
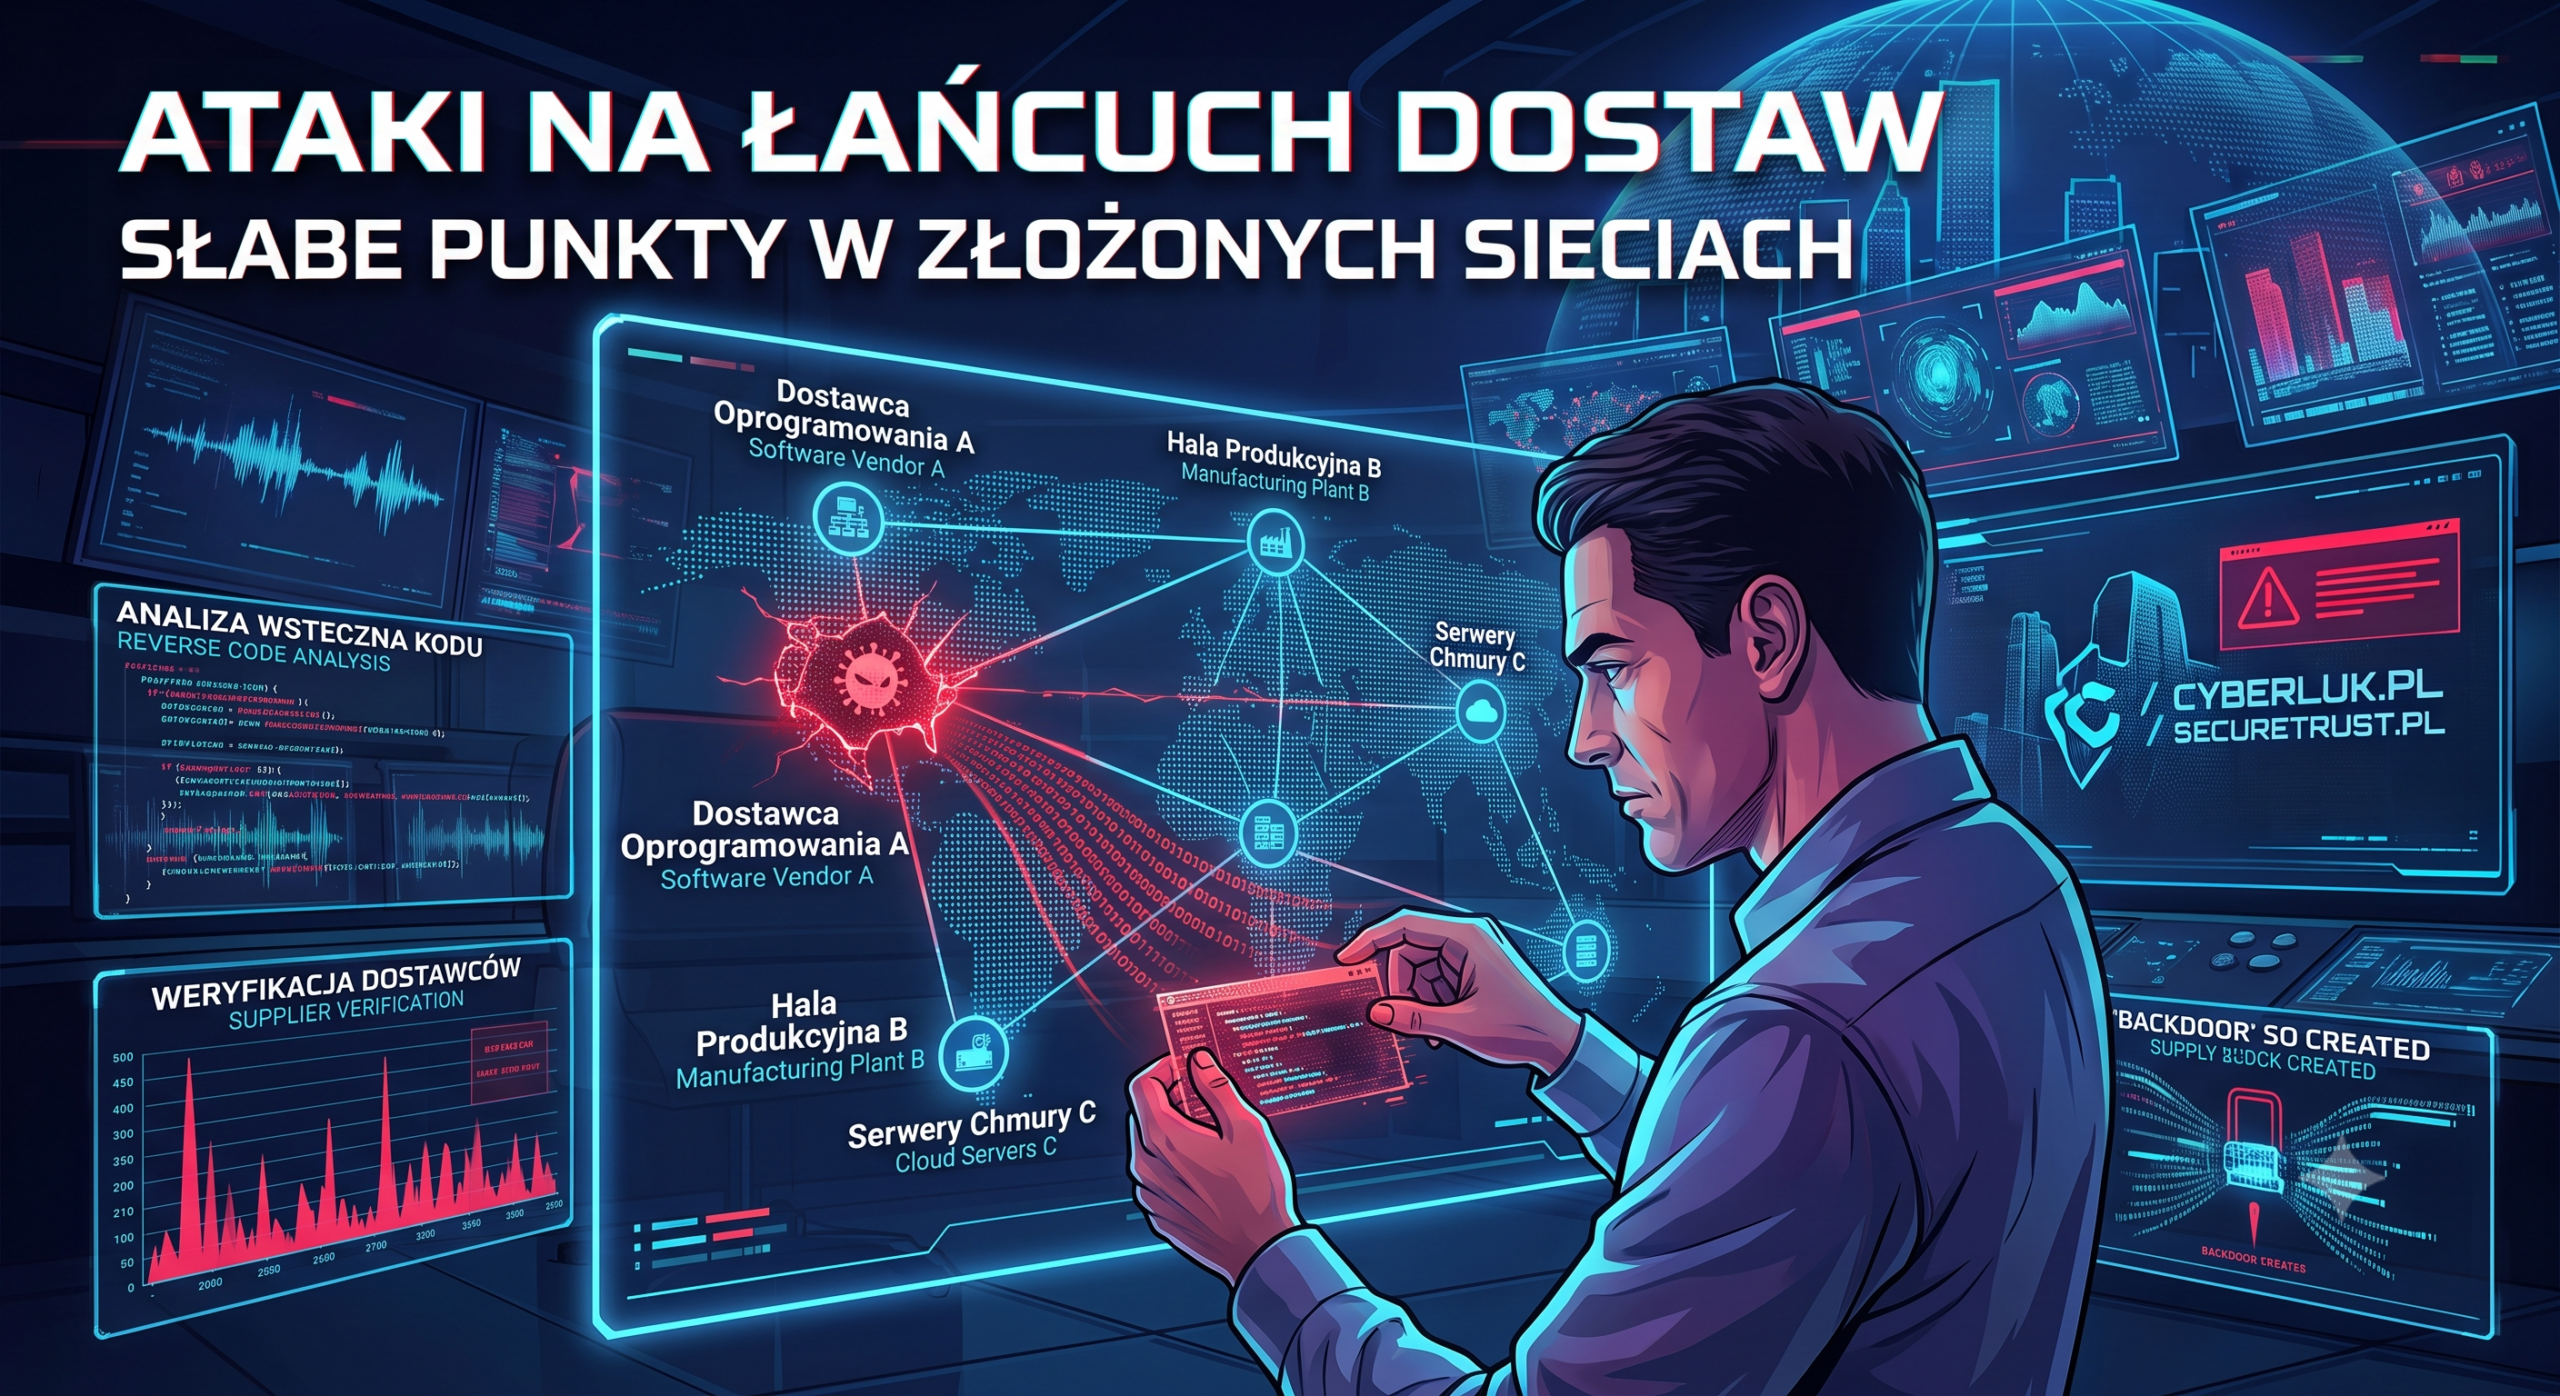
Ataki na łańcuch dostaw. Twoje bezpieczeństwo zależy od Twoich partnerów
Możesz wydać miliony na systemy bezpieczeństwa IT, zatrudnić najlepszych pentesterów i posiadać całodobowy SOC. Jednak w 2026 roku hakerzy rzadko forsują frontowe drzwi najlepiej zabezpieczonych organizacji. Szukają bocznego wejścia, którym najczęściej okazują się Twoi podwykonawcy. Witamy w świecie Supply Chain Attacks (ataków na łańcuch dostaw).
Gdzie kryje się zagrożenie?
Współczesny biznes to sieć naczyń połączonych. Firmy korzystają z zewnętrznych systemów CRM, agencji marketingowych obsługujących newslettery, zewnętrznych platform HR czy zintegrowanych przez API systemów logistycznych. Atak na łańcuch dostaw polega na uderzeniu w słabiej zabezpieczonego partnera biznesowego, aby za jego pośrednictwem zinfiltrować ostateczny cel.
Najczęstsze wektory ataków na dostawców:
- Zatrucie kodu (Software Supply Chain): Wstrzyknięcie złośliwego kodu do bibliotek open-source lub aktualizacji legalnego oprogramowania, z którego korzystają tysiące firm.
- Kompromitacja kont zaufanych dostawców: Przejęcie konta mailowego lub VPN pracownika firmy zewnętrznej, który posiada stały, legalny dostęp do Twojej sieci w celach serwisowych.
- Wycieki przez API: Wykorzystanie podatności w zewnętrznym narzędziu, które posiada uprawnienia do odczytu Twojej bazy danych.
Jak zminimalizować ryzyko?
Rozwiązaniem jest wdrożenie restrykcyjnej polityki Third-Party Risk Management (TPRM). Nie możesz ufać dostawcom na słowo. Każdy kontrahent posiadający dostęp do Twoich zasobów cyfrowych powinien przejść audyt bezpieczeństwa. Dodatkowo należy bezwzględnie stosować zasadę minimalnych uprawnień – zewnętrzny serwisant powinien mieć dostęp tylko i wyłącznie do fragmentu systemu, który naprawia, a jego sesja musi być monitorowana i nagrywana.