
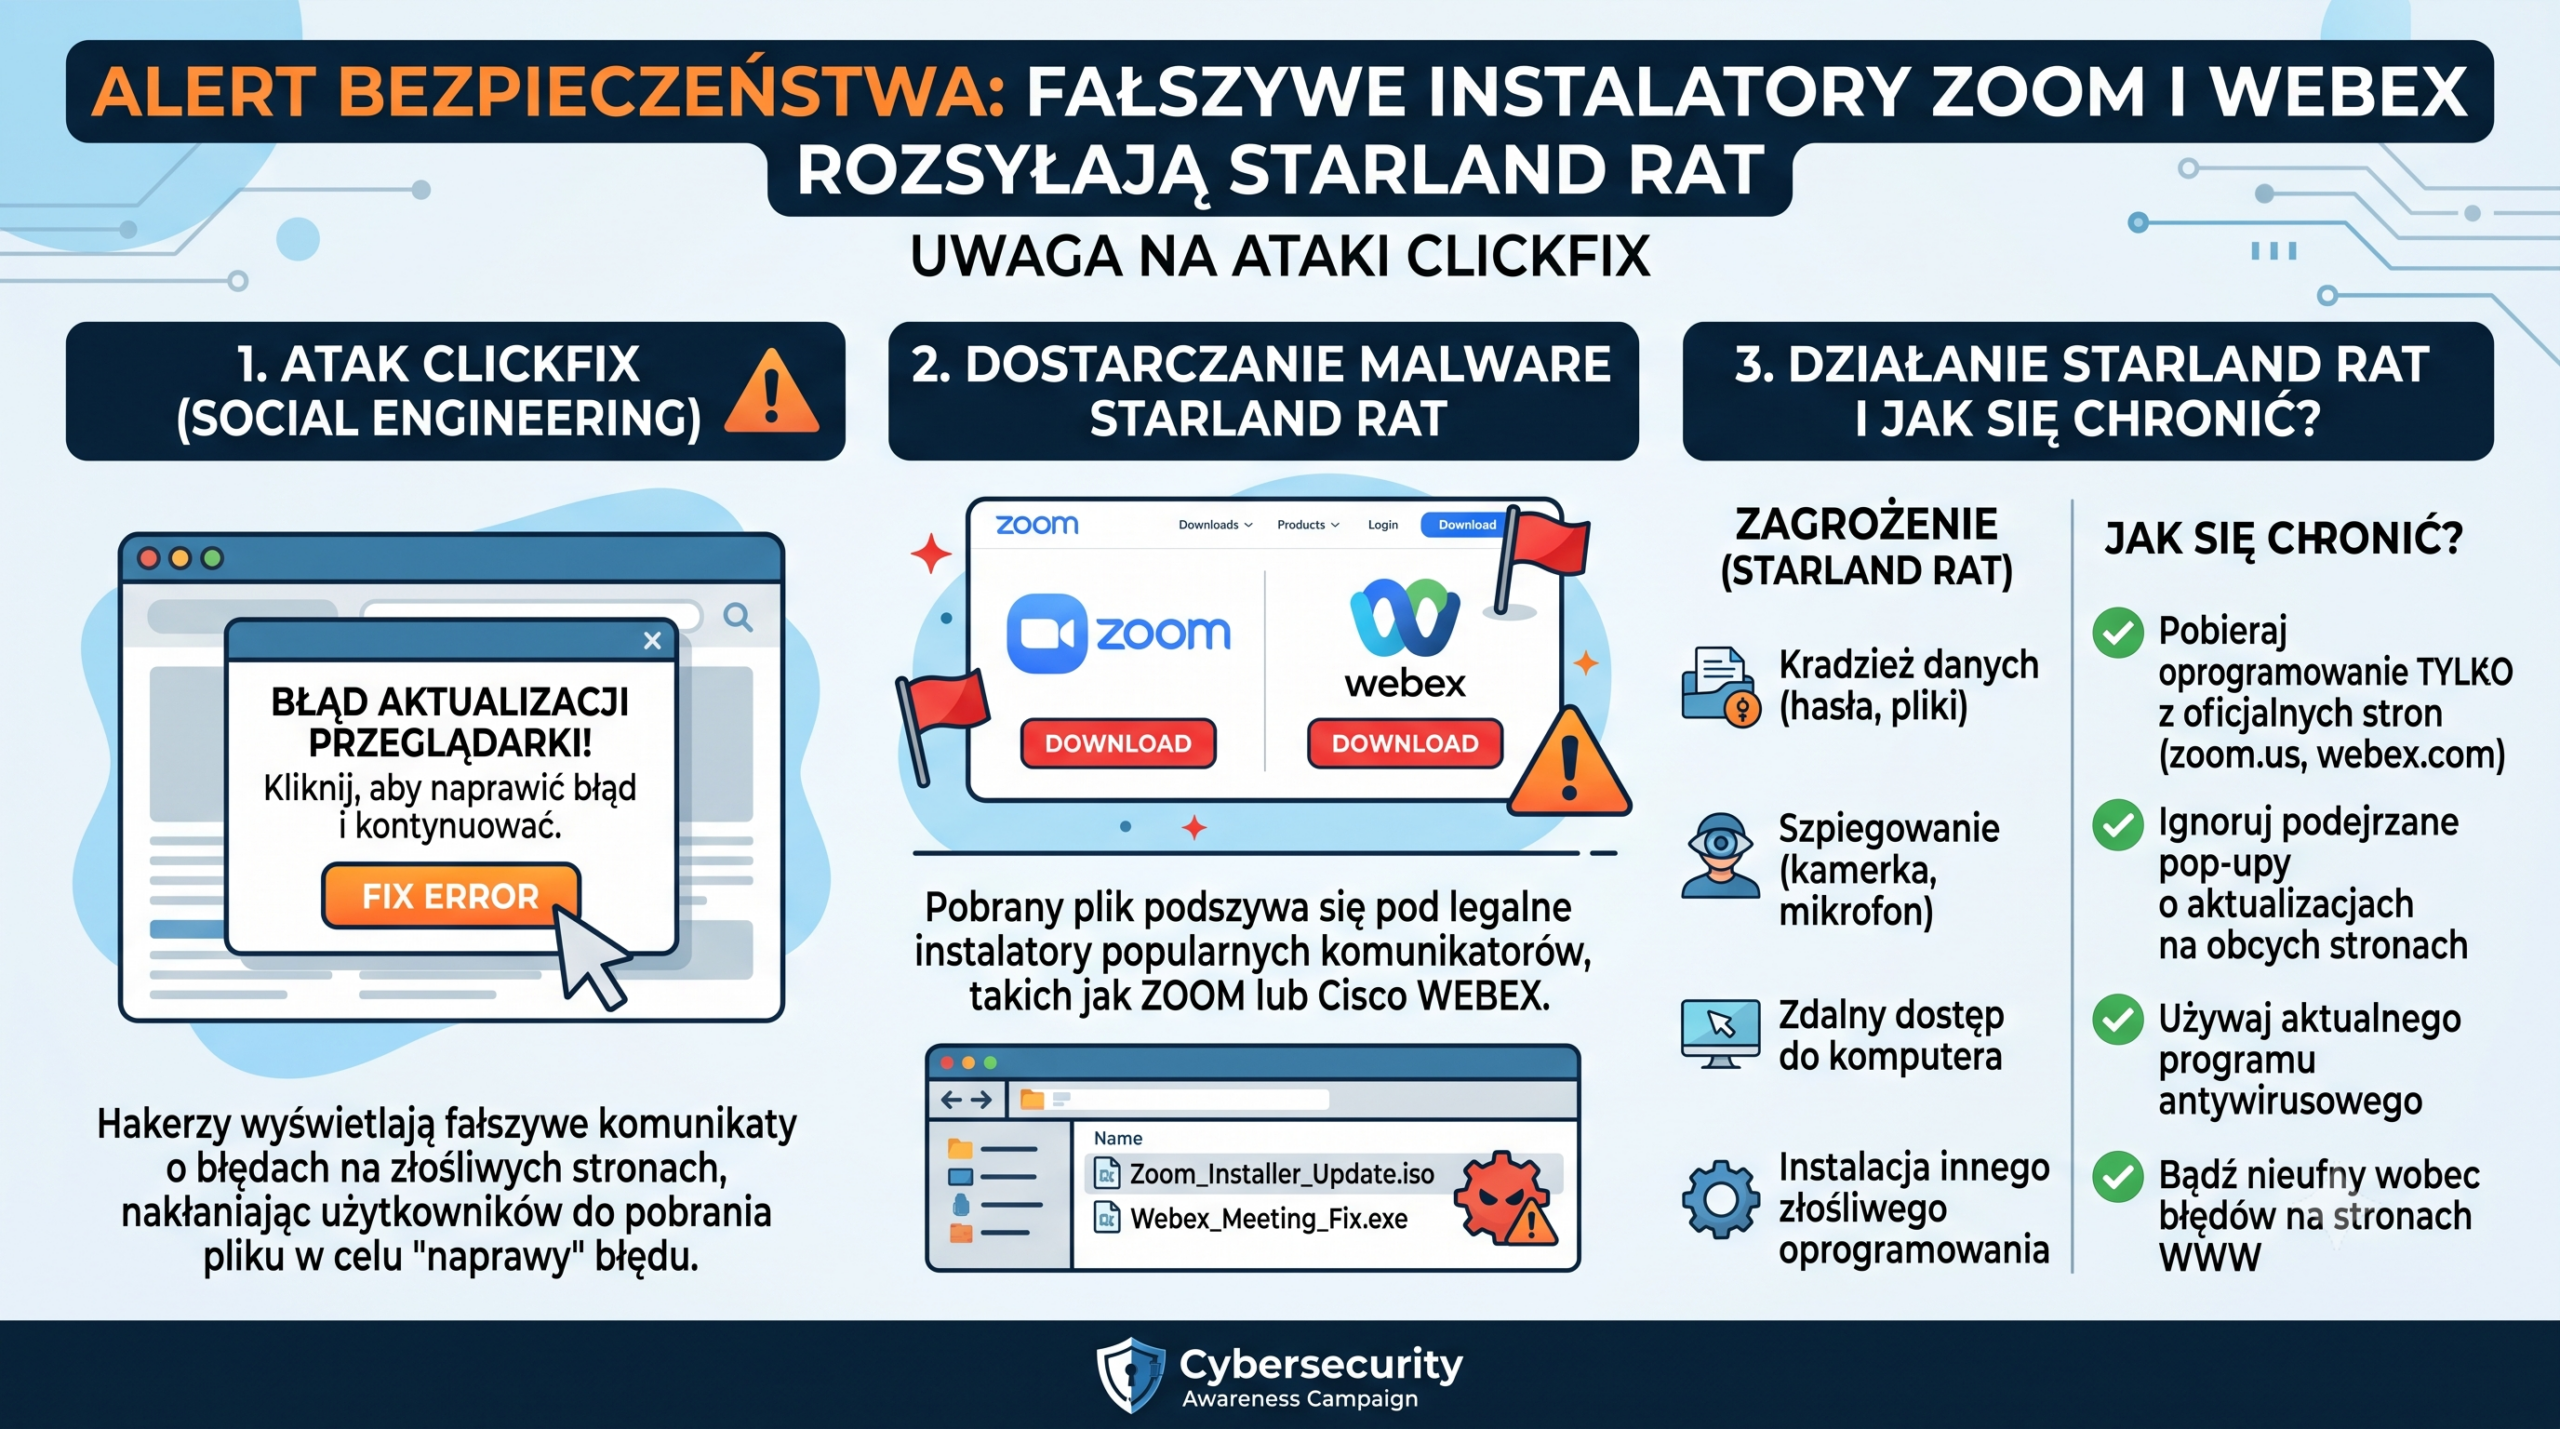
Cisco Talos ujawnił kampanię rosyjskojęzycznej grupy UAT-11795. Napastnicy wykorzystują spreparowane instalatory popularnych programów oraz fałszywe komunikaty nakłaniające użytkownika do uruchomienia polecenia w Windows. Po infekcji malware może kraść hasła, dane przeglądarek i informacje o portfelach kryptowalutowych, wykonywać zdalne polecenia oraz instalować kolejne zagrożenia.
Popularny program może stać się przynętą
16 lipca 2026 roku Cisco Talos opublikował analizę kampanii prowadzonej przez grupę oznaczoną jako UAT-11795. Badacze oceniają ją jako rosyjskojęzycznego, motywowanego finansowo aktora aktywnego przynajmniej od czerwca 2025 roku.
Napastnicy przygotowywali złośliwe instalatory podszywające się pod:
- Cisco Webex,
- Zoom,
- MobaXterm,
- DBeaver Community Edition,
- platformę FACEIT.
Nie oznacza to, że oficjalne programy albo infrastruktura wymienionych producentów zostały naruszone. Zagrożenie stanowią spreparowane pliki rozpowszechniane z nieoficjalnych źródeł.
Najwięcej potencjalnych infekcji zaobserwowano w Stanach Zjednoczonych. Ślady kampanii wykryto również w Niemczech, Rumunii i Wenezueli. Pełna analiza Cisco Talos z 16 lipca 2026 r.
Czym jest ClickFix?
ClickFix jest techniką socjotechniczną, w której fałszywa strona wyświetla komunikat o błędzie, problemie z przeglądarką, nieudanej weryfikacji CAPTCHA albo konieczności wykonania aktualizacji.
Użytkownik otrzymuje następnie instrukcję przypominającą rozwiązanie problemu, na przykład:
- naciśnij
Windows + R, - wklej przygotowaną zawartość,
- zatwierdź polecenie klawiszem Enter.
Strona może wcześniej umieścić złośliwe polecenie w schowku. Użytkownik nie widzi więc wyraźnie, co uruchamia.
Polecenie może pobrać malware przy użyciu PowerShella, narzędzia mshta.exe albo innego składnika systemu Windows. Z punktu widzenia komputera nie jest to zwykłe kliknięcie w podejrzany załącznik — użytkownik sam nakazuje systemowi wykonanie kodu.
Microsoft obserwuje rosnące wykorzystanie ClickFix w kampaniach dostarczających różne rodzaje złośliwego oprogramowania. Analiza techniki ClickFix przygotowana przez Microsoft
Najważniejsza zasada dla pracownika
Legalna strona internetowa, CAPTCHA lub formularz logowania nie powinny wymagać:
- otwierania okna Uruchamianie,
- uruchamiania PowerShella,
- wklejania polecenia do terminala,
- wyłączania programu antywirusowego,
- uruchamiania pliku jako administrator,
- zmiany polityki wykonywania skryptów.
Jeżeli witryna wydaje takie polecenie, należy zamknąć stronę i zgłosić zdarzenie administratorowi.
Jak przebiega kampania UAT-11795?
Pierwszy etap: polecenie uruchamia złośliwy plik HTA
Cisco Talos ocenia, że początkowy dostęp jest prawdopodobnie uzyskiwany za pomocą techniki ClickFix. Ofiara zostaje nakłoniona do wykonania polecenia, które pobiera przygotowany przez napastników plik HTA.
Pliki HTA są obsługiwane przez legalny składnik Windows — mshta.exe. Technologia ta może uruchamiać kod HTML oraz skrypty poza standardowymi ograniczeniami przeglądarki.
W opisywanym ataku plik HTA:
- uruchamia skrypt VBScript,
- tworzy plik wsadowy w katalogu tymczasowym,
- pobiera spreparowany instalator,
- powiadamia napastnika o jego wykonaniu,
- tworzy mechanizm automatycznego uruchamiania po zalogowaniu użytkownika.
Drugi etap: instalator wygląda jak znany program
Złośliwy instalator może nazywać się podobnie do legalnego pliku, na przykład:
WebEx_Client.exe,- instalator Zoom,
MobaXterm_v26.1.exe,dbeaver-ce-windows-x86_64.exe.
Napastnicy używają formatu NSIS, który jest legalnym systemem tworzenia instalatorów Windows. Wewnątrz pakietu umieszczają interpreter Pythona i zaszyfrowany loader.
Dla użytkownika instalacja może wyglądać wiarygodnie. W tle uruchamiany jest jednak kod prowadzący do instalacji programu Starland RAT.
Czym jest Starland RAT?
Starland RAT jest nowym, opisanym przez Cisco Talos narzędziem zdalnego dostępu napisanym w Pythonie.
Po uruchomieniu malware może:
- sprawdzić konfigurację komputera,
- rozpoznać przynależność do domeny Active Directory,
- zebrać informacje o kontrolerach domeny,
- ustalić uprawnienia użytkownika,
- wykonać zrzut ekranu,
- sprawdzić zainstalowany program antywirusowy,
- wyszukać ponad 40 rodzajów portfeli kryptowalutowych,
- wykonywać dowolne polecenia systemowe,
- pobierać i uruchamiać pliki EXE, MSI i DLL,
- wstrzykiwać kod do procesów,
- instalować kolejne komponenty złośliwego oprogramowania.
Starland RAT tworzy również mechanizmy trwałości. Może wykorzystać zadanie harmonogramu oraz skrót w folderze autostartu, aby ponownie uruchamiać się po zalogowaniu użytkownika.
WLDR działa bez zapisywania głównego modułu na dysku
Drugim nowym narzędziem wykrytym w kampanii jest WLDR agent. To przygotowany przez napastników implant PowerShell działający głównie w pamięci operacyjnej.
WLDR umożliwia:
- szyfrowaną komunikację z serwerem sterującym,
- zbieranie informacji o komputerze,
- odbieranie kolejnych zadań,
- wykonywanie dodatkowych skryptów PowerShell,
- utrzymywanie interaktywnej sesji z zaatakowanym urządzeniem,
- ponawianie połączenia po jego przerwaniu.
Działanie w pamięci może ograniczać liczbę łatwych do znalezienia plików. Nie oznacza jednak całkowitej niewidoczności — aktywność nadal może pozostawiać ślady w logach procesów, PowerShella, zabezpieczeń i komunikacji sieciowej.
Napastnicy wykorzystują również CastleStealer i Remcos
Starland RAT może pobierać kolejne narzędzia. Cisco Talos zaobserwował w kampanii między innymi:
- CastleStealer — malware kradnący hasła, dane przeglądarek, portfele kryptowalutowe, sesje Telegrama, Discorda i dane kont Steam,
- Remcos RAT — narzędzie zdalnego dostępu wykorzystywane do monitorowania klawiatury, przechwytywania ekranu i kamery, zarządzania plikami oraz wykonywania poleceń.
Oznacza to, że skutki ataku nie muszą ograniczać się do pojedynczej funkcji. Operator może dobrać kolejny ładunek do wartości przejętego komputera.
Blockchain jako zapasowy kanał sterowania
Jednym z ciekawszych elementów kampanii jest wykorzystanie inteligentnego kontraktu w sieci Polygon.
Starland RAT ma podstawowy adres serwera sterującego. Jeżeli przestaje on działać, malware może odczytać zaszyfrowaną informację zapisaną w publicznym smart kontrakcie. Po jej odszyfrowaniu otrzymuje zapasową domenę serwera C2.
Blockchain nie przechowuje w tym przypadku samego malware. Służy jako odporne na usunięcie miejsce publikowania informacji potrzebnej do przywrócenia komunikacji.
Napastnicy wykorzystywali również boty i prywatny kanał Telegram do odbierania informacji o zainfekowanych komputerach, w tym danych o systemie oraz wykrytych portfelach kryptowalutowych.
Dlaczego fałszywe instalatory są skuteczne?
Instalowanie Zooma, Webex, programu bazodanowego czy narzędzia administracyjnego jest zwykłą czynnością biznesową. Pracownik może potrzebować programu przed pilnym spotkaniem, a administrator — aby połączyć się z serwerem klienta.
Presja czasu sprzyja pobieraniu pierwszego znalezionego wyniku.
Ryzyko rośnie, gdy:
- pracownicy mogą samodzielnie instalować dowolne aplikacje,
- wyszukiwarka jest podstawowym sposobem znajdowania instalatorów,
- reklamy pojawiają się nad właściwym wynikiem,
- komputery są używane na kontach administratora,
- firma nie posiada katalogu zatwierdzonych aplikacji,
- program antywirusowy jest jedynym mechanizmem ochrony,
- użytkownicy nie znają techniki ClickFix.
Jak bezpiecznie pobierać oprogramowanie?
Korzystaj z oficjalnego źródła
Adres strony producenta należy znaleźć niezależnie, a następnie zapisać w firmowej instrukcji lub katalogu aplikacji. Nie należy polegać wyłącznie na reklamie wyświetlonej w wyszukiwarce.
Warto sprawdzić:
- dokładną nazwę domeny,
- obecność nietypowych liter i dodatkowych członów,
- informacje o wydawcy podpisu cyfrowego,
- sumę kontrolną, jeśli producent ją publikuje,
- zgodność wersji z oficjalną dokumentacją.
Sama kłódka HTTPS nie potwierdza, że strona jest legalna. Oznacza jedynie, że połączenie z daną witryną jest szyfrowane.
Sprawdzaj podpis cyfrowy
Przed uruchomieniem instalatora w Windows można otworzyć:
Właściwości → Podpisy cyfrowe
Brak podpisu nie zawsze oznacza malware, ale w przypadku popularnych aplikacji biznesowych powinien wzbudzić podejrzenie. Równie niebezpieczny jest podpis wystawiony na nieznaną firmę, która nie ma związku z producentem programu.
Nie instaluj programu bezpośrednio przed spotkaniem
Zaproszenie na wideokonferencję może prowadzić do fałszywego pobierania klienta. Jeżeli aplikacja jest potrzebna, najlepiej zainstalować ją wcześniej z firmowego katalogu albo użyć zatwierdzonej wersji przeglądarkowej.
Co powinna wdrożyć firma?
Centralny katalog zatwierdzonych aplikacji
Pracownicy powinni otrzymać jedno miejsce, z którego instalują oprogramowanie. Może to być:
- Microsoft Company Portal,
- firmowy system zarządzania urządzeniami,
- wewnętrzna strona z zatwierdzonymi linkami,
- repozytorium przygotowane przez administratora.
Dzięki temu nie muszą samodzielnie szukać instalatora.
Ograniczenie lokalnych uprawnień administratora
Codzienna praca nie powinna odbywać się na koncie administracyjnym. Podniesienie uprawnień powinno wymagać osobnego konta, zatwierdzenia lub interwencji administratora.
Nie powstrzyma to każdego ataku, ale może ograniczyć możliwości tworzenia trwałości i przejmowania całego urządzenia.
Kontrola dozwolonych aplikacji
App Control for Business albo AppLocker mogą ograniczyć uruchamianie niezatwierdzonych instalatorów, skryptów i interpreterów.
Microsoft zaleca rozważenie zablokowania mshta.exe, jeżeli organizacja nie wykorzystuje go w aplikacjach biznesowych. Jeżeli jest wymagany, można ograniczyć możliwość uruchamiania przez niego kolejnych procesów. Zalecenia Microsoft dotyczące ograniczania działania mshta.exe
Zmiany należy najpierw przetestować w trybie audytu, ponieważ starsze aplikacje firmowe mogą nadal wykorzystywać HTA.
Reguły ograniczania powierzchni ataku
Reguły ASR w Microsoft Defender mogą ograniczać między innymi:
- wykonywanie podejrzanych i zaciemnionych skryptów,
- uruchamianie plików pobranych przez pocztę i webmail,
- kradzież danych uwierzytelniających,
- nadużywanie WMI,
- uruchamianie procesów przez aplikacje biurowe.
Microsoft zaleca etapowe wdrażanie: najpierw tryb audytu, następnie analizę wyjątków, a dopiero później blokowanie. Dokumentacja reguł Attack Surface Reduction
Monitoring procesów systemowych
Zespół IT powinien analizować nietypowe sekwencje, takie jak:
- przeglądarka uruchamiająca
mshta.exe, mshta.exeuruchamiającycmd.exealbo PowerShell,- PowerShell pobierający pliki z nowej domeny,
- instalator tworzący zadanie harmonogramu,
pythonw.exeuruchamiany z katalogu nietypowej aplikacji,- dodanie wartości
MyAppdo klucza autostartu użytkownika, - proces tworzący skrót w folderze Startup,
- nagłe rozpoznawanie domeny Active Directory ze stacji użytkownika.
Pojedyncze wystąpienie może mieć legalne wyjaśnienie. Połączenie kilku zachowań powinno jednak uruchomić analizę incydentu.
Co zrobić po uruchomieniu podejrzanego instalatora?
- Odłącz urządzenie od sieci firmowej, Wi-Fi i VPN.
- Nie loguj się z niego do kolejnych usług.
- Powiadom administratora lub osobę odpowiedzialną za bezpieczeństwo.
- Zabezpiecz adres strony, pobrany plik i czas jego uruchomienia.
- Zachowaj logi, listę procesów i informacje o połączeniach sieciowych.
- Sprawdź zadania harmonogramu, autostart i klucze Run.
- Zweryfikuj aktywność PowerShella,
mshta.exe,pythonw.exei interpretera poleceń. - Z czystego urządzenia unieważnij aktywne sesje.
- Zmień hasła i tokeny dostępne z zaatakowanego komputera.
- Sprawdź konta pocztowe, VPN, przeglądarki, portfele kryptowalutowe i dostęp administracyjny.
- Rozważ pełne odtworzenie urządzenia z zaufanego obrazu.
Samo odinstalowanie fałszywego programu może nie wystarczyć. Malware mógł utworzyć osobny mechanizm uruchamiania albo pobrać dodatkowy ładunek.
Fakty potwierdzone i obszary niepewności
Potwierdzone:
- Cisco Talos wykrył kampanię prowadzoną przez UAT-11795.
- Napastnicy wykorzystywali spreparowane instalatory podszywające się pod popularne aplikacje.
- Kampania dostarczała nowe narzędzia Starland RAT i WLDR agent.
- Starland RAT może wykonywać polecenia, zbierać informacje o systemie i kraść dane związane z przeglądarkami oraz kryptowalutami.
- Atakujący mogli instalować CastleStealer i Remcos RAT.
- Malware używał Telegrama oraz smart kontraktu Polygon jako elementów infrastruktury komunikacyjnej.
- W kodzie znaleziono komentarz w języku rosyjskim.
Nieustalone lub niepotwierdzone publicznie:
- dokładna liczba zainfekowanych urządzeń,
- pełna lista zaatakowanych organizacji,
- sposób kierowania ofiar na złośliwe strony,
- wykorzystanie reklam lub zatrutych wyników wyszukiwania w każdym przypadku,
- pełna tożsamość operatorów,
- powiązanie grupy z rosyjskim państwem,
- łączna wartość skradzionych danych i kryptowalut.
Ocena: rosyjskojęzyczne elementy kodu wspierają ocenę dotyczącą języka operatorów, ale nie są dowodem na działalność państwową. Motywacja finansowa wskazana przez Cisco Talos jest zgodna z funkcjami służącymi do kradzieży danych i kryptowalut.
Podsumowanie
Kampania UAT-11795 pokazuje, że zagrożenie może przypominać zwykłą instalację aplikacji potrzebnej do spotkania lub pracy administratora. Napastnicy nie muszą wykorzystywać nowej podatności, jeżeli przekonają użytkownika do samodzielnego uruchomienia polecenia i fałszywego instalatora.
Najważniejsze środki ochrony to szkolenie z rozpoznawania ClickFix, pobieranie programów z zatwierdzonych źródeł, ograniczenie uprawnień administratora, kontrola uruchamianych aplikacji oraz monitoring PowerShella i mshta.exe.