
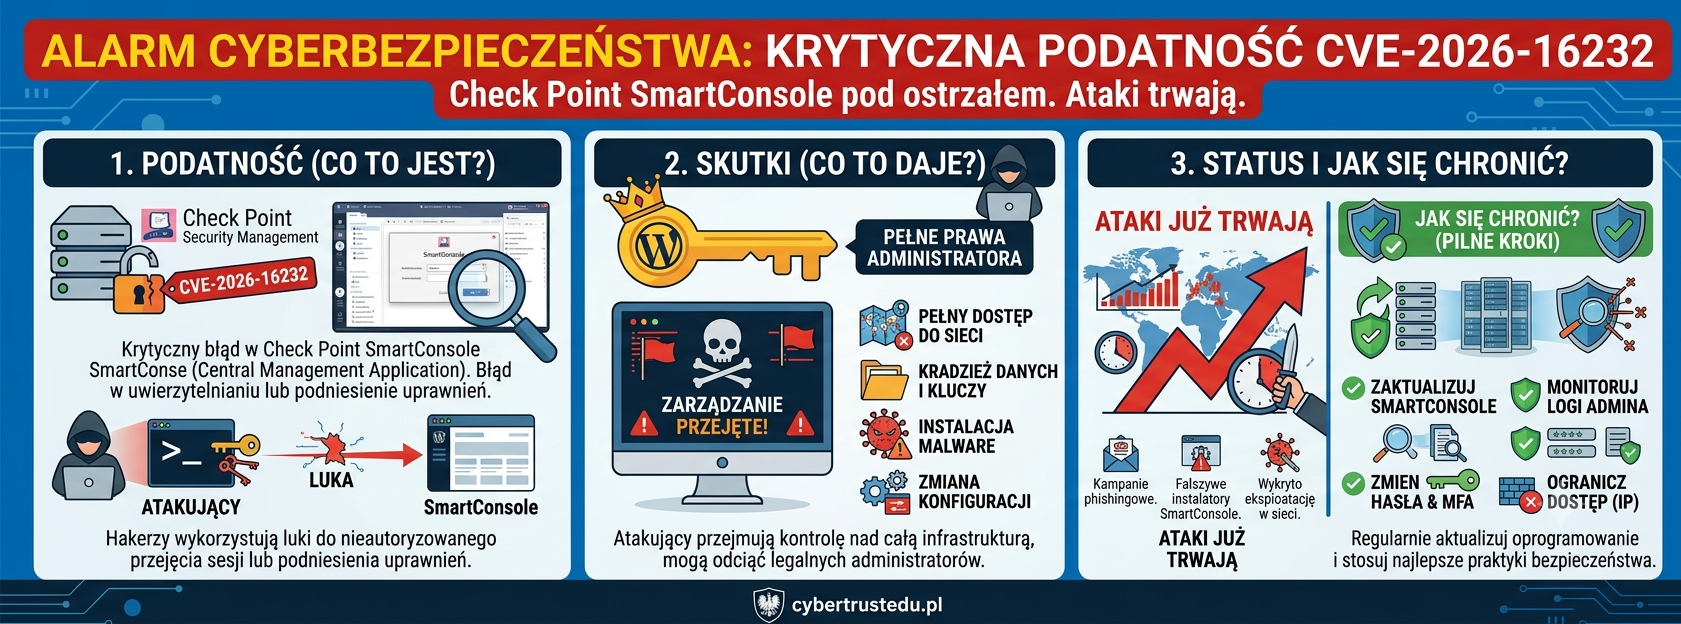
Check Point opublikował pilne poprawki dla krytycznej podatności CVE-2026-16232. Nieuwierzytelniony napastnik może zdobyć token aplikacyjny, a następnie zalogować się do SmartConsole z pełnymi uprawnieniami administratora. Producent potwierdził rzeczywiste ataki na serwery zarządzające dostępne bezpośrednio z internetu.
Check Point potwierdza wykorzystanie podatności
22 lipca 2026 roku Check Point udostępnił pakiet Jumbo Hotfix zawierający poprawki bezpieczeństwa dla produktów służących do zarządzania zaporami i infrastrukturą sieciową.
Najpoważniejszy usunięty błąd otrzymał identyfikator CVE-2026-16232 i ocenę 9,3 w skali CVSS. Podatność dotyczy mechanizmu logowania do SmartConsole przy użyciu tokenu aplikacyjnego.
Według oficjalnego komunikatu Check Point z 22 lipca 2026 r. luka została wykorzystana przeciwko niewielkiej liczbie klientów. Zaatakowane środowiska miały wspólną cechę: serwer zarządzający był dostępny bezpośrednio z internetu, a dostęp nie został ograniczony do zaufanych adresów IP.
Producent poinformował poszkodowanych klientów. Użytkownicy usługi Smart-1 Cloud zostali już zabezpieczeni po stronie dostawcy.
Jak działa CVE-2026-16232?
Podatność umożliwia nieuwierzytelnionemu napastnikowi uzyskanie tokenu logowania aplikacyjnego. Taki token może następnie zostać wykorzystany do zalogowania się przez SmartConsole z pełnymi prawami administratora.
Atak nie wymaga wcześniejszego poznania hasła prawdziwego administratora. Warunkiem zdalnego wykorzystania jest możliwość nawiązania połączenia z adresem IP serwera zarządzającego oraz brak skutecznych ograniczeń funkcji Trusted Clients.
Problem dotyczy produktów:
- Check Point Security Management,
- Check Point Multi-Domain Management.
Producent wymienia jako podatne linie:
- R81.10,
- R81.20,
- R82,
- R82.10,
- a także starsze wydania.
Pełny opis wpływu podatności znajduje się w bazie wiedzy Check Point sk185169.
Dlaczego przejęcie serwera zarządzającego jest tak poważne?
Serwer zarządzający znajduje się wysoko w hierarchii zaufania. Nie chroni tylko jednego komputera — steruje konfiguracją wielu zapór, bram VPN i innych elementów infrastruktury.
Administrator z dostępem do SmartConsole może między innymi:
- tworzyć i zmieniać polityki bezpieczeństwa,
- instalować polityki na zarządzanych bramach,
- zmieniać obiekty sieciowe oraz reguły dostępu,
- modyfikować ustawienia VPN,
- zarządzać kontami i uprawnieniami administratorów,
- zmieniać konfigurację mechanizmów ochrony,
- uzyskiwać dostęp do logów i zdarzeń,
- ograniczać lub zakłócać rejestrowanie aktywności.
Możliwe skutki dla całej organizacji
Po przejęciu systemu zarządzającego napastnik może próbować otworzyć nowe drogi dostępu do sieci, osłabić reguły zapory albo przygotować kolejne etapy włamania.
Potencjalne skutki obejmują:
- dodanie reguły zezwalającej na ruch z infrastruktury napastnika,
- zmianę ustawień dostępu zdalnego,
- utworzenie dodatkowego administratora,
- instalację zmodyfikowanej polityki na wielu bramach,
- ukrywanie działań poprzez ingerencję w monitoring,
- uzyskanie informacji o strukturze chronionej sieci,
- przygotowanie ruchu bocznego do serwerów i systemów wewnętrznych.
To scenariusze wynikające z poziomu uprawnień dostępnego po wykorzystaniu luki. Check Point nie ujawnił publicznie pełnego zestawu działań wykonanych w każdym zaatakowanym środowisku.
Które poprawki należy zainstalować?
Check Point zaleca instalację najnowszego Jumbo Hotfix wydanego 22 lipca 2026 roku. Według analizy Rapid7 z 23 lipca minimalne poprawione wydania to:
| Wersja | Minimalny Jumbo Hotfix |
|---|---|
| R82.10 | Take 36 |
| R82 | Take 118 |
| R81.20 | Take 158 |
Dla starszych wersji, w tym R81.10 i wcześniejszych, publiczne zestawienie nie wskazuje odpowiadającej im poprawki. Administrator powinien sprawdzić aktualny artykuł sk185169, skontaktować się ze wsparciem Check Point oraz przygotować migrację do wspieranej wersji.
Nie należy instalować pakietu przeznaczonego dla innej linii produktu. Przed wdrożeniem trzeba potwierdzić:
- wersję systemu,
- aktualny numer Jumbo Hotfix Take,
- rolę urządzenia,
- zgodność klastra i zarządzanych komponentów,
- wymagane restarty oraz wpływ na administrację.
Ograniczenie dostępu nie zastępuje aktualizacji
Producent zaleca dwa podstawowe działania ograniczające możliwość zdalnego wykorzystania luki:
- skonfigurowanie Trusted Clients wyłącznie dla zaufanych adresów IP lub podsieci,
- zabezpieczenie dostępu do serwera zarządzającego za pomocą zapory i sprawdzenie, czy aktywne są implied rules dla połączeń kontrolnych.
Serwer zarządzający nie powinien być dostępny bezpośrednio z całego internetu. Dostęp administracyjny warto ograniczyć do:
- wydzielonej sieci zarządzającej,
- kontrolowanego połączenia VPN,
- stacji administracyjnych,
- serwera pośredniczącego typu jump host,
- ściśle określonych adresów źródłowych.
Ograniczenia te zmniejszają powierzchnię ataku, ale nie usuwają błędu z oprogramowania. Instalacja poprawki pozostaje konieczna.
Aktualizacja może nie wystarczyć po wcześniejszym ataku
Hotfix zamyka podatność, lecz nie usuwa automatycznie zmian wykonanych wcześniej przez napastnika.
Jeżeli serwer zarządzający był osiągalny z internetu bez ograniczeń Trusted Clients, organizacja powinna połączyć aktualizację z analizą pod kątem kompromitacji. Dotyczy to także systemów, które zostały poprawione kilka godzin po publikacji komunikatu — ataki rozpoczęły się przed udostępnieniem łatki.
Wskaźniki kompromitacji opublikowane przez Check Point
Producent podał adresy IP zaobserwowane podczas rzeczywistych prób wykorzystania CVE-2026-16232:
151.241.99[.]207151.241.99[.]233158.62.198[.]182192.142.10[.]99139.28.37[.]250194.213.18[.]137
Adresy zostały zapisane w formie nieaktywnej, aby uniknąć przypadkowego otwarcia połączenia.
Ich znalezienie w logach powinno uruchomić analizę incydentu. Brak tych adresów nie potwierdza jednak bezpieczeństwa środowiska. Napastnicy mogą zmienić infrastrukturę, korzystać z serwerów pośredniczących albo prowadzić kolejne ataki z innych lokalizacji.
Pojedyncze połączenie z wymienionym adresem także nie musi oznaczać skutecznego włamania. Należy sprawdzić czas, kierunek i wynik połączenia oraz kolejne zdarzenia w systemie.
Jak sprawdzić serwer pod kątem włamania?
Zabezpiecz dane przed rozpoczęciem zmian
Jeżeli istnieje podejrzenie kompromitacji, przed czyszczeniem środowiska należy zachować:
- logi serwera zarządzającego,
- logi uwierzytelniania i SmartConsole,
- logi API i tokenów aplikacyjnych,
- dzienniki zmian polityk,
- konfigurację oraz bazę zarządzania,
- listę kont administratorów,
- historię instalowania polityk,
- informacje o aktywnych sesjach,
- dane z zapór i systemów SIEM.
Czas systemowy wszystkich analizowanych urządzeń powinien być zsynchronizowany. Bez prawidłowych znaczników czasu odtworzenie kolejności działań może być bardzo trudne.
Sprawdź konta administratorów
Należy zweryfikować:
- nowe lub nieznane konta,
- nieuzasadnione zmiany uprawnień,
- administratorów otrzymujących pełne prawa,
- nietypowe godziny logowania,
- połączenia z nowych adresów,
- logowania bez odpowiadającego im zgłoszenia administracyjnego,
- utworzenie dodatkowych metod dostępu.
Podejrzanego konta nie powinno się usuwać przed zapisaniem jego parametrów i aktywności. Informacje mogą być istotne dla ustalenia zakresu incydentu.
Przeanalizuj tokeny i sesje aplikacyjne
Ponieważ podatność wykorzystuje token aplikacyjny, szczególnej kontroli wymagają:
- ostatnio wygenerowane tokeny,
- tokeny niepowiązane ze znaną integracją,
- nowe sesje SmartConsole,
- wywołania API z nietypowych adresów,
- aplikacje dodane bez zatwierdzonej zmiany,
- aktywność tokenu po zmianie hasła administratora.
Sama zmiana haseł może być niewystarczająca. Trzeba również unieważnić podejrzane tokeny i aktywne sesje.
Porównaj polityki bezpieczeństwa
Administrator powinien sprawdzić zmiany dotyczące:
- reguł zezwalających na ruch przychodzący,
- obiektów sieciowych,
- zakresów Trusted Clients,
- konfiguracji VPN,
- ustawień NAT,
- reguł zarządzających,
- profili ochrony przed zagrożeniami,
- tras i konfiguracji bram,
- serwerów logowania,
- wyjątków dodanych do polityk.
Warto porównać aktualną konfigurację z ostatnią zaufaną kopią. Należy przy tym pamiętać, że przywrócenie starej bazy może cofnąć również legalne zmiany biznesowe.
Sprawdź instalacje polityk
Szczególnie podejrzane są instalacje:
- wykonane poza oknem zmian,
- przeprowadzone przez nieznanego administratora,
- obejmujące nietypową liczbę bram,
- poprzedzone zmianą ustawień logowania,
- następujące bez odpowiadającego im zgłoszenia,
- zakończone usunięciem albo ograniczeniem telemetrii.
Należy zweryfikować nie tylko bazę na serwerze zarządzającym, lecz również polityki rzeczywiście wdrożone na bramach.
Zalecana procedura reagowania
1. Ustal ekspozycję
Przygotuj listę wszystkich instalacji Security Management i Multi-Domain Management. Dla każdej z nich określ:
- wersję i Jumbo Hotfix Take,
- publiczny lub prywatny adres,
- dostępność z internetu,
- konfigurację Trusted Clients,
- właściciela technicznego,
- zarządzane bramy i środowiska.
2. Zainstaluj poprawkę
Wdróż najnowszy Jumbo Hotfix dla właściwej wersji. Nie odkładaj aktualizacji do zwykłego miesięcznego okna serwisowego, ponieważ luka jest już wykorzystywana.
3. Ogranicz dostęp administracyjny
Dopuść połączenia wyłącznie z wymaganych adresów i podsieci. Usuń reguły zezwalające na dostęp z dowolnego źródła.
4. Przeprowadź threat hunting
Sprawdź opublikowane IoC, logowania, tokeny, konta i historię zmian. Poszukiwanie powinno objąć okres sprzed instalacji poprawki.
5. Unieważnij podejrzany dostęp
Jeżeli istnieją oznaki wykorzystania luki:
- zakończ wszystkie podejrzane sesje,
- unieważnij tokeny aplikacyjne,
- zmień dane administratorów z zaufanego urządzenia,
- sprawdź integracje korzystające z API,
- usuń nieautoryzowane konta po zabezpieczeniu dowodów.
6. Przywróć zaufaną konfigurację
Zweryfikuj każdą politykę zainstalowaną podczas okresu kompromitacji. Przy potwierdzonym włamaniu może być konieczne odtworzenie serwera z zaufanej kopii lub ponowne wdrożenie środowiska.
7. Sprawdź systemy zarządzane
Przeanalizuj bramy, VPN i sieci, do których napastnik mógł otworzyć dostęp. Przejęcie serwera zarządzającego należy traktować jako potencjalny incydent obejmujący szerszą infrastrukturę.
Aktualizacja usuwa również dwie inne podatności
Pakiet z 22 lipca zawiera poprawki dla dwóch dodatkowych luk:
- CVE-2026-62144, CVSS 9,3 — obejście uwierzytelniania i podniesienie uprawnień w Security Management oraz Multi-Domain Management,
- CVE-2026-62145, CVSS 7,5 — lokalne podniesienie uprawnień w interfejsie GaiaOS WebUI.
Check Point nie potwierdził ich wykorzystania w rzeczywistych atakach. Obie zwiększają jednak znaczenie szybkiej instalacji całego pakietu, zamiast próby naprawienia wyłącznie CVE-2026-16232.
Fakty potwierdzone i obszary niepewności
Potwierdzone:
- Check Point opublikował poprawki 22 lipca 2026 roku.
- CVE-2026-16232 umożliwia obejście uwierzytelniania w SmartConsole przy użyciu tokenu aplikacyjnego.
- Skuteczny atak może zapewnić pełne uprawnienia administracyjne.
- Podatność jest aktywnie wykorzystywana.
- Producent wykrył problem u niewielkiej liczby klientów.
- Potwierdzone przypadki dotyczyły systemów zarządzających dostępnych z internetu bez ograniczeń IP.
- Check Point opublikował wskaźniki kompromitacji i zalecenia ograniczające ekspozycję.
- Klienci Smart-1 Cloud zostali zabezpieczeni po stronie producenta.
Nieujawnione lub niepotwierdzone publicznie:
- tożsamość napastników,
- liczba wszystkich zaatakowanych organizacji,
- państwa i branże poszkodowanych podmiotów,
- pełna oś czasu kampanii,
- wszystkie adresy i domeny używane do ataków,
- ostateczne cele operatorów,
- pełny zakres zmian wykonanych w przejętych środowiskach,
- ewentualne powiązanie z kradzieżą danych lub ransomware.
Ocena: największe zagrożenie dotyczy serwerów zarządzających dostępnych bezpośrednio z internetu. Systemy ograniczone do sieci wewnętrznej również powinny zostać zaktualizowane — mniejsza ekspozycja zewnętrzna nie usuwa podatnego kodu ani ryzyka wykorzystania po wcześniejszym wejściu napastnika do sieci.
Podsumowanie
CVE-2026-16232 jest szczególnie niebezpieczna, ponieważ nie prowadzi wyłącznie do przejęcia pojedynczej zapory. Daje dostęp do warstwy zarządzającej, z której można zmieniać zabezpieczenia wielu urządzeń i segmentów sieci.
Administratorzy powinni natychmiast zainstalować Jumbo Hotfix z 22 lipca, ograniczyć Trusted Clients i odciąć publiczny dostęp do infrastruktury zarządzającej. Jeżeli serwer był osiągalny z internetu, konieczne jest także sprawdzenie tokenów, kont administratorów, zmian polityk, instalacji na bramach i opublikowanych wskaźników kompromitacji.