
Mała firma nie potrzebuje od razu rozbudowanego centrum operacji bezpieczeństwa. Potrzebuje wiedzieć, jakie dane posiada, kto ma do nich dostęp i jak zareaguje, gdy zwykły dzień nagle przestanie być zwykły.
Cyberbezpieczeństwo małej firmy bez niepotrzebnej komplikacji
Właściciel małej firmy zwykle nie zaczyna dnia od analizy logów. Myśli o klientach, płatnościach, terminach i pracownikach. Cyberatak pojawia się w tym świecie jako nagłe przerwanie działalności: ktoś przejmuje pocztę, zmienia numer rachunku na fakturze, szyfruje wspólny dysk albo loguje się do panelu strony.
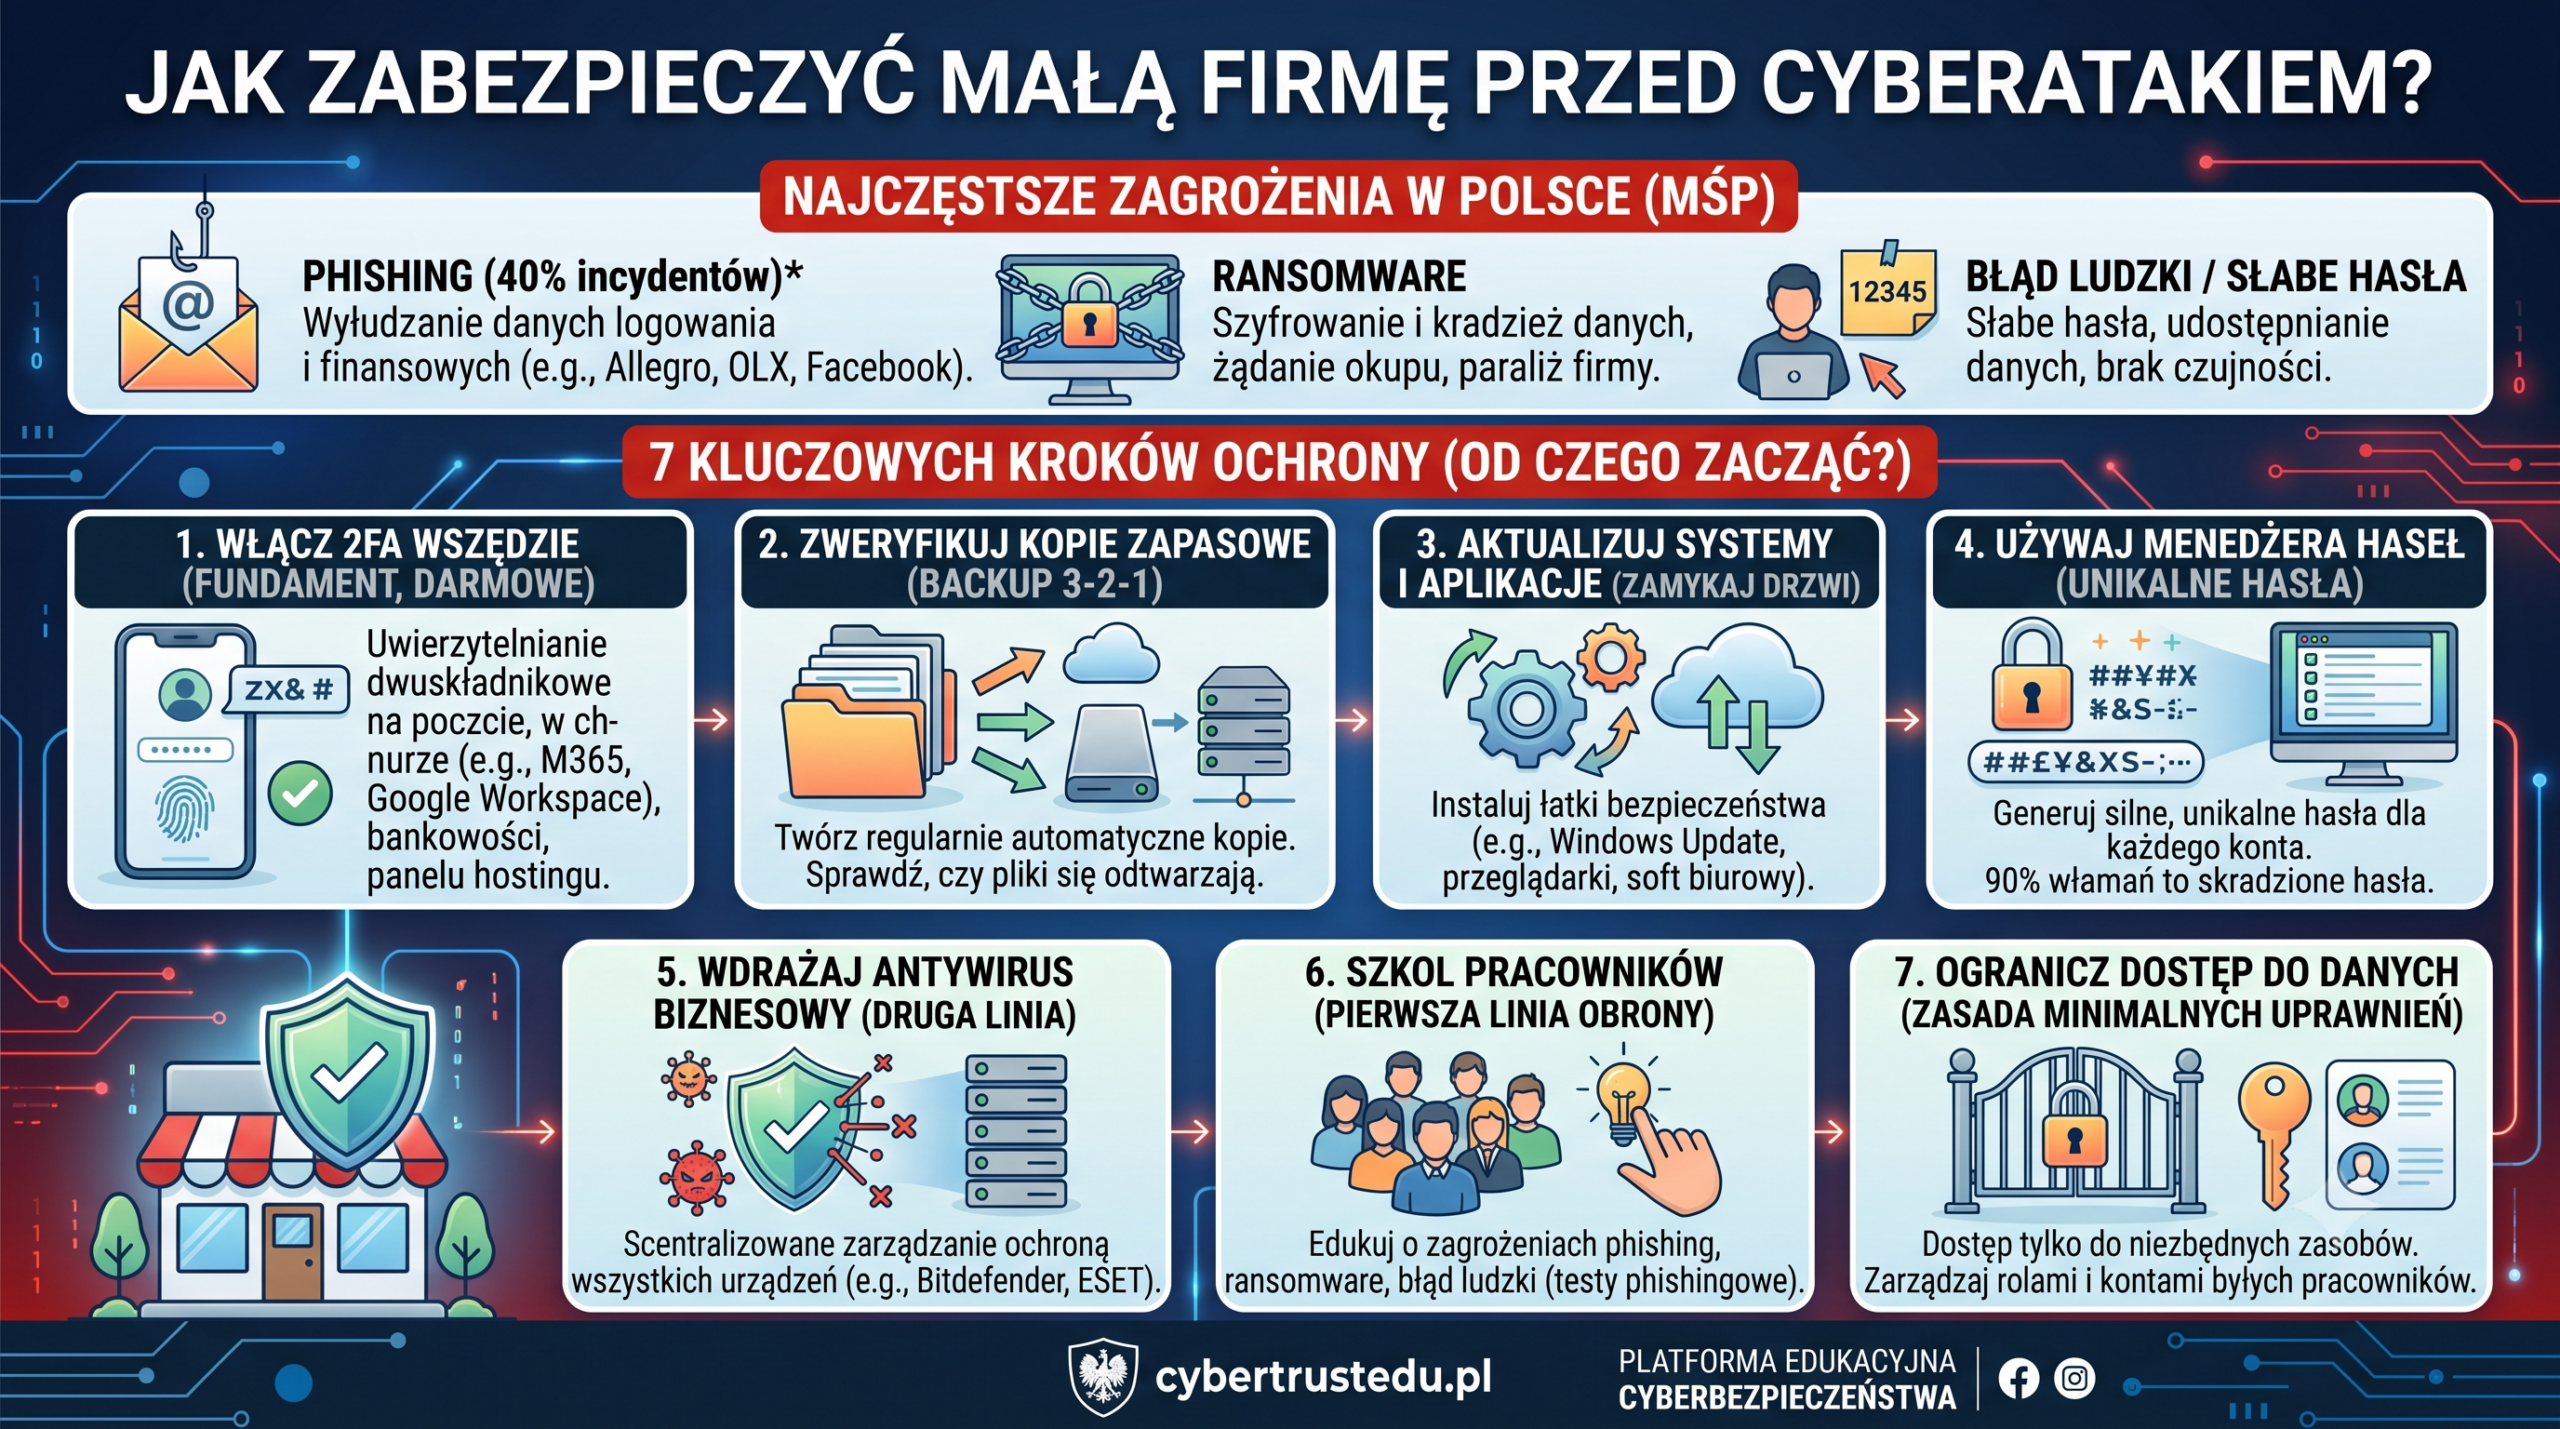
Dobra wiadomość jest taka, że podstawowa ochrona nie musi być droga ani skomplikowana. Największą różnicę robi kilka zabezpieczeń wdrożonych konsekwentnie. ENISA wskazuje, że w małych i średnich firmach częstymi źródłami incydentów są phishing, złośliwe oprogramowanie i ataki internetowe. Dlatego warto zacząć od kont, poczty, aktualizacji, kopii zapasowych i przygotowania ludzi.
1. Sprawdź, co naprawdę wymaga ochrony
Nie da się zabezpieczyć zasobów, o których nikt nie pamięta. Zrób prostą listę: komputery, telefony, routery, skrzynki pocztowe, strona internetowa, chmura, program księgowy, system sprzedaży i usługi zdalnego dostępu. Obok zapisz właściciela, sposób logowania, wykonawcę kopii zapasowej oraz znaczenie dla działalności. Nie musi to być rozbudowany system – na początku wystarczy aktualizowany arkusz.
2. Zabezpiecz pocztę i konta administratorów
Przejęta poczta pozwala podszywać się pod firmę, resetować hasła i wysyłać klientom fałszywe faktury. Włącz MFA dla poczty, chmury, bankowości, WordPressa i wszystkich kont administracyjnych. Każda osoba powinna korzystać z własnego konta. Wspólne loginy utrudniają ustalenie, kto wykonał zmianę, oraz bezpieczne odebranie dostępu po odejściu pracownika.
3. Ogranicz uprawnienia
Pracownik powinien mieć tylko taki dostęp, jakiego potrzebuje do swoich zadań. Konto używane do codziennej pracy nie powinno stale mieć praw administratora. Raz na kwartał sprawdź listę użytkowników, nieaktywne konta i dostęp dostawców zewnętrznych. Uprawnienia po zakończeniu współpracy trzeba odbierać od razu, a nie przy okazji następnego porządku.
4. Ustal prostą politykę aktualizacji
Włącz automatyczne poprawki tam, gdzie to możliwe, i wyznacz konkretną osobę odpowiedzialną za resztę. Dotyczy to systemów operacyjnych, przeglądarek, programu antywirusowego, routera, aplikacji biznesowych, WordPressa i jego wtyczek. Przed większą aktualizacją strony lub systemu wykonaj kopię i sprawdź, czy można ją odtworzyć.
5. Przygotuj kopie zapasowe odporne na awarię i ransomware
Co najmniej jedna kopia najważniejszych danych powinna być niedostępna z komputera używanego na co dzień. W przeciwnym razie ransomware może zaszyfrować pliki razem z podłączonym backupem. Ustal częstotliwość odpowiednią do działalności: jeśli firma nie może stracić więcej niż jednego dnia pracy, kopia wykonywana raz w miesiącu nie spełnia celu. Testuj odtwarzanie wybranych plików i zapisuj wynik.
6. Chroń komputery, telefony i sieć
Urządzenia powinny mieć włączoną zaporę, aktualną ochronę antymalware, szyfrowanie dysku i automatyczną blokadę ekranu. Zmień fabryczne hasło routera, aktualizuj jego oprogramowanie i utwórz osobną sieć Wi-Fi dla gości. Dostęp zdalny udostępniaj tylko osobom, które go potrzebują, najlepiej przez zatwierdzone rozwiązanie z MFA.
7. Uporządkuj płatności i zmiany numerów rachunków
Wprowadź zasadę, że zmiana numeru konta, pilny przelew lub nietypowa dyspozycja wymagają potwierdzenia drugim kanałem. Telefon wykonuj na numer zapisany wcześniej, a nie podany w nowej wiadomości. Przy większych kwotach warto stosować akceptację przez drugą osobę. To prosta kontrola, która ogranicza ryzyko oszustw wykorzystujących przejętą pocztę.
8. Naucz pracowników zgłaszać podejrzane sytuacje
Jednorazowe szkolenie nie wystarczy. Krótkie, regularne przypomnienia o aktualnych schematach oszustw są skuteczniejsze niż godzina teorii raz na kilka lat. Pracownik musi wiedzieć, komu przesłać podejrzany e-mail i że szybkie zgłoszenie pomyłki jest właściwą reakcją. Ukrywanie kliknięcia daje atakującemu więcej czasu.
9. Przygotuj plan reakcji na jedną stronę
Plan powinien odpowiadać na kilka pytań: kto podejmuje decyzje, kto kontaktuje się z obsługą IT, gdzie są kopie, jak odłączyć zainfekowane urządzenie, jak skontaktować się z bankiem i klientami oraz gdzie przechowywane są numery alarmowe. Wydrukowana kopia przyda się wtedy, gdy poczta lub wspólny dysk będą niedostępne.
Plan wdrożenia na pierwsze 30 dni
Tydzień 1: konta i dostęp
Włącz MFA, usuń nieużywane konta, uporządkuj administratorów i zmień hasła współdzielone lub powtarzane.
Tydzień 2: urządzenia i aktualizacje
Zaktualizuj systemy, przeglądarki, routery oraz stronę. Włącz szyfrowanie i blokadę ekranów.
Tydzień 3: kopie zapasowe
Sprawdź zakres backupu, oddziel jedną kopię od sieci i wykonaj próbne odtworzenie.
Tydzień 4: ludzie i reakcja
Przeprowadź krótkie szkolenie, ustal kanał zgłoszeń i przećwicz scenariusz przejęcia poczty lub zaszyfrowania plików.
| Celem nie jest obietnica, że do incydentu nigdy nie dojdzie. Celem jest ograniczenie prawdopodobieństwa ataku i skrócenie czasu powrotu firmy do działania. |
Kiedy warto poprosić o zewnętrzną pomoc?
Jeśli firma nie wie, gdzie przechowuje dane, nie ma sprawdzonej kopii, udostępnia jedno konto kilku osobom albo korzysta z wielu przypadkowych narzędzi zdalnych, zewnętrzny przegląd może uporządkować priorytety. Dobry audyt nie powinien kończyć się samą listą problemów. Powinien wskazać kolejność działań dopasowaną do ryzyka, budżetu i realnych możliwości firmy.
Najczęstsze pytania właścicieli małych firm
Czy mała firma naprawdę może być celem?
Atak nie zawsze jest przygotowywany specjalnie pod jedną organizację. Automatyczne kampanie phishingowe, skanowanie podatnych stron i próby logowania obejmują tysiące firm jednocześnie. Mały zespół może mieć mniej czasu na wykrycie problemu i przywrócenie działania, dlatego podstawowe zabezpieczenia są szczególnie ważne.
Od czego zacząć przy bardzo małym budżecie?
Najpierw zabezpiecz pocztę oraz konta administratorów za pomocą unikalnych haseł i MFA. Następnie uruchom aktualizacje, uporządkuj uprawnienia i upewnij się, że istnieje odseparowana, sprawdzona kopia najważniejszych danych. Te działania często wykorzystują funkcje już dostępne w opłacanych usługach.
Jak sprawdzić, czy zabezpieczenia faktycznie działają?
Nie ograniczaj się do obecności programu lub zielonego komunikatu. Odtwórz plik z kopii, sprawdź alert po nieudanym logowaniu, przejrzyj listę administratorów i przećwicz zgłoszenie podejrzanej wiadomości. Krótki test daje więcej pewności niż sama deklaracja, że rozwiązanie zostało kiedyś włączone.
Źródła i materiały
ENISA: Cybersecurity for SMEs – Challenges and Recommendations
ENISA: Cyber Hygiene – podstawowe dobre praktyki
CERT Polska: Baza wiedzy i zgłaszanie incydentów