
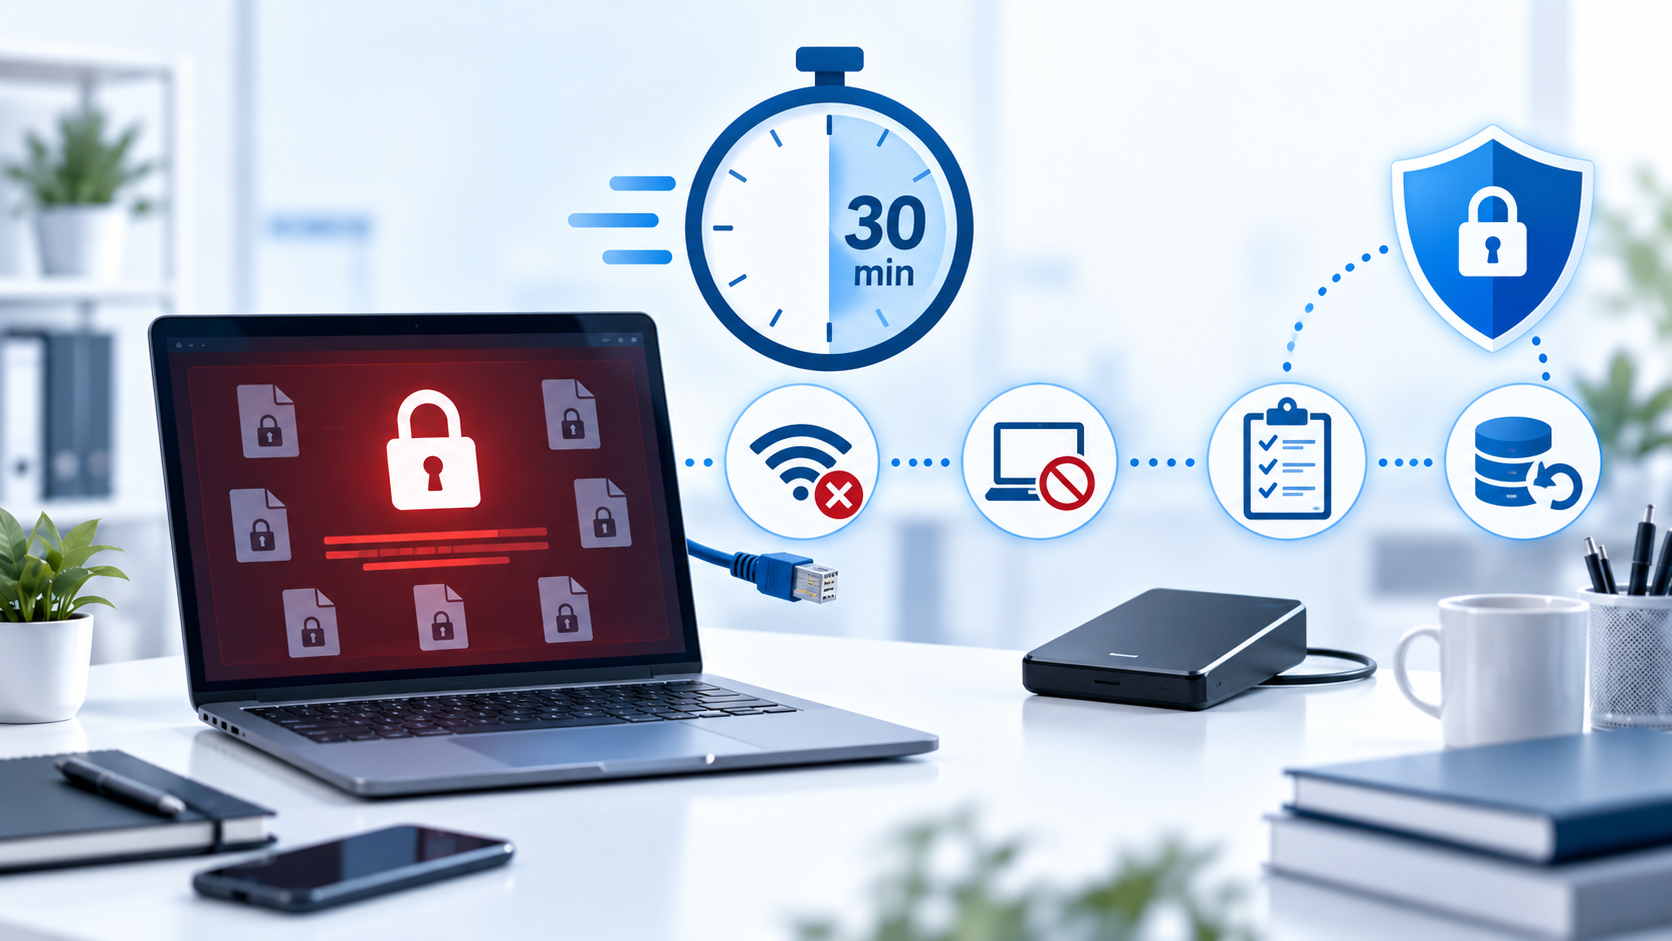
Żądanie okupu lub nagłe szyfrowanie plików wymaga szybkiej reakcji. Celem pierwszych minut jest ograniczenie szkód i uruchomienie pomocy. Poniższe przedziały czasu porządkują działania; nie przesądzają, czy firma wróci do pracy w dobę. Zakres incydentu może być większy niż liczba komputerów z widocznym komunikatem.
0–5 minut: odizoluj podejrzane urządzenie
Odłącz kabel Ethernet i wyłącz Wi-Fi. Odłącz także inne aktywne połączenia sieciowe, jeżeli urządzenie z nich korzysta. Nie podłączaj nośnika z kopią zapasową. Administrator może zastosować izolację przez EDR lub zablokować ruch na przełączniku. Sama zmiana VLAN-u bez kontroli komunikacji nie wystarcza.
Preferuj izolację sieciową. Rutynowy restart niszczy część danych z pamięci i utrudnia analizę. Jeżeli nie da się odłączyć urządzenia od sieci, CISA dopuszcza jego wyłączenie, aby ograniczyć rozprzestrzenianie. Gdy trwa lokalne niszczenie danych, decyzja o wyłączeniu wymaga oceny przez osobę prowadzącą incydent. Nie stosuj bezwzględnej zasady „zawsze pozostaw włączone”.
5–10 minut: powiadom administratora i chroń zasoby
Skontaktuj się z osobą odpowiedzialną za IT przez zaufany kanał. Przekaż nazwę urządzenia, czas wykrycia i objawy. Nie korzystaj do koordynacji z podejrzanej skrzynki pocztowej. Wstrzymaj pracę na dotkniętych zasobach.
Administrator powinien ograniczyć dostęp do udziałów i repozytoriów backupu, sprawdzić konta uprzywilejowane i ustalić zakres izolacji. Nie odcinaj na ślepo zasilania wszystkich serwerów i NAS-ów: może to spowodować dodatkowe uszkodzenia. Chroń istniejące punkty odtwarzania przed nadpisaniem lub skasowaniem.
10–20 minut: zapisz fakty i zabezpiecz ślady
- Zrób zdjęcie komunikatu okupu i zapisz czas wykrycia.
- Zanotuj ostatnie działania użytkownika i urządzenia z podobnymi objawami.
- Nie kasuj zaszyfrowanych plików, nie formatuj dysku i nie instaluj przypadkowych narzędzi.
- Zbieranie pamięci RAM, obrazów dysków i logów pozostaw osobie z odpowiednimi umiejętnościami. Nie opóźniaj izolacji, aby uczyć się narzędzi śledczych.
20–30 minut: uruchom obsługę incydentu
Ustal osobę koordynującą działania, kanał kontaktu i listę systemów priorytetowych. Incydent możesz zgłosić przez formularz CERT Polska. Osobno oceń obowiązki zgłoszeniowe związane z profilem organizacji i ewentualnym naruszeniem danych osobowych. Zgłoszenie do CERT nie zastępuje innych wymaganych zawiadomień.
Okup i odtwarzanie
Zapłata nie gwarantuje odzyskania danych ani usunięcia skradzionych kopii. Nie ma podstaw, by obiecywać konkretną skuteczność deszyfratora lub twierdzić, że kolejny atak jest niemal pewny. Nie kontaktuj się samodzielnie z przestępcami z firmowych kont.
Odtwarzanie zacznij dopiero po ustaleniu bezpiecznej kopii i przygotowaniu czystego środowiska. Trzeba usunąć przyczynę włamania oraz zabezpieczyć konta i sesje, inaczej atak może się powtórzyć. Backup pomaga odzyskać dostępność, ale nie cofa wycieku.
Pomoc dla Twojej firmy
Chcesz omówić ten obszar w swojej firmie? Napisz do CyberTrustEdu przez formularz lub e-mail, aby ustalić zakres możliwego wsparcia. Zobacz także opis usług.
Dodaj komentarz
Musisz się zalogować, aby móc dodać komentarz.