
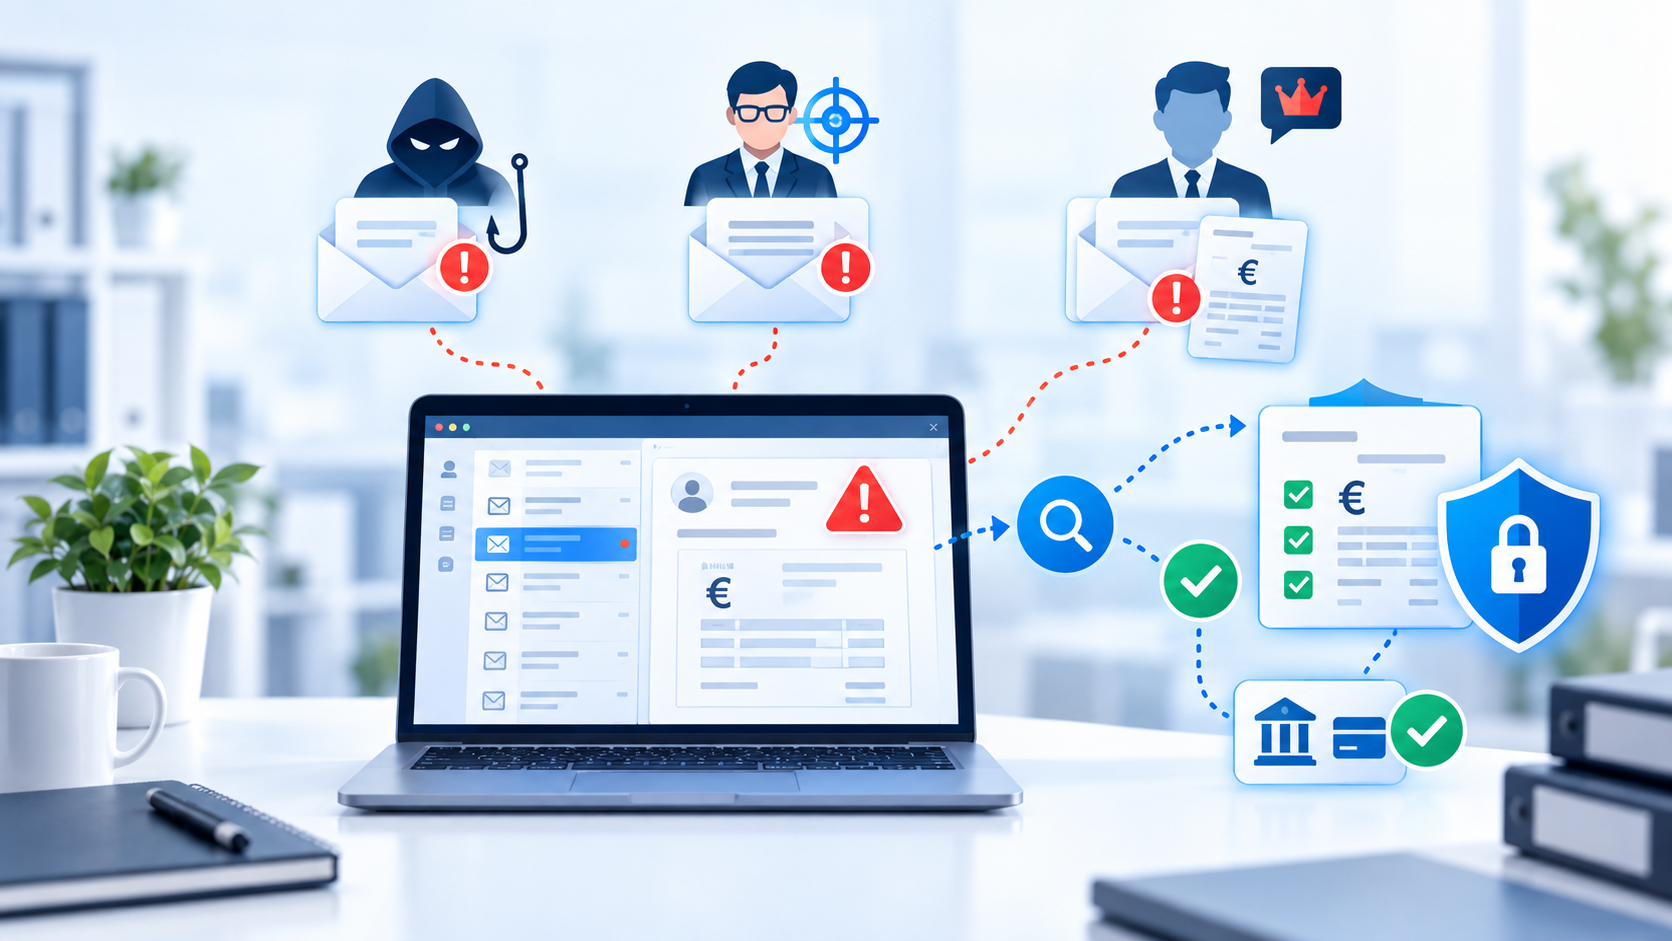
Wiadomość o zmianie rachunku kontrahenta może wyglądać wiarygodnie, pasować do trwającej rozmowy i pochodzić z prawdziwej skrzynki. Ochrona finansów wymaga zarówno zabezpieczeń poczty, jak i procedury potwierdzania płatności. Sama poprawność językowa e-maila nie rozstrzyga o jego autentyczności.
Trzy pojęcia, które warto rozróżniać
Phishing to podszywanie się w celu skłonienia odbiorcy do niebezpiecznej czynności, np. ujawnienia hasła. Masowa kampania wykorzystuje rozpoznawalną markę. Spear phishing jest dopasowany do konkretnej osoby lub organizacji. Informacje o stanowisku czy projekcie ułatwiają zbudowanie przekonującego pretekstu.
BEC, Business Email Compromise, obejmuje oszustwa biznesowe wykorzystujące pocztę i podszywanie się pod zaufane osoby. Przejęcie skrzynki nie jest konieczne: wystarczyć może podobna domena lub fałszywa nazwa nadawcy. CEO Fraud jest jednym ze scenariuszy podszywania się pod kierownictwo. Atak może prowadzić do przelewu lub ujawnienia danych.
Przykładowy scenariusz podmiany faktury
Poniższy przykład jest ilustracją, nie opisem udokumentowanego klienta. Atakujący uzyskuje dostęp do skrzynki przez phishing danych logowania albo przejętą sesję. Obserwuje korespondencję, ukrywa wybrane wiadomości i przesyła zmieniony dokument z nowym rachunkiem. Odbiorca zna projekt, więc uznaje prośbę za naturalną.
Nie należy zakładać, że samo otwarcie dowolnego PDF automatycznie kradnie tokeny. Taki efekt wymaga dodatkowych warunków, np. wykorzystania podatności lub nakłonienia do uruchomienia szkodliwego pliku. Fałszywy PDF może również zawierać odnośnik do strony wyłudzającej dane.
Procedura sprawdzania zmiany rachunku
- Wstrzymaj zmianę danych i przelew mimo presji czasu.
- Potwierdź żądanie innym kanałem u znanej osoby, korzystając z wcześniej zweryfikowanego numeru. Nie używaj numeru z podejrzanej wiadomości.
- Zapisz wynik potwierdzenia zgodnie z procedurą firmy.
- Dla ustalonego progu kwotowego stosuj akceptację drugiej osoby, także w bankowości.
- Nie dopuszczaj wyjątku tylko dlatego, że prośba pochodzi rzekomo od prezesa.
Co dają SPF, DKIM i DMARC?
SPF określa uprawnione źródła wysyłki dla domeny użytej przy transmisji. DKIM podpisuje wybrane elementy wiadomości. DMARC sprawdza zgodność domeny widocznej w polu From z domeną uwierzytelnioną przez SPF lub DKIM i publikuje politykę obsługi niezgodności.
Przed wdrożeniem restrykcyjnej polityki zidentyfikuj legalne systemy wysyłające pocztę i przeanalizuj raporty. DMARC nie blokuje każdej podobnej domeny ani wiadomości z przejętego, poprawnie uwierzytelnionego konta. Filtry mogą wykrywać oszustwa także bez złośliwego załącznika, ale nie gwarantują zatrzymania wszystkich prób.
Co zrobić po przelewie lub przejęciu skrzynki?
Natychmiast skontaktuj się z bankiem w celu podjęcia próby zatrzymania lub odzyskania środków. Zachowaj wiadomość z pełnymi nagłówkami, fakturę i potwierdzenie transakcji. Powiadom administratora i zgłoś podejrzenie przestępstwa. Administrator powinien sprawdzić reguły poczty, delegacje, aplikacje z dostępem do konta i aktywne sesje.
Szkolenia oprzyj na ćwiczeniu procedury, bez publicznego piętnowania pracowników. Szybkie zgłoszenie pomyłki jest cenniejsze niż jej ukrywanie. Kontrolowane symulacje wymagają wcześniej uzgodnionego zakresu.
Pomoc dla Twojej firmy
Chcesz omówić ten obszar w swojej firmie? Napisz do CyberTrustEdu przez formularz lub e-mail, aby ustalić zakres możliwego wsparcia. Zobacz także opis usług.
Dodaj komentarz
Musisz się zalogować, aby móc dodać komentarz.