
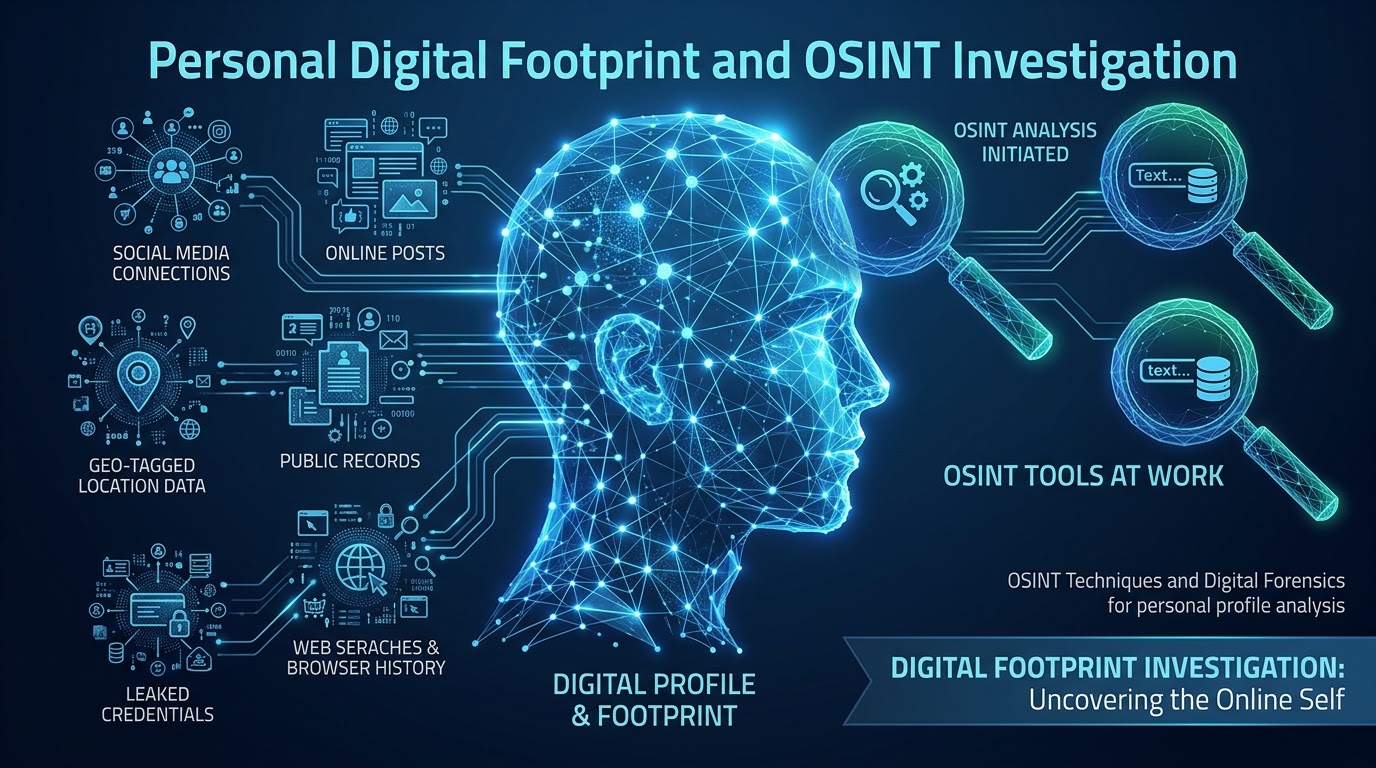
Pojedyncza publiczna informacja często wygląda niewinnie. Połączenie nazwiska, stanowiska, adresu e-mail, planowanego urlopu, dostawcy oprogramowania i zdjęcia z biura może jednak pomóc oszustowi przygotować wiarygodny spear phishing. Personal OSINT to kontrolowany samoaudyt informacji, które można legalnie znaleźć o Tobie lub Twojej firmie w źródłach dostępnych publicznie.
Celem nie jest „zniknięcie z internetu”, lecz ustalenie, które dane są widoczne, czy są prawdziwe, jakie ryzyko tworzą i co można usunąć albo ograniczyć.
Czym jest cyfrowy ślad?
Cyfrowy ślad obejmuje treści publikowane świadomie oraz informacje powstające przy okazji korzystania z usług. Mogą to być profile społecznościowe, komentarze na forach, wpisy w rejestrach, dokumenty PDF, zdjęcia, nazwy użytkowników, dane kontaktowe, archiwalne strony oraz informacje ujawnione w naruszeniach danych.
- Ślad aktywny: posty, komentarze, profile, ogłoszenia i dokumenty publikowane przez Ciebie lub firmę.
- Ślad pośredni: wzmianki innych osób, rejestry publiczne, listy uczestników wydarzeń lub dane partnerów.
- Ślad techniczny: metadane plików, subdomeny, nagłówki dokumentów, informacje o używanym oprogramowaniu i archiwalne wersje stron.
Dlaczego te informacje interesują przestępców?
OSINT może uwiarygodnić podszycie się pod przełożonego, kontrahenta, księgowość albo dział IT. Publiczna informacja o dostawie sprzętu połączona z nazwiskiem osoby odpowiedzialnej za zakupy może posłużyć do stworzenia fałszywej prośby o dopłatę. Taki scenariusz nie dowodzi włamania do systemu — pokazuje, jak dane z wielu źródeł wspierają socjotechnikę.
Zasady bezpiecznego samoaudytu
- Sprawdzaj wyłącznie własne dane albo zasoby objęte zgodą i ustalonym zakresem.
- Korzystaj z informacji dostępnych bez obchodzenia logowania, zabezpieczeń i ograniczeń dostępu.
- Nie wpisuj numeru PESEL, haseła ani innych wyjątkowo wrażliwych danych do przypadkowych wyszukiwarek i nieznanych serwisów.
- W raporcie zapisuj tylko niezbędne informacje. Sam raport OSINT może stać się źródłem ryzyka.
- Odróżniaj potwierdzone fakty od przypuszczeń i informacji nieaktualnych.
Personal OSINT – audyt krok po kroku
Krok 1. Zbuduj listę własnych identyfikatorów
Spisz używane warianty imienia i nazwiska, firmę, domeny, jawne adresy e-mail, numery służbowe oraz nazwy użytkowników. Nie twórz jednego dokumentu zawierającego wszystkie wrażliwe identyfikatory, jeśli nie potrafisz go odpowiednio zabezpieczyć.
Krok 2. Sprawdź zwykłe wyniki wyszukiwania
Wyszukaj imię i nazwisko, nazwę firmy, domenę oraz publiczne dane kontaktowe. Sprawdź kilka wariantów pisowni i przejrzyj wyniki obrazów. Wykonaj audyt również w trybie prywatnym lub po wylogowaniu, aby zobaczyć treści dostępne dla obcej osoby.
Krok 3. Użyj bezpiecznych operatorów wyszukiwania
Tak zwany Google dorking oznacza korzystanie z operatorów wyszukiwarki. Do samoaudytu wystarczą proste, defensywne zapytania:
"Jan Kowalski"— dokładna fraza;"jan.kowalski@twojadomena.pl"— własny publiczny adres e-mail;site:twojadomena.pl— strony zaindeksowane w obrębie własnej domeny;site:twojadomena.pl filetype:pdf— publiczne dokumenty PDF w swojej domenie;"Nazwa firmy" filetype:xlsx— arkusze powiązane z nazwą własnej organizacji.
Wynik w wyszukiwarce nie oznacza automatycznie podatności. Zweryfikuj dokument u źródła, jego aktualność i rzeczywistą zawartość. Nie otwieraj podejrzanych plików na urządzeniu produkcyjnym.
Krok 4. Sprawdź znane wycieki danych
W serwisie Have I Been Pwned można sprawdzić, czy adres e-mail pojawił się w znanych naruszeniach. W Polsce informacje o wybranych ujawnionych danych można sprawdzać również za pomocą rządowej usługi Bezpieczne Dane. Korzystaj tylko z poprawnych, samodzielnie zweryfikowanych adresów serwisów.
Jeśli adres występuje w wycieku, nie oznacza to automatycznie, że aktualne hasło jest znane przestępcom. Zmień jednak każde hasło, które mogło być używane w czasie naruszenia, usuń jego powtórzenia w innych usługach, włącz MFA i przejrzyj aktywne sesje. Najlepiej korzystaj z menedżera haseł oraz unikalnych haseł lub passkeys.
Krok 5. Przejrzyj profile, rejestry i stare konta
- sprawdź widoczność daty urodzenia, relacji rodzinnych, lokalizacji i listy kontaktów;
- usuń stare konta lub ogranicz ich publiczną widoczność;
- przejrzyj wpisy w legalnych rejestrach publicznych i oceń, które dane wynikają z obowiązku prawnego;
- sprawdź archiwalne CV, ogłoszenia, katalogi firmowe i listy uczestników wydarzeń;
- zweryfikuj informacje o pracownikach bez ingerowania w ich prywatne życie.
Krok 6. Sprawdź metadane zdjęć i dokumentów
Pliki mogą zawierać autora, nazwę organizacji, użyte oprogramowanie, daty, komentarze, historię zmian albo dane EXIF zdjęcia, w tym lokalizację GPS. Nie każdy plik zawiera takie informacje — zawsze sprawdzaj konkretny egzemplarz.
- Pracuj na kopii pliku, nie na jedynym oryginale.
- Usuń zbędne właściwości za pomocą funkcji systemu, edytora dokumentu albo sprawdzonego narzędzia do metadanych.
- Po oczyszczeniu ponownie sprawdź metadane i wygląd dokumentu.
- Przejrzyj także treść widoczną: tło zdjęcia, odbicia w ekranach, identyfikatory, kody QR i nazwy plików.
Jak usunąć lub ograniczyć dane w sieci?
- Usuń dane u źródła: edytuj profil, skasuj stary wpis albo skontaktuj się z administratorem strony.
- Zaktualizuj dokument: zastąp publiczny plik wersją bez zbędnych danych i metadanych.
- Poproś wyszukiwarkę o aktualizację lub usunięcie wyniku: usunięcie wyniku nie zawsze usuwa stronę źródłową.
- Skorzystaj z praw wynikających z RODO: prawo do usunięcia danych nie jest bezwzględne i może nie obejmować informacji publikowanych z obowiązku prawnego lub uzasadnionego interesu publicznego.
- Udokumentuj zgłoszenie: zachowaj datę, adres strony i odpowiedź administratora, ale nie przechowuj zbędnych kopii wrażliwych danych.
- Sprawdź ponownie: po kilku tygodniach powtórz wyszukiwanie i oceń rezultat.
OPSEC dla małej firmy
- Przed publikacją zdjęcia sprawdzaj tło, odbicia, ekrany, dokumenty i identyfikatory.
- W ofertach pracy opisuj kompetencje bez niepotrzebnego ujawniania konfiguracji infrastruktury.
- Stosuj proces akceptacji publicznych dokumentów i zdjęć.
- Utwórz kanał zgłaszania przypadkowego ujawnienia informacji.
- Ustal procedurę potwierdzania przelewów i zmian numerów rachunków innym kanałem komunikacji.
- Przechowuj raporty OSINT z ograniczonym dostępem i określ czas ich usunięcia.
Checklista samoaudytu śladu cyfrowego
| Kontrola | Status |
|---|---|
| Sprawdzono imię, nazwę firmy, domenę i jawne dane kontaktowe | ☐ |
| Przejrzano obrazy, pliki PDF i arkusze | ☐ |
| Zweryfikowano adresy e-mail w zaufanych bazach naruszeń | ☐ |
| Sprawdzono stare konta i ustawienia prywatności | ☐ |
| Przeanalizowano metadane przykładowych plików | ☐ |
| Usunięto lub ograniczono zbędne dane u źródła | ☐ |
| Zaplanowano ponowną kontrolę | ☐ |
Wskazówka CyberTrustEdu.pl: Nie próbuj usuwać każdej wzmianki. Najpierw ogranicz dane, które pomagają w przejęciu konta lub socjotechnice: prywatne adresy, jawne harmonogramy, zdjęcia dokumentów, dane odzyskiwania i powtarzane nazwy użytkowników.
Zobacz także poradnik ochrony przed phishingiem i BEC.
Pomoc dla Twojej firmy
Chcesz przeprowadzić uzgodniony przegląd publicznego śladu cyfrowego firmy? Napisz do CyberTrustEdu przez formularz lub e-mail, aby omówić zakres możliwego wsparcia. Zobacz również opis usług.
Dodaj komentarz
Musisz się zalogować, aby móc dodać komentarz.