
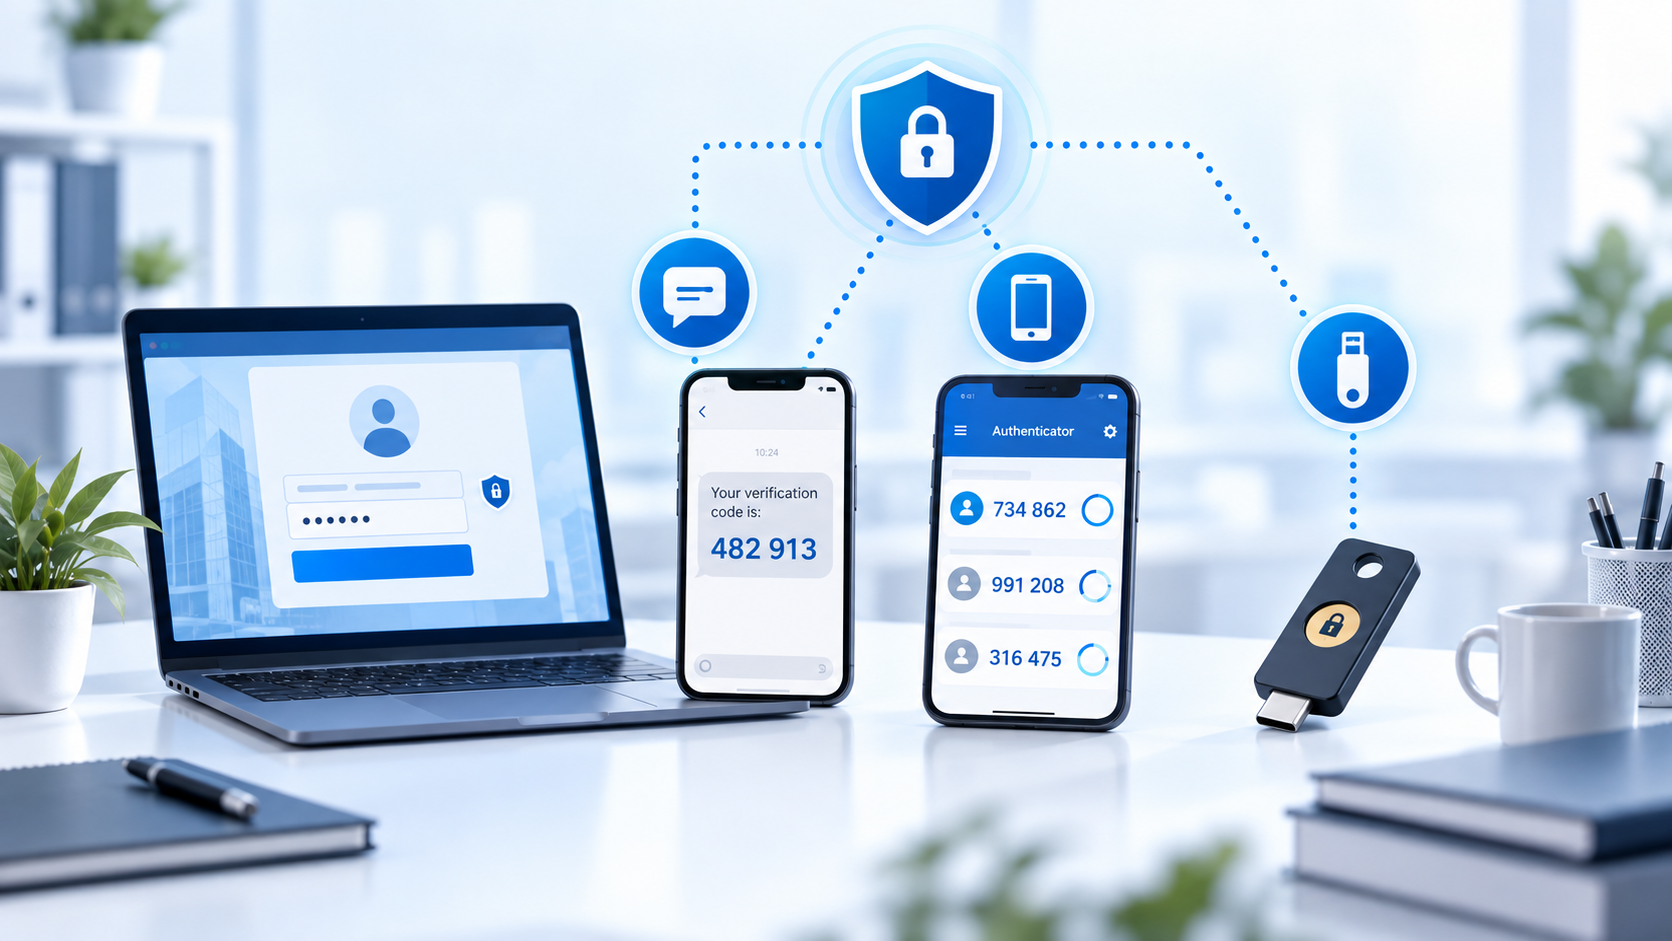
Silne, unikalne hasło pozostaje potrzebne tam, gdzie usługa go wymaga. Warto jednak dodać drugi składnik i wybrać metodę odporną na phishing, jeśli jest dostępna. MFA nie jest jedną technologią: poszczególne metody chronią przed różnymi scenariuszami.
Czym jest MFA?
Uwierzytelnianie wieloskładnikowe łączy różne kategorie potwierdzenia tożsamości: wiedzę, posiadanie lub cechę użytkownika. Hasło i pytanie pomocnicze to nadal jedna kategoria. 2FA oznacza dwa składniki. Biometria często lokalnie odblokowuje klucz urządzenia, zamiast przesyłać obraz twarzy do serwisu.
SMS jest lepszy niż samo hasło, ale ma ograniczenia
Przejęcie numeru, np. przez oszustwo przy wymianie SIM, może oddać napastnikowi kody. SMS jest też podatny na wyłudzanie w czasie rzeczywistym: ofiara wpisuje kod na fałszywej stronie, a atakujący wykorzystuje go podczas logowania. Nie wyłączaj istniejącego MFA tylko dlatego, że dostępny jest wyłącznie SMS.
TOTP i powiadomienia push
Aplikacja TOTP generuje kod lokalnie na podstawie sekretu i czasu. Eliminuje zależność od dostarczenia SMS, lecz kod wciąż można wyłudzić. Push z dopasowaniem liczb ogranicza przypadkowe zatwierdzanie żądań i ataki polegające na ich mnożeniu. Nie jest jednak równoważny uwierzytelnianiu odpornemu na phishing.
FIDO2 i passkeys
Uwierzytelnianie FIDO/WebAuthn wiąże odpowiedź kryptograficzną z właściwą usługą. Może korzystać z osobnego klucza sprzętowego albo mechanizmu w telefonie czy komputerze. Ochrona logowania nie oznacza odporności na wszystko: zainfekowany komputer, skradziona już sesja lub słaby proces odzyskiwania konta nadal stanowią ryzyko.
Plan wdrożenia w małej firmie
- Spisz konta i dostępne metody. Zacznij od poczty, administracji, finansów i backupu.
- Wybierz silniejszą metodę tam, gdzie usługa ją obsługuje. Zrób pilotaż z kilkoma użytkownikami.
- Zarejestruj bezpieczną metodę zapasową lub drugi klucz. Kody odzyskiwania przechowuj poza chronionym kontem.
- Przećwicz utratę telefonu i zmianę urządzenia. Sprawdź, kto może resetować MFA i jak weryfikuje tożsamość.
- Ogranicz przestarzałe sposoby logowania i zbędne wyjątki. Monitoruj nietypowe zdarzenia.
Nie zatwierdzaj powiadomienia, którego sam nie wywołałeś. Zgłoś je administratorowi. Po podejrzeniu przejęcia konta samo ustawienie nowego hasła może nie wystarczyć — trzeba sprawdzić sesje i metody odzyskiwania.
Pomoc dla Twojej firmy
Chcesz omówić ten obszar w swojej firmie? Napisz do CyberTrustEdu przez formularz lub e-mail, aby ustalić zakres możliwego wsparcia. Zobacz także opis usług.
Dodaj komentarz
Musisz się zalogować, aby móc dodać komentarz.