
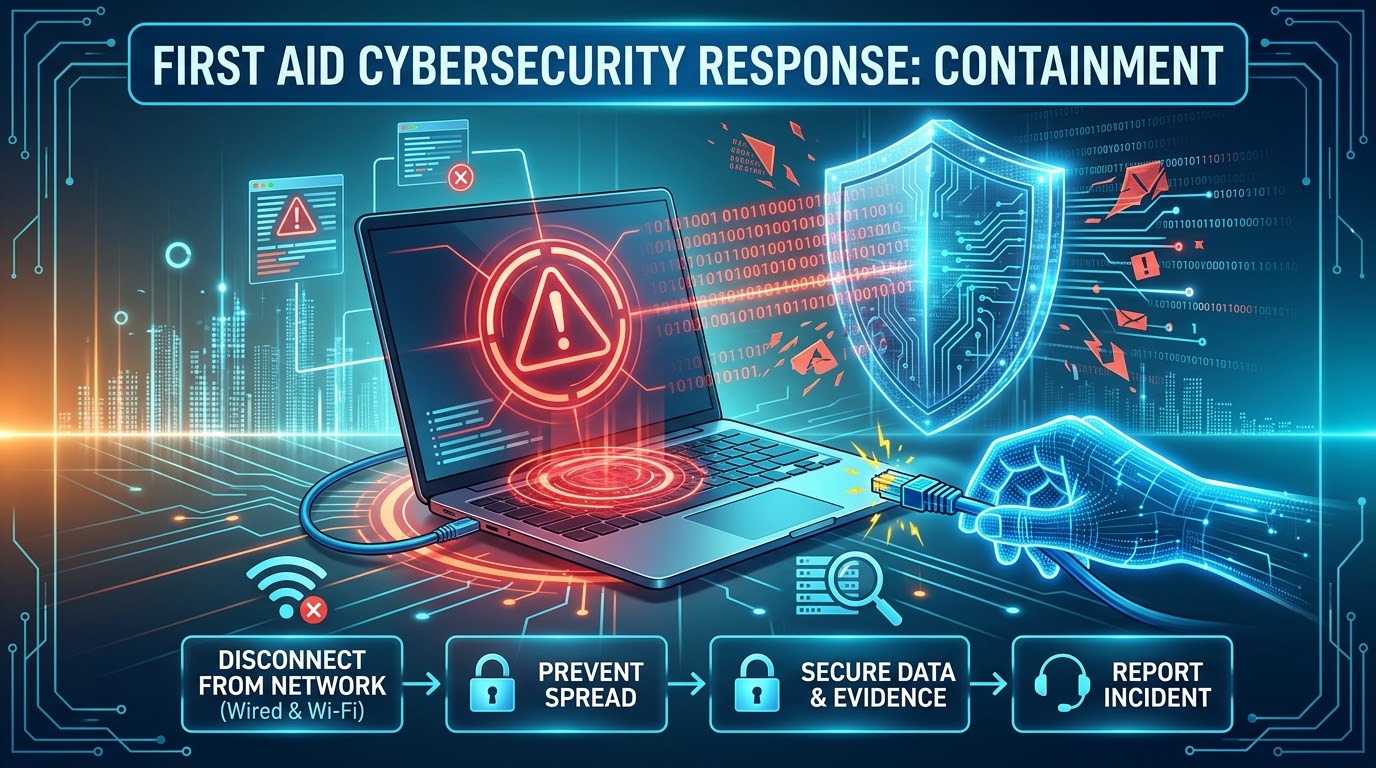
Kliknięcie podejrzanego linku nie zawsze oznacza infekcję, ale wpisanie hasła, podanie danych karty albo uruchomienie pobranego pliku wymaga szybkiej reakcji. Najważniejsze są spokój, odcięcie potencjalnie zainfekowanego urządzenia od sieci i zabezpieczenie kont z innego, zaufanego sprzętu.
Jeśli to komputer lub telefon służbowy: nie instaluj samodzielnie przypadkowych „programów czyszczących”, nie usuwaj plików i jak najszybciej skontaktuj się z administratorem albo osobą odpowiedzialną za bezpieczeństwo.
Najpierw ustal, co się wydarzyło
| Zdarzenie | Główne ryzyko | Pierwsza reakcja |
|---|---|---|
| Tylko otworzyłeś stronę, niczego nie pobrałeś ani nie wpisałeś | Zwykle niższe, ale nie zerowe | Zamknij stronę, nie wracaj do niej, zaktualizuj przeglądarkę i wykonaj skan |
| Wpisałeś login lub hasło | Przejęcie konta i aktywnych sesji | Zmień hasło z innego urządzenia, wyloguj sesje, włącz MFA |
| Podałeś dane karty, kod BLIK lub zatwierdziłeś płatność | Utrata pieniędzy | Natychmiast skontaktuj się z bankiem i zabezpiecz rachunek |
| Pobrałeś, otworzyłeś lub uruchomiłeś plik | Infekcja, kradzież danych lub ransomware | Odłącz urządzenie od sieci i zgłoś incydent |
| Zainstalowałeś aplikację lub nadałeś zdalny dostęp | Pełna kontrola nad urządzeniem | Odłącz sieć, skontaktuj się z bankiem i specjalistą |
Pierwsze pięć minut – procedura krok po kroku
1. Przerwij interakcję
Nie wpisuj kolejnych danych, nie zatwierdzaj komunikatów, nie odpowiadaj nadawcy i nie przekazuj wiadomości innym osobom w sposób, który umożliwi przypadkowe kliknięcie. Zanotuj godzinę zdarzenia i krótko opisz wykonane czynności.
2. Odłącz podejrzane urządzenie od sieci
- Odłącz kabel Ethernet.
- Wyłącz Wi-Fi. W razie potrzeby wyłącz także Bluetooth i inne połączenia bezprzewodowe.
- Nie podłączaj dysków z kopiami zapasowymi ani pamięci USB.
- Nie używaj tego urządzenia do zmiany haseł lub kontaktowania się z bankiem.
Izolacja ogranicza możliwość komunikacji malware z serwerem atakującego i rozprzestrzeniania się w sieci. W firmie od razu powiadom administratora, który może odizolować urządzenie przez EDR lub infrastrukturę sieciową.
3. Nie wyłączaj automatycznie komputera — ale oceń sytuację
Pozostawienie urządzenia włączonego może zachować dane w pamięci RAM przydatne do analizy, jeśli specjalista może szybko przejąć obsługę. Nie jest to jednak zasada absolutna. Jeżeli trwa szyfrowanie lub niszczenie danych, urządzenia nie da się skutecznie odizolować albo pomoc nie będzie dostępna, wyłączenie może ograniczyć dalsze szkody. W środowisku firmowym decyzję powinien podjąć administrator lub osoba obsługująca incydent.
4. Zabezpiecz konta z innego urządzenia
Użyj zaufanego telefonu lub komputera, najlepiej w innej sieci albo przez transmisję komórkową. Zacznij od kont, których dane mogły zostać ujawnione.
- Zmień hasło do głównej skrzynki e-mail.
- Zmień ujawnione hasło wszędzie, gdzie było ponownie użyte.
- Wymuś wylogowanie wszystkich aktywnych sesji.
- Sprawdź urządzenia, aplikacje połączone z kontem, reguły przekazywania poczty i metody odzyskiwania.
- Włącz MFA, najlepiej passkey lub sprzętowy klucz FIDO2, jeśli usługa je obsługuje.
- Przejrzyj historię logowania i zgłoś obce aktywności.
5. Jeśli ujawniłeś dane finansowe, skontaktuj się z bankiem
Nie czekaj na pojawienie się nieautoryzowanej transakcji. Zadzwoń na oficjalny numer banku podany w aplikacji, na stronie wpisanej ręcznie lub na karcie — nie korzystaj z numeru z podejrzanej wiadomości. Bank może zastrzec kartę, zablokować dostęp, ograniczyć płatności lub rozpocząć procedurę reklamacyjną. Jeśli doszło do oszustwa lub kradzieży środków, rozważ również zgłoszenie sprawy Policji.
Jak zabezpieczyć dowody?
- Zachowaj oryginalną wiadomość wraz z nagłówkami, jeśli potrafisz zrobić to bezpiecznie.
- Zapisz adres strony jako tekst albo wykonaj zrzut ekranu. Nie otwieraj jej ponownie tylko po to, aby zebrać dowód.
- Zanotuj godzinę kliknięcia, wpisane dane, uruchomione pliki i komunikaty na ekranie.
- Nie przesyłaj podejrzanego załącznika znajomym ani współpracownikom zwykłą pocztą.
- W firmie postępuj zgodnie z procedurą zabezpieczania dowodów i wymaganiami prawnymi.
Zgłoszenie do CERT Polska
Podejrzaną stronę, wiadomość lub incydent można zgłosić przez oficjalny formularz incydent.cert.pl. Podejrzany SMS z linkiem można przekazać do CERT Polska na numer 8080, korzystając z funkcji przekazania wiadomości. W firmie zgłoszenie do CERT nie zastępuje natychmiastowego powiadomienia administratora ani wykonania obowiązków wynikających z przepisów i umów.
Co zrobić z podejrzanym komputerem?
Urządzenie prywatne
- Po zabezpieczeniu kont wykonaj skan aktualnym rozwiązaniem ochronnym.
- Sprawdź pobrane pliki, nowe rozszerzenia przeglądarki, programy uruchamiane przy starcie oraz zmiany ustawień.
- Jeśli uruchomiłeś nieznany program, nadałeś zdalny dostęp albo objawy wskazują na infekcję, skorzystaj z pomocy specjalisty.
- Przy potwierdzonej poważnej infekcji najpewniejszą metodą może być ponowna instalacja systemu z zaufanego źródła i odtworzenie danych z czystej kopii.
Urządzenie służbowe
Nie próbuj samodzielnie usuwać śladów, resetować systemu ani przywracać kopii. Administrator może potrzebować obrazu dysku, danych z pamięci i logów. Samodzielne „czyszczenie” utrudnia analizę i może naruszyć firmową procedurę.
Czego nie robić?
- Nie zmieniaj haseł z potencjalnie zainfekowanego urządzenia.
- Nie instaluj narzędzi poleconych przez osobę, która skontaktowała się z Tobą niespodziewanie.
- Nie płać okupu ani „opłaty za odblokowanie” bez konsultacji ze specjalistami i właściwymi służbami.
- Nie kasuj wiadomości, logów i podejrzanych plików przed zabezpieczeniem informacji o incydencie.
- Nie zakładaj, że brak widocznych objawów oznacza brak ryzyka.
- Nie udostępniaj publicznie danych technicznych, które mogą ujawnić informacje o firmowej infrastrukturze.
Checklista pierwszej pomocy
| Kontrola | Status |
|---|---|
| Przerwano kontakt z podejrzaną stroną lub nadawcą | ☐ |
| Podejrzane urządzenie odłączono od sieci | ☐ |
| Zanotowano czas i wykonane działania | ☐ |
| Administrator lub właściciel systemu został powiadomiony | ☐ |
| Zaufanym urządzeniem zabezpieczono zagrożone konta | ☐ |
| Sprawdzono sesje, reguły pocztowe i metody odzyskiwania | ☐ |
| W razie ryzyka finansowego powiadomiono bank | ☐ |
| Zabezpieczono informacje potrzebne do analizy | ☐ |
| Incydent lub phishing zgłoszono właściwym kanałem | ☐ |
Wskazówka CyberTrustEdu.pl: Szybkie zgłoszenie kliknięcia jest oznaką odpowiedzialności, nie powodem do wstydu. W firmie kilka minut zwłoki może utrudnić zablokowanie konta, domeny lub aktywnej sesji.
Pomoc po incydencie
Jeśli potrzebujesz pomocy w ocenie urządzenia lub uporządkowaniu dalszych działań, napisz do CyberTrustEdu przez formularz lub e-mail. Nie przesyłaj przez formularz haseła, kodów MFA, pełnych danych karty ani aktywnego złośliwego załącznika.
Dodaj komentarz
Musisz się zalogować, aby móc dodać komentarz.