Bezpieczne dane to takie, do których dostęp mają właściwe osoby, których treści można zaufać i z których można skorzystać wtedy, gdy są potrzebne. Te trzy cele tworzą triadę CIA — jeden z podstawowych modeli bezpieczeństwa informacji. Pomaga ona uporządkować ochronę firmowej poczty, dokumentów, komputerów i usług internetowych.
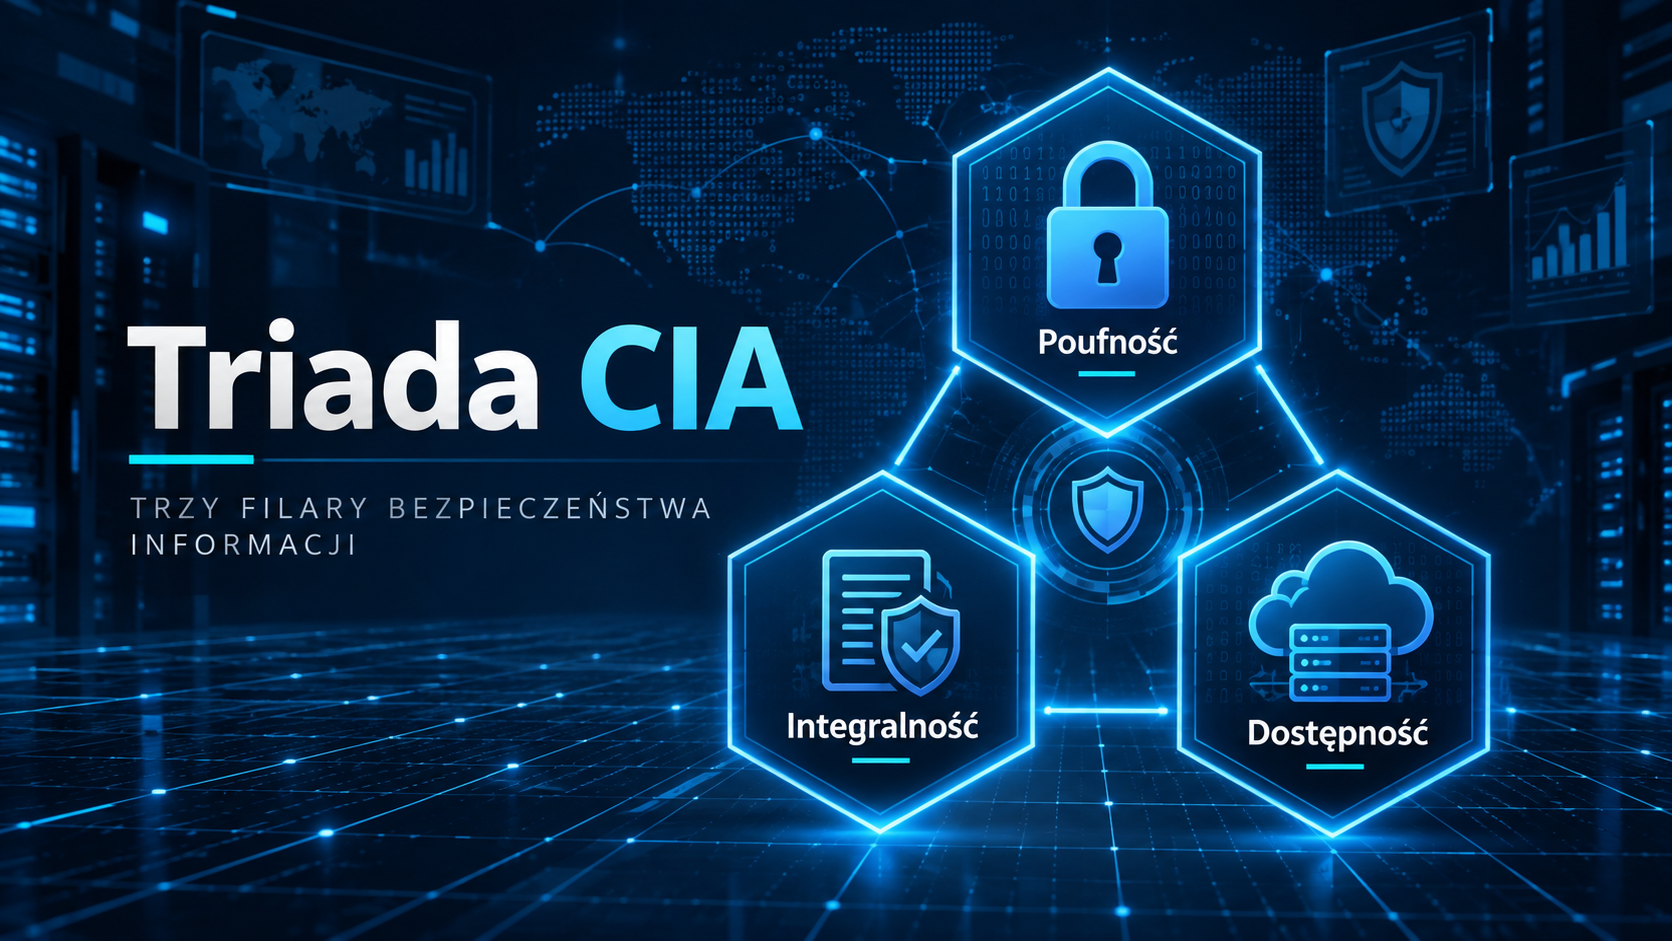
Co oznacza triada CIA?
Skrót CIA pochodzi od angielskich słów Confidentiality, Integrity i Availability. W cyberbezpieczeństwie oznaczają one poufność, integralność i dostępność. Te cele wykorzystuje m.in. NIST w standardzie FIPS 199 do oceny skutków naruszenia bezpieczeństwa informacji i systemów.
| Filar | Najważniejsze pytanie | Przykład naruszenia |
|---|---|---|
| Poufność | Kto może zobaczyć dane? | Wyciek listy klientów |
| Integralność | Czy dane nie zostały nieuprawnienie zmienione? | Podmiana numeru konta na fakturze |
| Dostępność | Czy uprawnieni użytkownicy mogą korzystać z danych na czas? | Awaria systemu sprzedaży |
1. Poufność — informacje dla uprawnionych osób
Poufność oznacza ochronę informacji przed nieuprawnionym ujawnieniem. Dotyczy zarówno ataków, jak i pomyłek: dokument wysłany na niewłaściwy adres również może spowodować wyciek.
Przykład: właściciel firmy przechowuje umowy, wynagrodzenia i dane klientów w folderze dostępnym dla wszystkich pracowników. Nawet bez włamania uprawnienia są zbyt szerokie.
Ochronę warto oprzeć na indywidualnych kontach, uprawnieniach ograniczonych do potrzeb stanowiska, uwierzytelnianiu wieloskładnikowym (MFA) oraz szyfrowaniu urządzeń. Przed udostępnieniem dokumentu sprawdź odbiorcę i ustawienia linku. Po odejściu pracownika odbierz mu dostęp.
2. Integralność — dane, którym można zaufać
Integralność to ochrona przed nieuprawnioną zmianą lub zniszczeniem informacji. Naruszenie może wynikać z celowego działania, błędu człowieka albo usterki systemu.
Przykład: oszust zmienia numer rachunku na fakturze. Dokument nadal wygląda wiarygodnie i jest dostępny, ale przelew trafia do niewłaściwego odbiorcy.
Pomagają ograniczenia edycji, historia wersji, rejestrowanie zmian oraz zatwierdzanie ważnych operacji przez drugą osobę. Zmianę rachunku kontrahenta potwierdź znanym wcześniej kanałem kontaktu. W rozwiązaniach technicznych przydatne są podpisy cyfrowe i mechanizmy weryfikacji integralności.
Uwaga: sama suma kontrolna nie potwierdza autora pliku. Jeśli napastnik może podmienić zarówno plik, jak i opublikowany obok skrót, porównanie nie zapewni wiarygodnej weryfikacji. Potrzebne jest zaufane źródło wartości porównawczej.
3. Dostępność — możliwość pracy wtedy, gdy jest potrzebna
Dostępność oznacza terminowy i niezawodny dostęp uprawnionych użytkowników do informacji i usług. Zagrażają jej m.in. ransomware, awarie sprzętu, brak zasilania, błędy aktualizacji i przeciążenia.
Przykład: sklep ma sprawny komputer, ale awaria jedynego łącza internetowego blokuje system zamówień. Dane nie wyciekły, jednak firma nie może obsługiwać klientów.
Podstawą są kopie zapasowe, testy odtwarzania i plan działania podczas przestoju. CISA zaleca przechowywanie zaszyfrowanych kopii offline oraz regularne sprawdzanie ich dostępności i integralności podczas prób odtworzenia. Zależnie od potrzeb firmy warto przewidzieć zasilanie awaryjne, zapasowe łącze i monitoring usług.
Synchronizacja plików nie zawsze zastępuje backup: usunięcie lub zaszyfrowanie dokumentów może zostać przeniesione na pozostałe urządzenia.
Jeden incydent może naruszyć trzy filary
Wyobraźmy sobie atak ransomware na biuro rachunkowe. Jeżeli przestępcy najpierw wykradną dokumenty, naruszą poufność. Nieuprawnione zaszyfrowanie lub zmodyfikowanie plików naruszy integralność, a zablokowanie pracy programu księgowego — dostępność.
Dlatego kopia zapasowa może pomóc wznowić pracę, ale nie cofnie ujawnienia skradzionych informacji. Ochrona wymaga kilku uzupełniających się zabezpieczeń.
Triada CIA w małej firmie: od czego zacząć?
- Wypisz kluczowe zasoby: pocztę, umowy, dane klientów, księgowość i system sprzedaży.
- Oceń skutki: co się stanie, jeśli dane wyciekną, zostaną zmienione albo będą niedostępne?
- Uporządkuj dostęp: indywidualne konta, niezbędne uprawnienia i MFA.
- Sprawdź odtwarzanie: odzyskaj testowy dokument z kopii i zmierz czas potrzebny na przywrócenie pracy.
- Ustal odpowiedzialność: kto reaguje na incydent i z kim kontaktuje się podczas awarii?
Triada CIA jest punktem wyjścia, a nie kompletnym audytem ani certyfikatem bezpieczeństwa. Zacznij od jednego ważnego procesu i sprawdź wszystkie trzy filary. Dzięki temu łatwiej rozpoznasz, które zabezpieczenie jest potrzebne w pierwszej kolejności.