
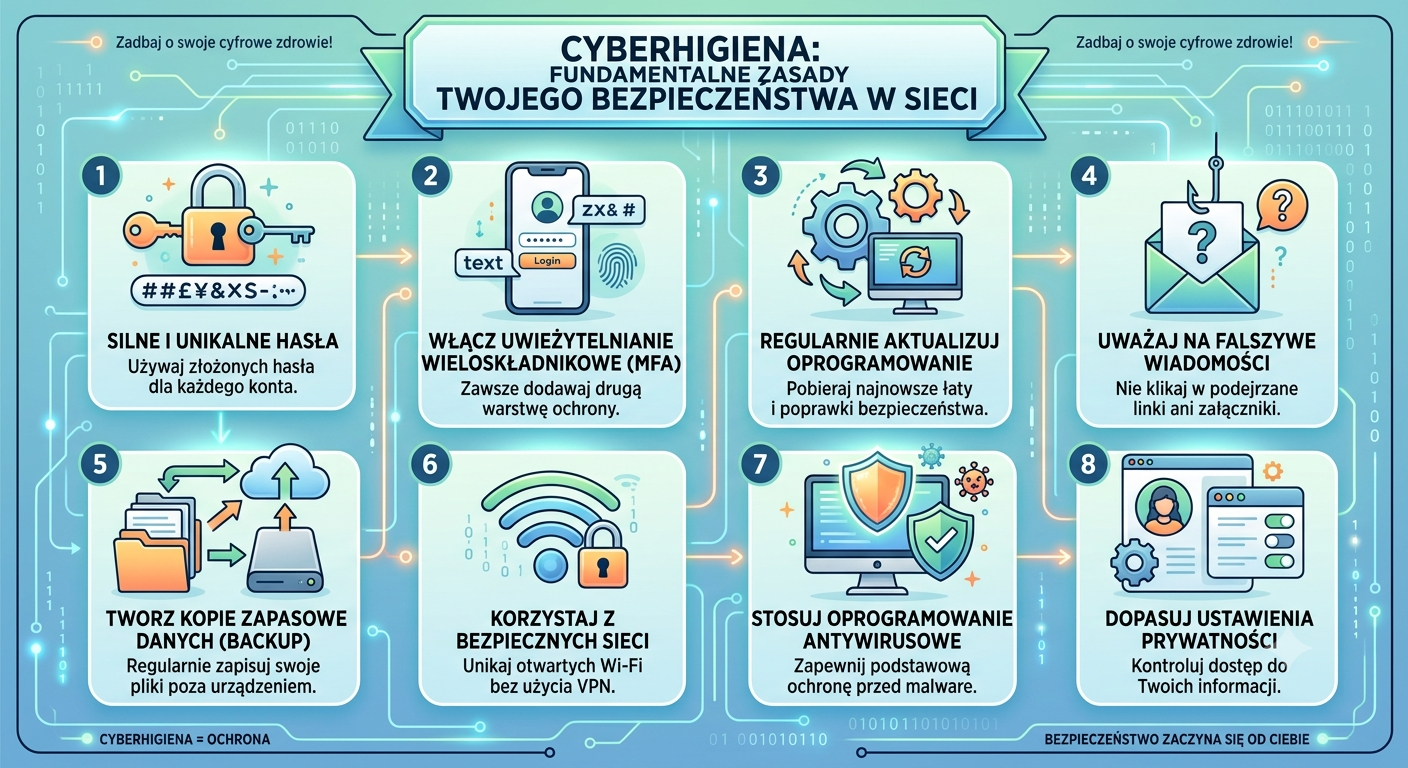
Cyberhigiena – małe nawyki, duża różnica
Myjemy ręce nie dlatego, że widzimy wszystkie zagrożenia, ale dlatego, że wiemy, jak łatwo ograniczyć ryzyko. Z cyberhigieną jest podobnie. To zestaw prostych czynności wykonywanych regularnie: aktualizowanie urządzeń, rozsądne logowanie, tworzenie kopii danych i uważne reagowanie na wiadomości.
Żadna pojedyncza zasada nie daje pełnej ochrony. Dopiero ich połączenie sprawia, że przejęcie konta lub zaszyfrowanie danych staje się dla atakującego znacznie trudniejsze. Poniższa lista sprawdzi się zarówno w domu, jak i w niewielkiej firmie.
1. Używaj długich i unikalnych haseł
Każde ważne konto powinno mieć inne hasło. Dzięki temu wyciek z jednego serwisu nie otworzy przestępcy dostępu do poczty, bankowości i mediów społecznościowych. Zamiast krótkiego, skomplikowanego ciągu wybierz długą frazę lub skorzystaj z generatora w menedżerze haseł. Nie zmieniaj dobrego hasła tylko dlatego, że minął miesiąc – zmień je, gdy mogło zostać ujawnione, było używane ponownie albo ktoś uzyskał dostęp do konta.
2. Korzystaj z menedżera haseł
Zapamiętanie kilkudziesięciu różnych haseł jest praktycznie niemożliwe. Menedżer przechowuje je w zaszyfrowanym sejfie i pomaga tworzyć unikalne kombinacje. Ty musisz dobrze chronić jedno hasło główne. W firmie warto wybrać rozwiązanie pozwalające bezpiecznie udostępniać dostępy bez wysyłania ich przez e-mail czy komunikator.
3. Włącz uwierzytelnianie wieloskładnikowe
MFA wymaga dodatkowego potwierdzenia logowania, dlatego samo wykradzione hasło często nie wystarczy do przejęcia konta. W pierwszej kolejności zabezpiecz pocztę, bankowość, media społecznościowe, chmurę i panel administracyjny strony. Aplikacja uwierzytelniająca lub klucz bezpieczeństwa zwykle daje lepszą ochronę niż kod SMS, ale SMS nadal jest lepszy niż brak drugiego składnika.
4. Instaluj aktualizacje bez zbędnej zwłoki
Aktualizacje naprawiają nie tylko błędy, ale również znane podatności. Włącz automatyczne aktualizowanie systemu, przeglądarki, telefonu i często używanych programów. Nie zapominaj o routerze, wtyczkach WordPressa oraz urządzeniach, które działają w tle. Odkładanie aktualizacji przez wiele miesięcy daje atakującym czas na wykorzystanie publicznie znanej luki.
5. Zatrzymaj się przed kliknięciem
Nie każda wiadomość z logo znanej firmy jest prawdziwa. Sprawdź nadawcę, adres strony i sens prośby. Szczególną ostrożność zachowaj, gdy ktoś wywołuje presję czasu, żąda logowania, płatności, instalacji programu lub otwarcia załącznika. Ważną dyspozycję potwierdź drugim kanałem.
6. Twórz kopie zapasowe i testuj ich odtwarzanie
Kopia zapasowa pomaga po awarii, kradzieży urządzenia i ataku ransomware. Ważne dane przechowuj w więcej niż jednym miejscu, a przynajmniej jedną kopię odseparuj od komputera używanego na co dzień. Sam komunikat „backup wykonany” nie wystarcza – raz na jakiś czas otwórz wybrane pliki lub przeprowadź próbne odtworzenie.
7. Blokuj i szyfruj urządzenia
Telefon i laptop zawierają pocztę, dokumenty, zdjęcia oraz aktywne sesje logowania. Ustaw kod lub silne hasło, krótki czas automatycznej blokady i szyfrowanie dysku. Włącz możliwość zdalnego zlokalizowania lub wymazania urządzenia. W miejscach publicznych nie zostawiaj sprzętu bez nadzoru, nawet na kilka minut.
8. Instaluj tylko to, czego naprawdę potrzebujesz
Każda aplikacja, rozszerzenie przeglądarki i wtyczka zwiększa powierzchnię ataku. Pobieraj programy z oficjalnych źródeł, sprawdzaj ich uprawnienia i usuwaj te, których już nie używasz. Program do prostego skanowania dokumentów nie powinien bez wyraźnego powodu żądać dostępu do kontaktów, mikrofonu i lokalizacji.
9. Oddzielaj pracę od życia prywatnego
Do obowiązków służbowych używaj firmowego konta i zatwierdzonych narzędzi. Nie przesyłaj dokumentów na prywatną pocztę tylko dlatego, że jest szybciej. Jeśli to możliwe, oddziel konta administratora od kont używanych codziennie. Osoba, która tylko odczytuje dokumenty, nie powinna mieć uprawnień do instalowania programów lub usuwania kopii zapasowych.
10. Reaguj na sygnały ostrzegawcze
Niespodziewany kod MFA, powiadomienie o logowaniu, nowa reguła przekazywania poczty czy program uruchamiający się bez powodu mogą oznaczać problem. Nie odkładaj wyjaśnienia na później. Zmień hasło z zaufanego urządzenia, zakończ aktywne sesje i zgłoś zdarzenie osobie odpowiedzialnej za bezpieczeństwo. Szybka informacja nie jest powodem do wstydu – jest elementem dobrej cyberhigieny.
Od czego zacząć dzisiaj?
| Jeżeli masz tylko 20 minut, zabezpiecz pocztę: ustaw unikalne hasło, włącz MFA, sprawdź aktywne sesje i zapisz kody odzyskiwania w bezpiecznym miejscu. |
Poczta jest kluczem do resetowania haseł w wielu innych usługach, dlatego jej ochrona daje szybki i realny efekt. Następnie włącz automatyczne aktualizacje i sprawdź, czy najważniejsze pliki mają działającą kopię. Cyberhigiena nie wymaga jednego wielkiego projektu. Najlepiej działa jako rutyna, do której wracamy regularnie.
Krótki przegląd raz w miesiącu
Wybierz jeden stały dzień i poświęć kilkanaście minut na sprawdzenie aktualizacji, komunikatów o logowaniu, listy urządzeń oraz działania kopii zapasowej. W firmie warto dodać do tego przegląd nowych kont, rozszerzeń przeglądarki i aplikacji używanych przez pracowników. Taki prosty rytuał pomaga wychwycić drobne zaniedbania, zanim połączą się w poważny problem.
Najczęstsze pytania o cyberhigienę
Czy program antywirusowy wystarczy?
Nie. Antywirus jest jedną z warstw ochrony, ale nie naprawi słabego hasła, nie wykona kopii danych i nie powstrzyma użytkownika przed zatwierdzeniem fałszywego przelewu. Powinien działać razem z aktualizacjami, MFA, backupem i rozsądnymi uprawnieniami.
Jak często trzeba wykonywać kopię zapasową?
Tak często, aby ewentualna utrata danych była do zaakceptowania. Jeśli utrata jednego dnia pracy byłaby dużym problemem, backup raz w tygodniu jest zbyt rzadki. Harmonogram trzeba dopasować do tempa zmian i regularnie sprawdzać możliwość odtworzenia plików.
Czy cyberhigiena dotyczy również telefonu?
Tak. Telefon przechowuje pocztę, komunikatory, kody uwierzytelniające i dostęp do bankowości. Aktualizacje, blokada ekranu, ostrożne instalowanie aplikacji oraz możliwość zdalnego wymazania urządzenia są równie ważne jak zabezpieczenia komputera.
Źródła i materiały
ENISA: Cyber Hygiene – podstawowe dobre praktyki
CERT Polska: Baza wiedzy o bezpiecznych hasłach i logowaniu