
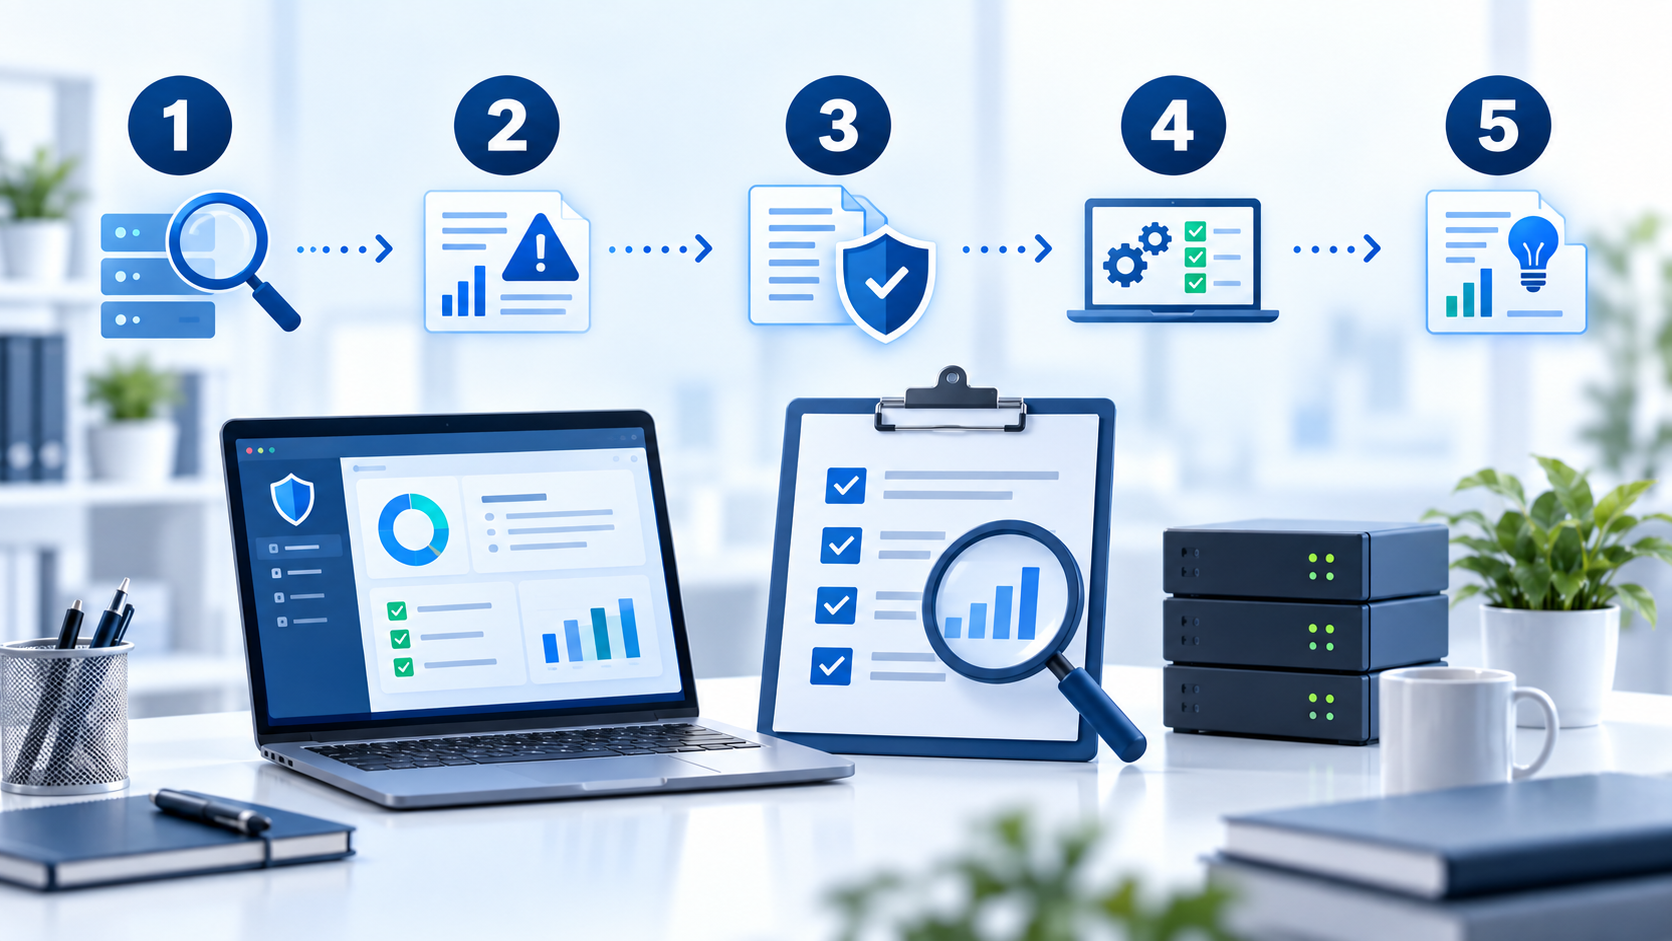
Audyt cyberbezpieczeństwa pomaga właścicielowi firmy zrozumieć ryzyko i ustalić kolejność działań. Powinien dawać odpowiedź na pytania: co jest narażone, jakie są dowody, jaki może być skutek i kto ma wdrożyć poprawkę. Nie jest gwarancją braku przyszłych incydentów.
Skan podatności, audyt i pentest
Skaner wykrywa potencjalne słabości według dostępnych testów. Wyniki wymagają sprawdzenia; możliwe są fałszywe alarmy i pominięcia. Audyt ocenia zabezpieczenia względem uzgodnionych kryteriów, obejmując dokumentację, wywiady i dowody techniczne. Pentest sprawdza możliwość wykorzystania słabości w określonym zakresie. Nie każdy audyt zawiera próby eksploatacji.
Cztery obszary przeglądu
- Sieć: urządzenia brzegowe, aktualizacje VPN, reguły zapory, dostęp z Internetu i segmentacja. Publicznie dostępny RDP jest istotnym ryzykiem także wtedy, gdy używa szyfrowania.
- Chmura i tożsamość: MFA, uprawnienia administratorów, udostępnienia plików, konta byłych pracowników, logi i reguły poczty.
- Komputery i serwery: aktualizacje, szyfrowanie dysków, ochrona endpointów i ograniczenia instalacji. Obecność antywirusa nie dowodzi jego skutecznego działania.
- Ciągłość pracy: izolacja kopii zapasowych, testy odtworzenia, RPO/RTO i procedury incydentowe.
Etap 1. Uzgodnienie zakresu i zasad
Ustal listę systemów, właścicieli, terminy i kryteria oceny. Określ dozwolone testy, wyłączenia, kontakt awaryjny i warunki przerwania prac. Uzyskaj upoważnienie właściciela systemu; dostęp do infrastruktury dostawcy może wymagać odrębnych ustaleń.
Etap 2. Inwentaryzacja i rozmowy
Zidentyfikuj urządzenia, konta, aplikacje, dane i zależności. Porozmawiaj z właścicielem firmy i osobami wykonującymi kluczowe procesy. Zapytaj, jak wygląda przyjęcie i odejście pracownika, zatwierdzanie przelewu oraz odzyskanie dokumentów.
Etap 3. Sprawdzenie zabezpieczeń
Przeglądaj konfigurację i próbki dowodów, używając dostępu o najmniejszych potrzebnych uprawnieniach. Skanowanie planuj z uwzględnieniem obciążenia i wrażliwości usług. Aktywne testy mogą wpływać na produkcję. Potwierdzaj wyniki zamiast kopiować cały raport skanera jako gotową diagnozę.
Etap 4. Raport i plan napraw
Każde ustalenie powinno zawierać opis, dowód, ryzyko, ograniczenia badania i zalecenie. Uwzględnij znaczenie systemu dla firmy. Przykładowo konto byłego administratora może wymagać szybszej reakcji niż kosmetyczna niezgodność konfiguracji. Przypisz właściciela i termin działania.
Etap 5. Sprawdzenie poprawek
Po wdrożeniu zaleceń sprawdź ponownie dotknięte elementy. Odnotuj, co zostało zamknięte, co wymaga dalszych prac i jakie ryzyko świadomie zaakceptowano. Ustal termin następnego przeglądu i sytuacje uruchamiające go wcześniej, np. zmianę dostawcy lub incydent.
Od czego zależy koszt?
Od liczby lokalizacji, urządzeń i usług, jakości dokumentacji, zakresu testów oraz szczegółowości raportu i retestu. Do wyceny przygotuj podstawową inwentaryzację. Przegląd kilku kont i backupu to inny zakres niż pentest aplikacji. Audyt techniczny nie jest automatycznie potwierdzeniem pełnej zgodności prawnej z RODO czy przepisami wdrażającymi NIS2.
Pomoc dla Twojej firmy
Chcesz omówić ten obszar w swojej firmie? Napisz do CyberTrustEdu przez formularz lub e-mail, aby ustalić zakres możliwego wsparcia. Zobacz także opis usług.
Dodaj komentarz
Musisz się zalogować, aby móc dodać komentarz.