Kategoria: Aktualności
-
Lead: Agencje bezpieczeństwa z kilkunastu państw, w tym polska Służba Kontrwywiadu Wojskowego, ostrzegają przed wieloletnią kampanią rosyjskiej FSB. Napastnicy wyszukują przestarzałe i niewłaściwie skonfigurowane routery, wykradają ich konfiguracje oraz wykorzystują przejęte urządzenia do dalszych działań szpiegowskich. Router może stać się wejściem do całej organizacji Routery i przełączniki sieciowe często działają przez wiele lat bez większych…
-
Lead: CERT Polska i producent SonicWall ostrzegają przed dwiema podatnościami w urządzeniach z serii SMA1000. Jedna z nich otrzymała maksymalną ocenę CVSS 10.0. Luki są już wykorzystywane w rzeczywistych atakach, dlatego samo zaplanowanie późniejszej aktualizacji może być niewystarczające. Jakich urządzeń dotyczy ostrzeżenie? SonicWall SMA1000 to rozwiązania zapewniające bezpieczny zdalny dostęp do zasobów organizacji. Urządzenia tego…
-
Fałszywe zapytania ofertowe atakują polskie firmy. W załącznikach ukrywa się Remcos Lead: CERT Polska ostrzega przed nową kampanią wymierzoną w małe i średnie przedsiębiorstwa. Cyberprzestępcy podszywają się pod potencjalnych klientów, przesyłając rzekome zamówienia i zapytania ofertowe. Otwarcie załącznika może doprowadzić do instalacji programu Remcos i przejęcia komputera. Cyberprzestępcy wykorzystują naturalną reakcję przedsiębiorcy Wiadomość od nowego…
-
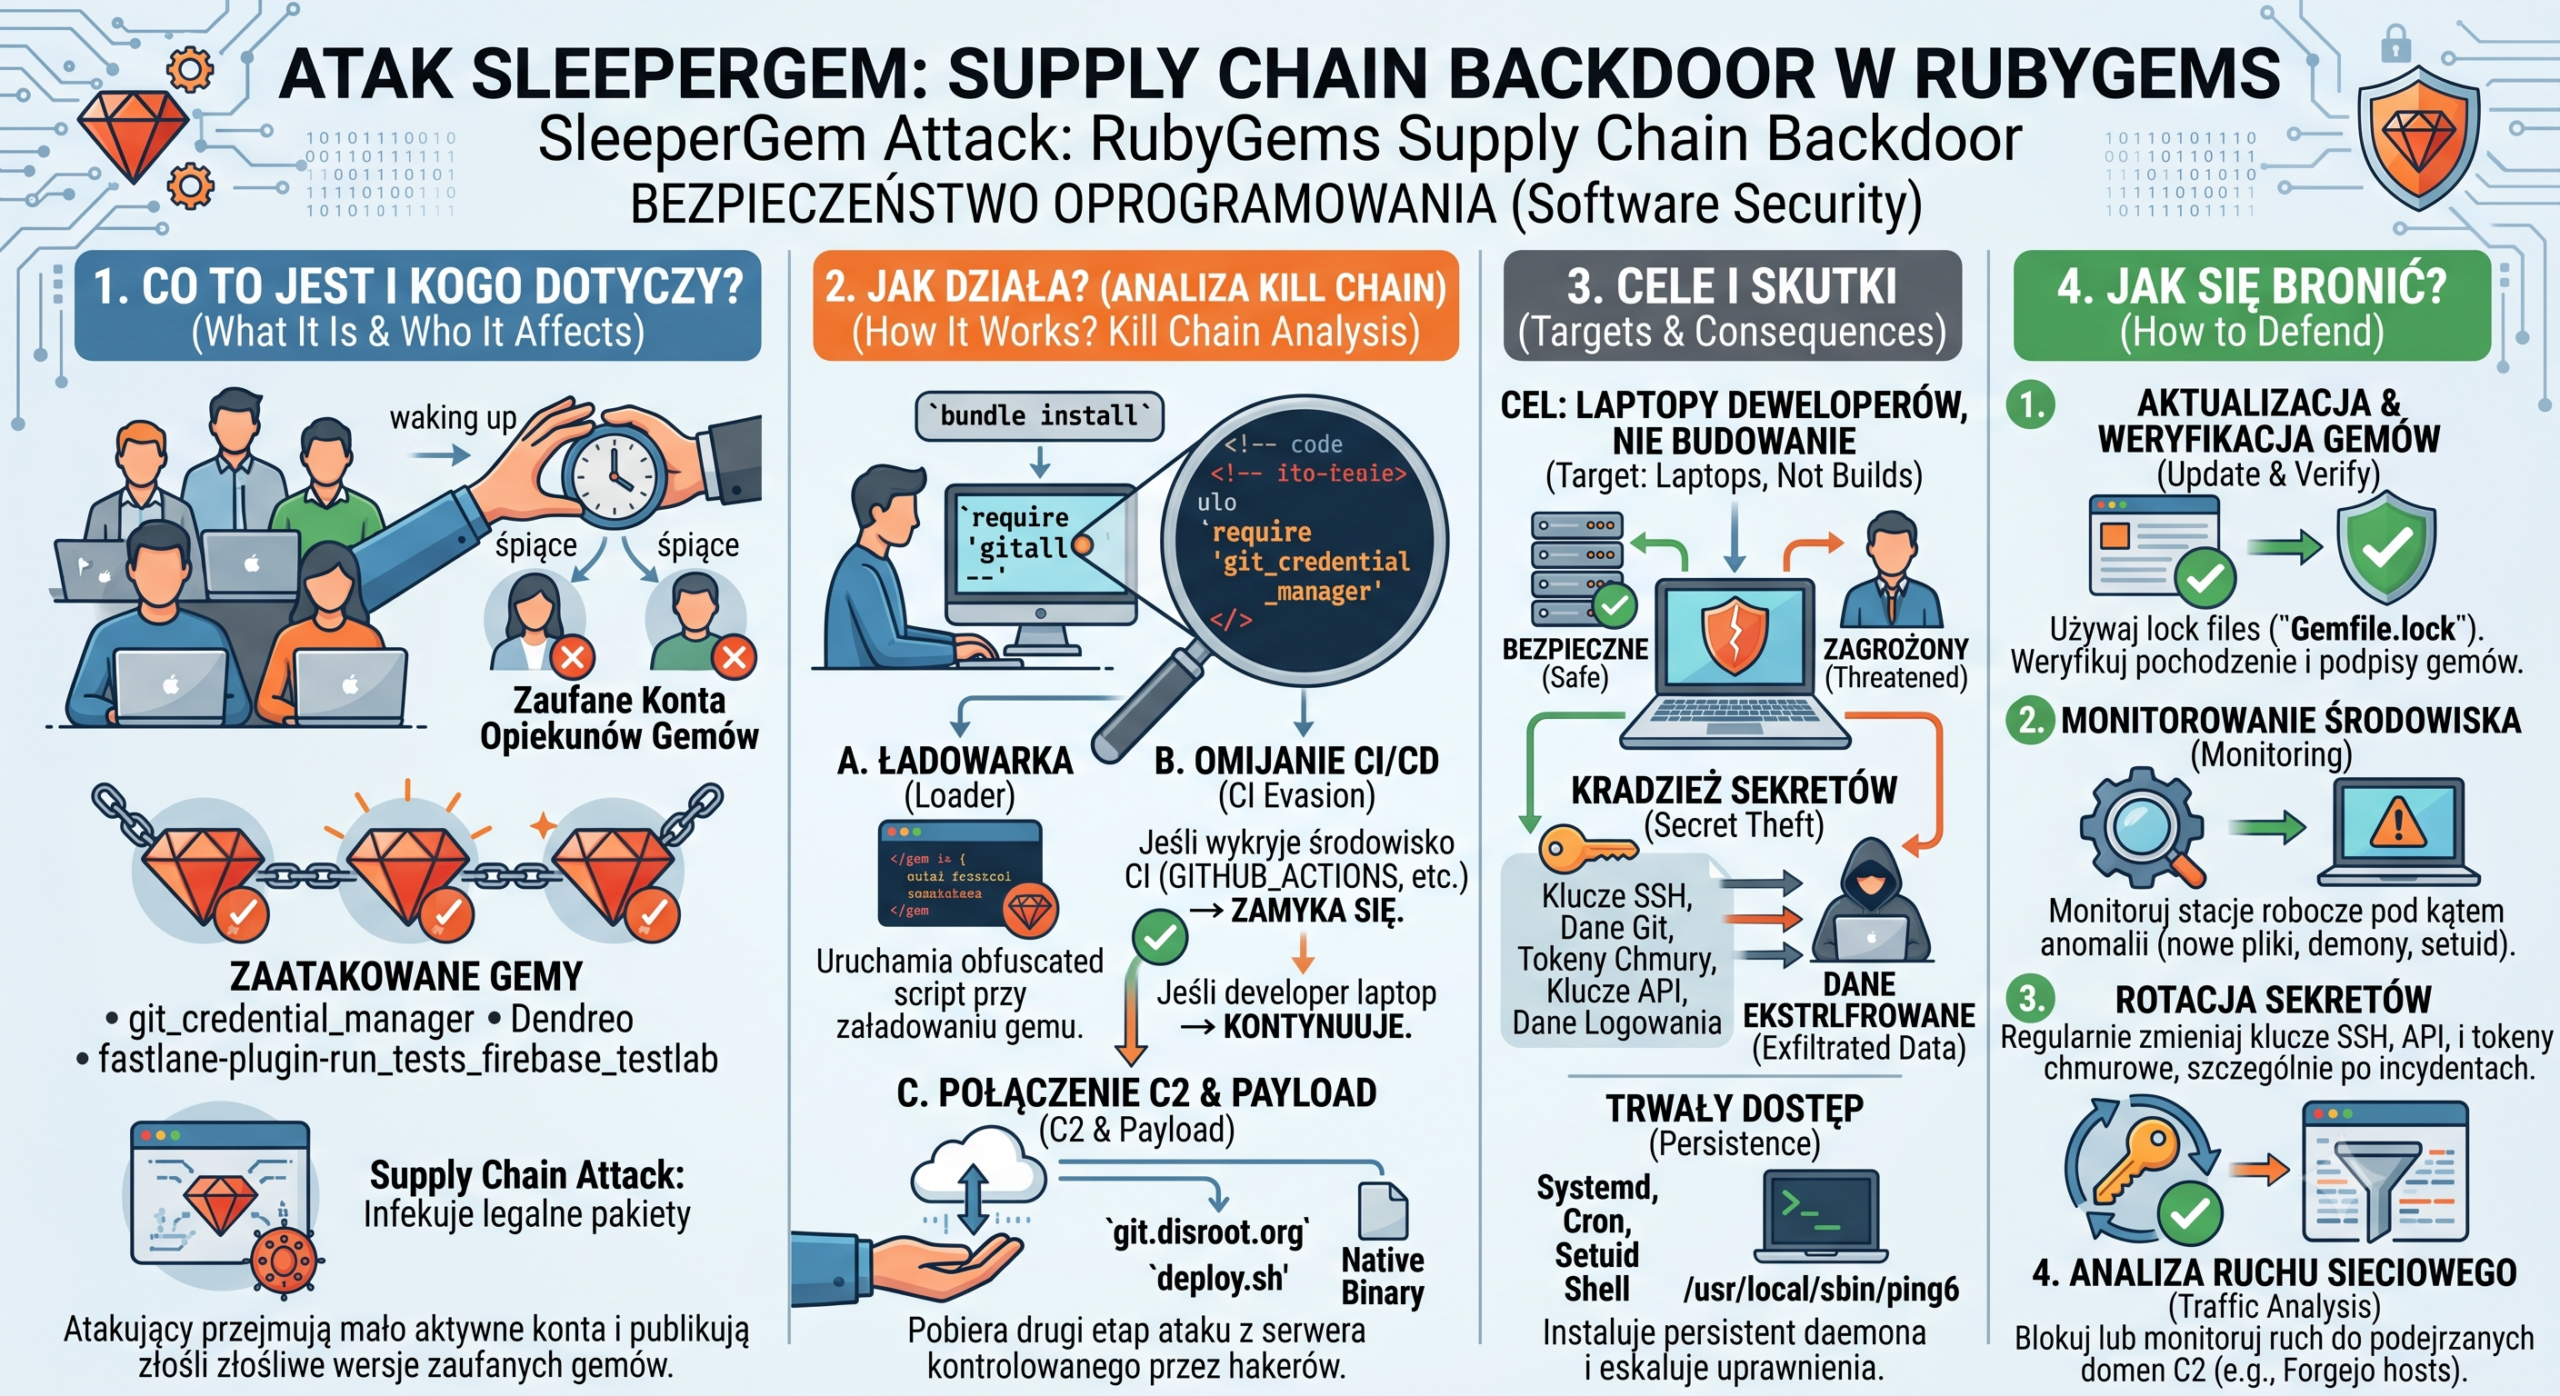
Badacze wykryli skoordynowany atak na łańcuch dostaw oprogramowania Ruby. Złośliwe wersje trzech pakietów pobierają dodatkowy kod, instalują backdoor i próbują uzyskać uprawnienia administratora. Malware celowo ukrywa się przed popularnymi systemami CI/CD, ponieważ jego głównym celem są komputery programistów zawierające klucze SSH, tokeny i dane dostępowe do chmury. Czym jest kampania SleeperGem? Między 18 a 19…
-
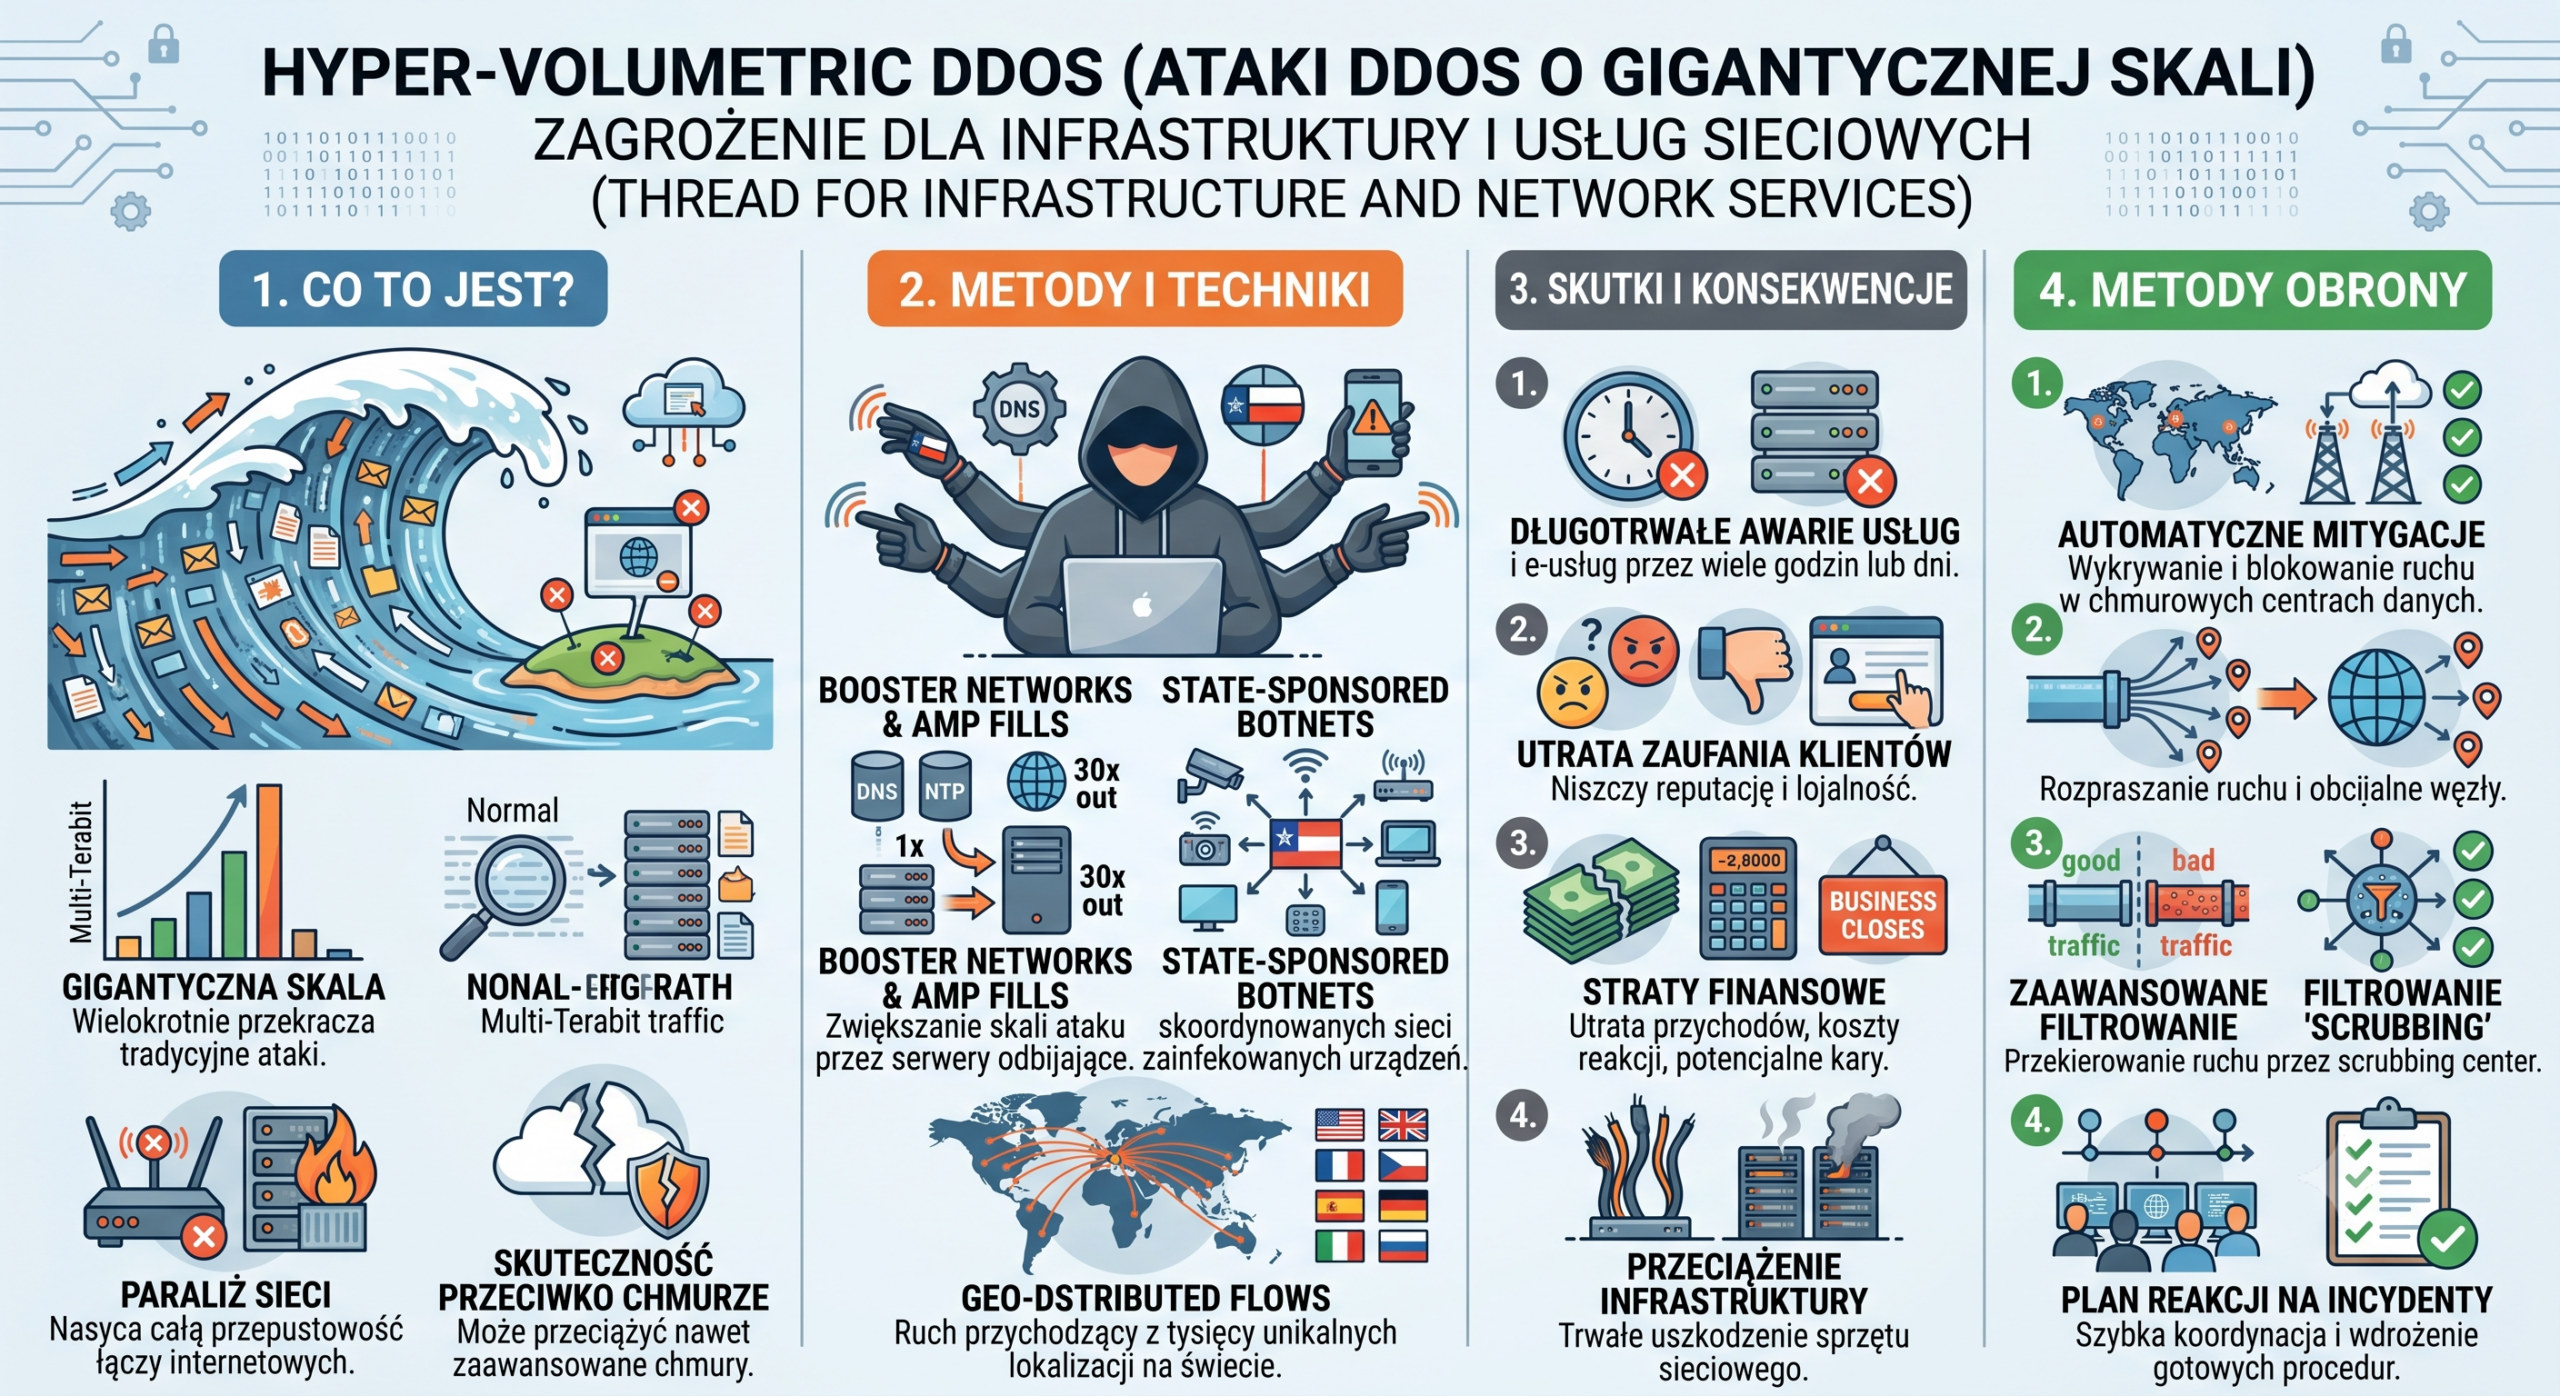
Ataki Hyper-volumetric DDoS. Kiedy miliony zapytań odcinają Twoją firmę od klientów Atak DDoS (Distributed Denial of Service) to jedna z najstarszych technik hakerskich, ale w 2026 roku zyskała przerażający przydomek: Hyper-volumetric (hiper-wolumetryczny). Dzięki wykorzystaniu nowych protokołów sieciowych, chmur obliczeniowych oraz milionów niezabezpieczonych urządzeń IoT, dzisiejsze ataki potrafią osiągać wolumeny liczone w miliardach pakietów na sekundę. Nowa generacja…
-
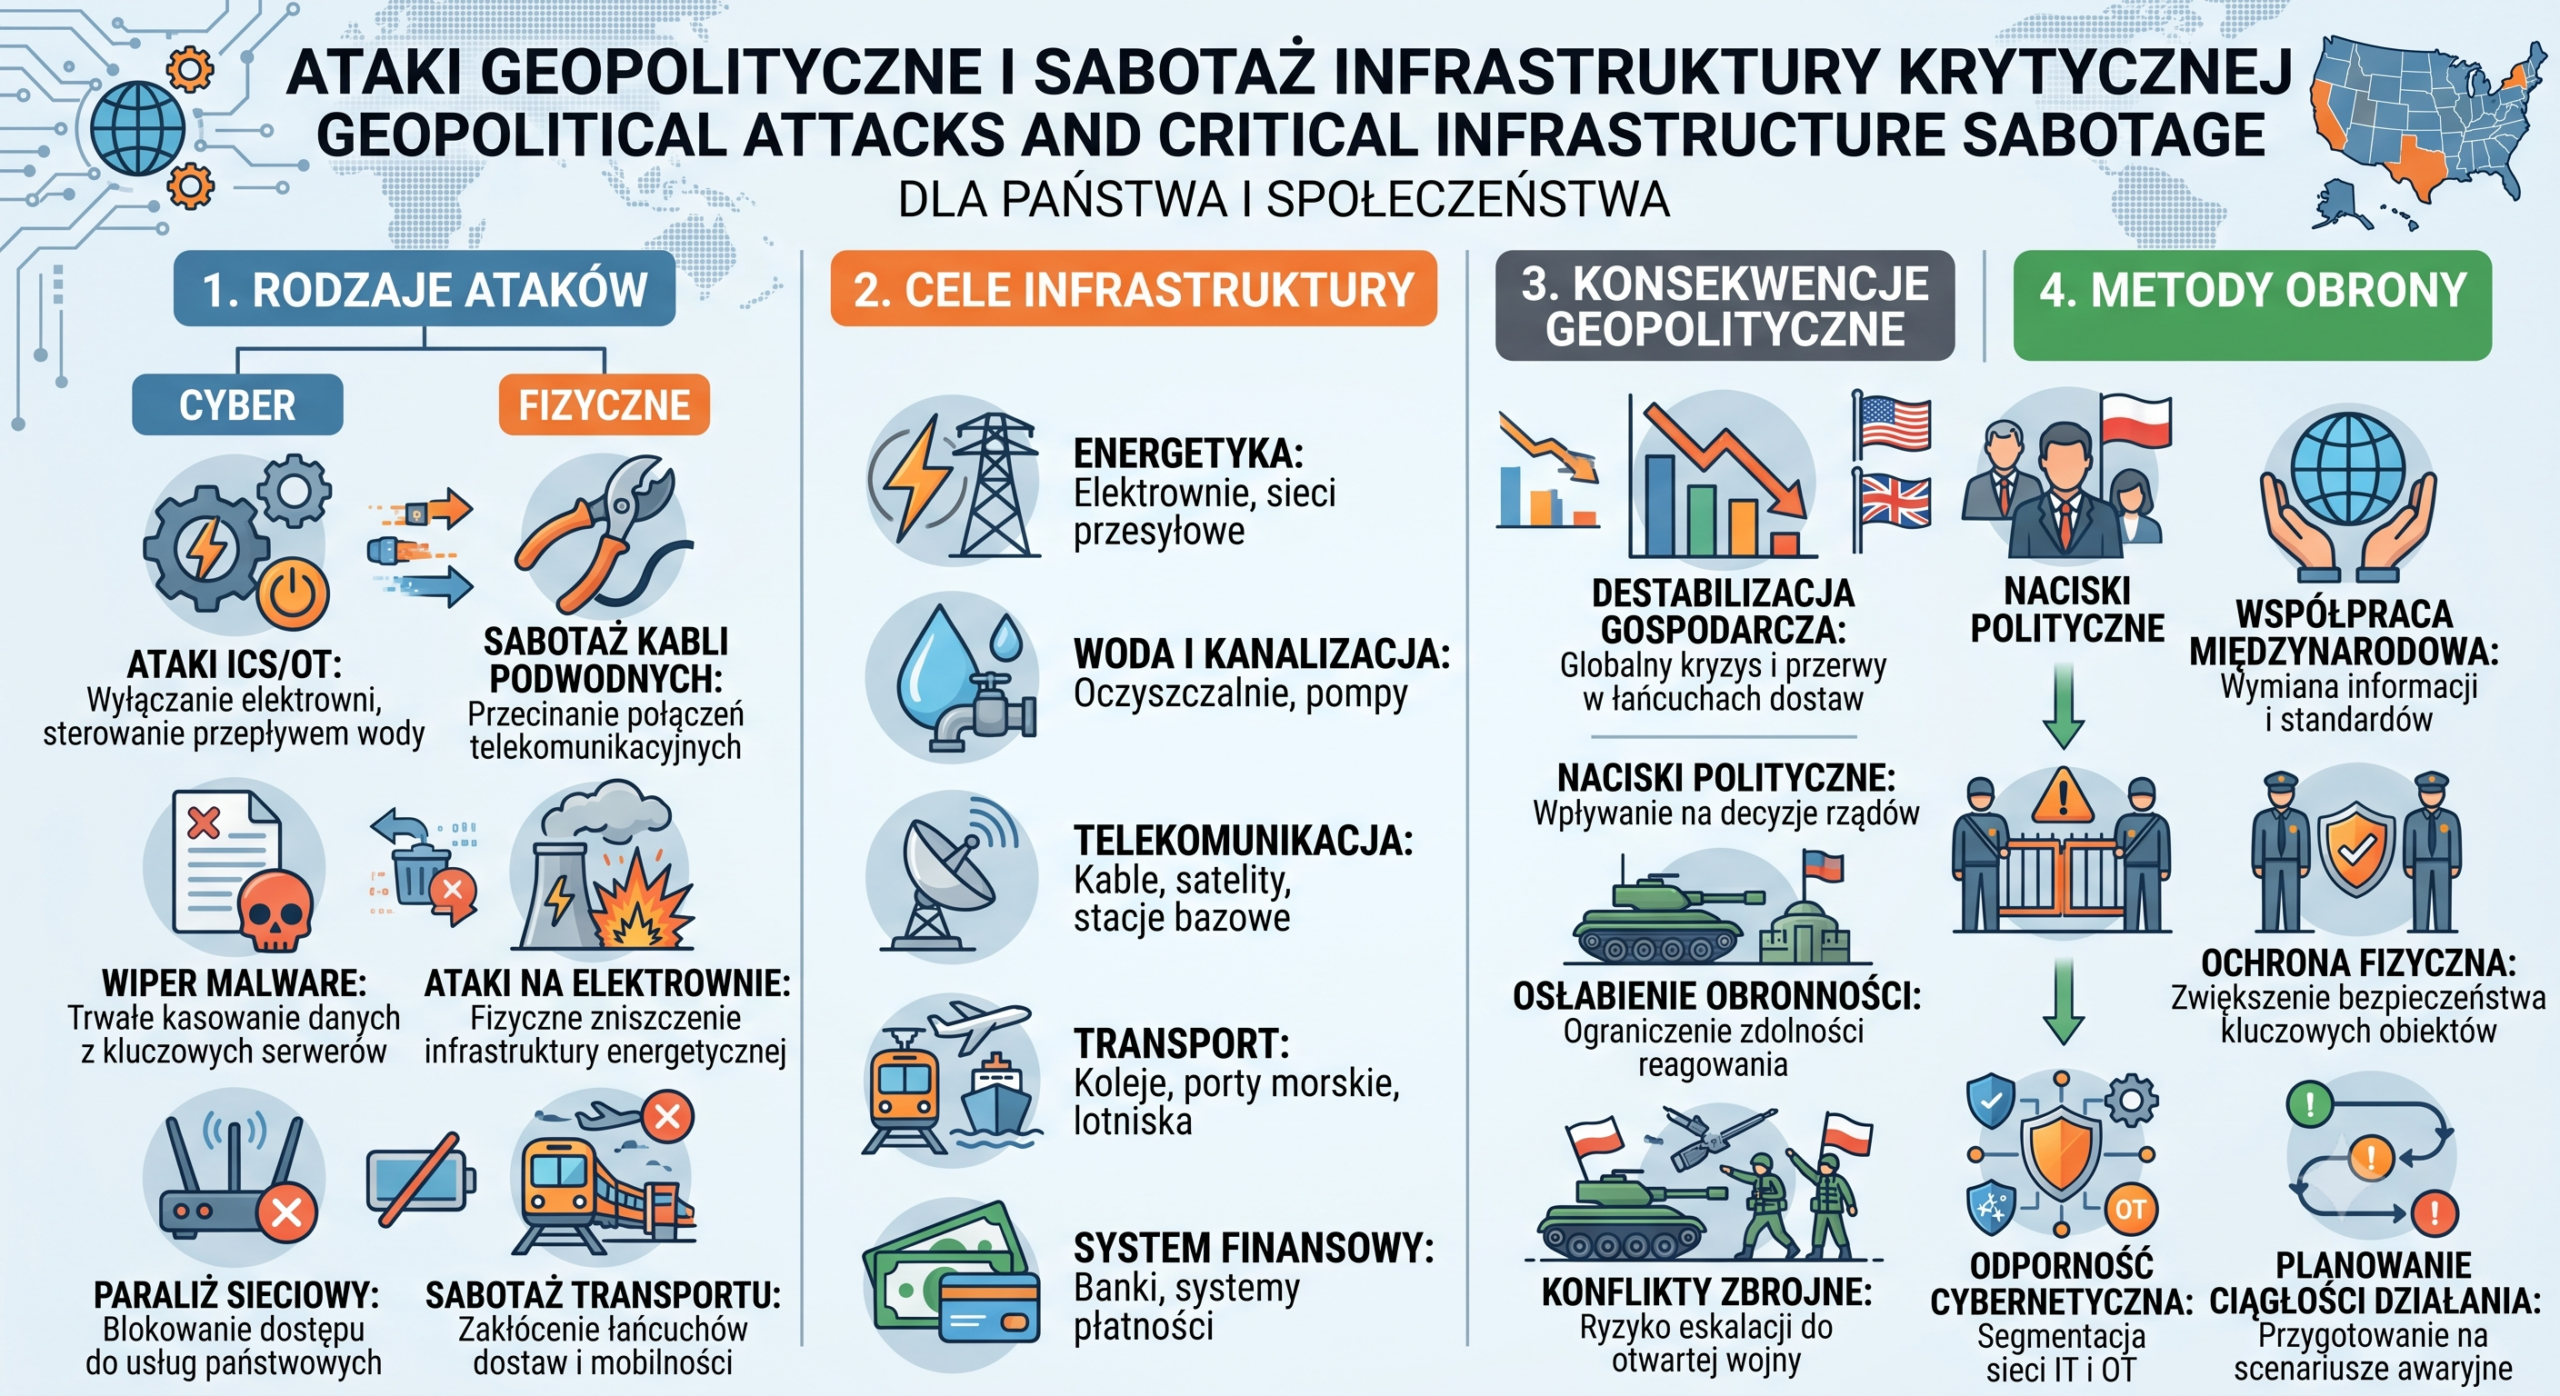
Cyberwojna hybrydowa. Jak konflikty geopolityczne uderzają w prywatny biznes W 2026 roku granica między tradycyjnym konfliktem zbrojnym a działaniami w cyberprzestrzeni całkowicie się zatarła. Ataki sponsorowane przez państwa (state-sponsored cyberattacks) nie są już wymierzone wyłącznie w bazy wojskowe czy instytucje rządowe. Głównym celem stała się infrastruktura krytyczna oraz powiązany z nią prywatny sektor komercyjny. Dlaczego prywatne firmy…
-
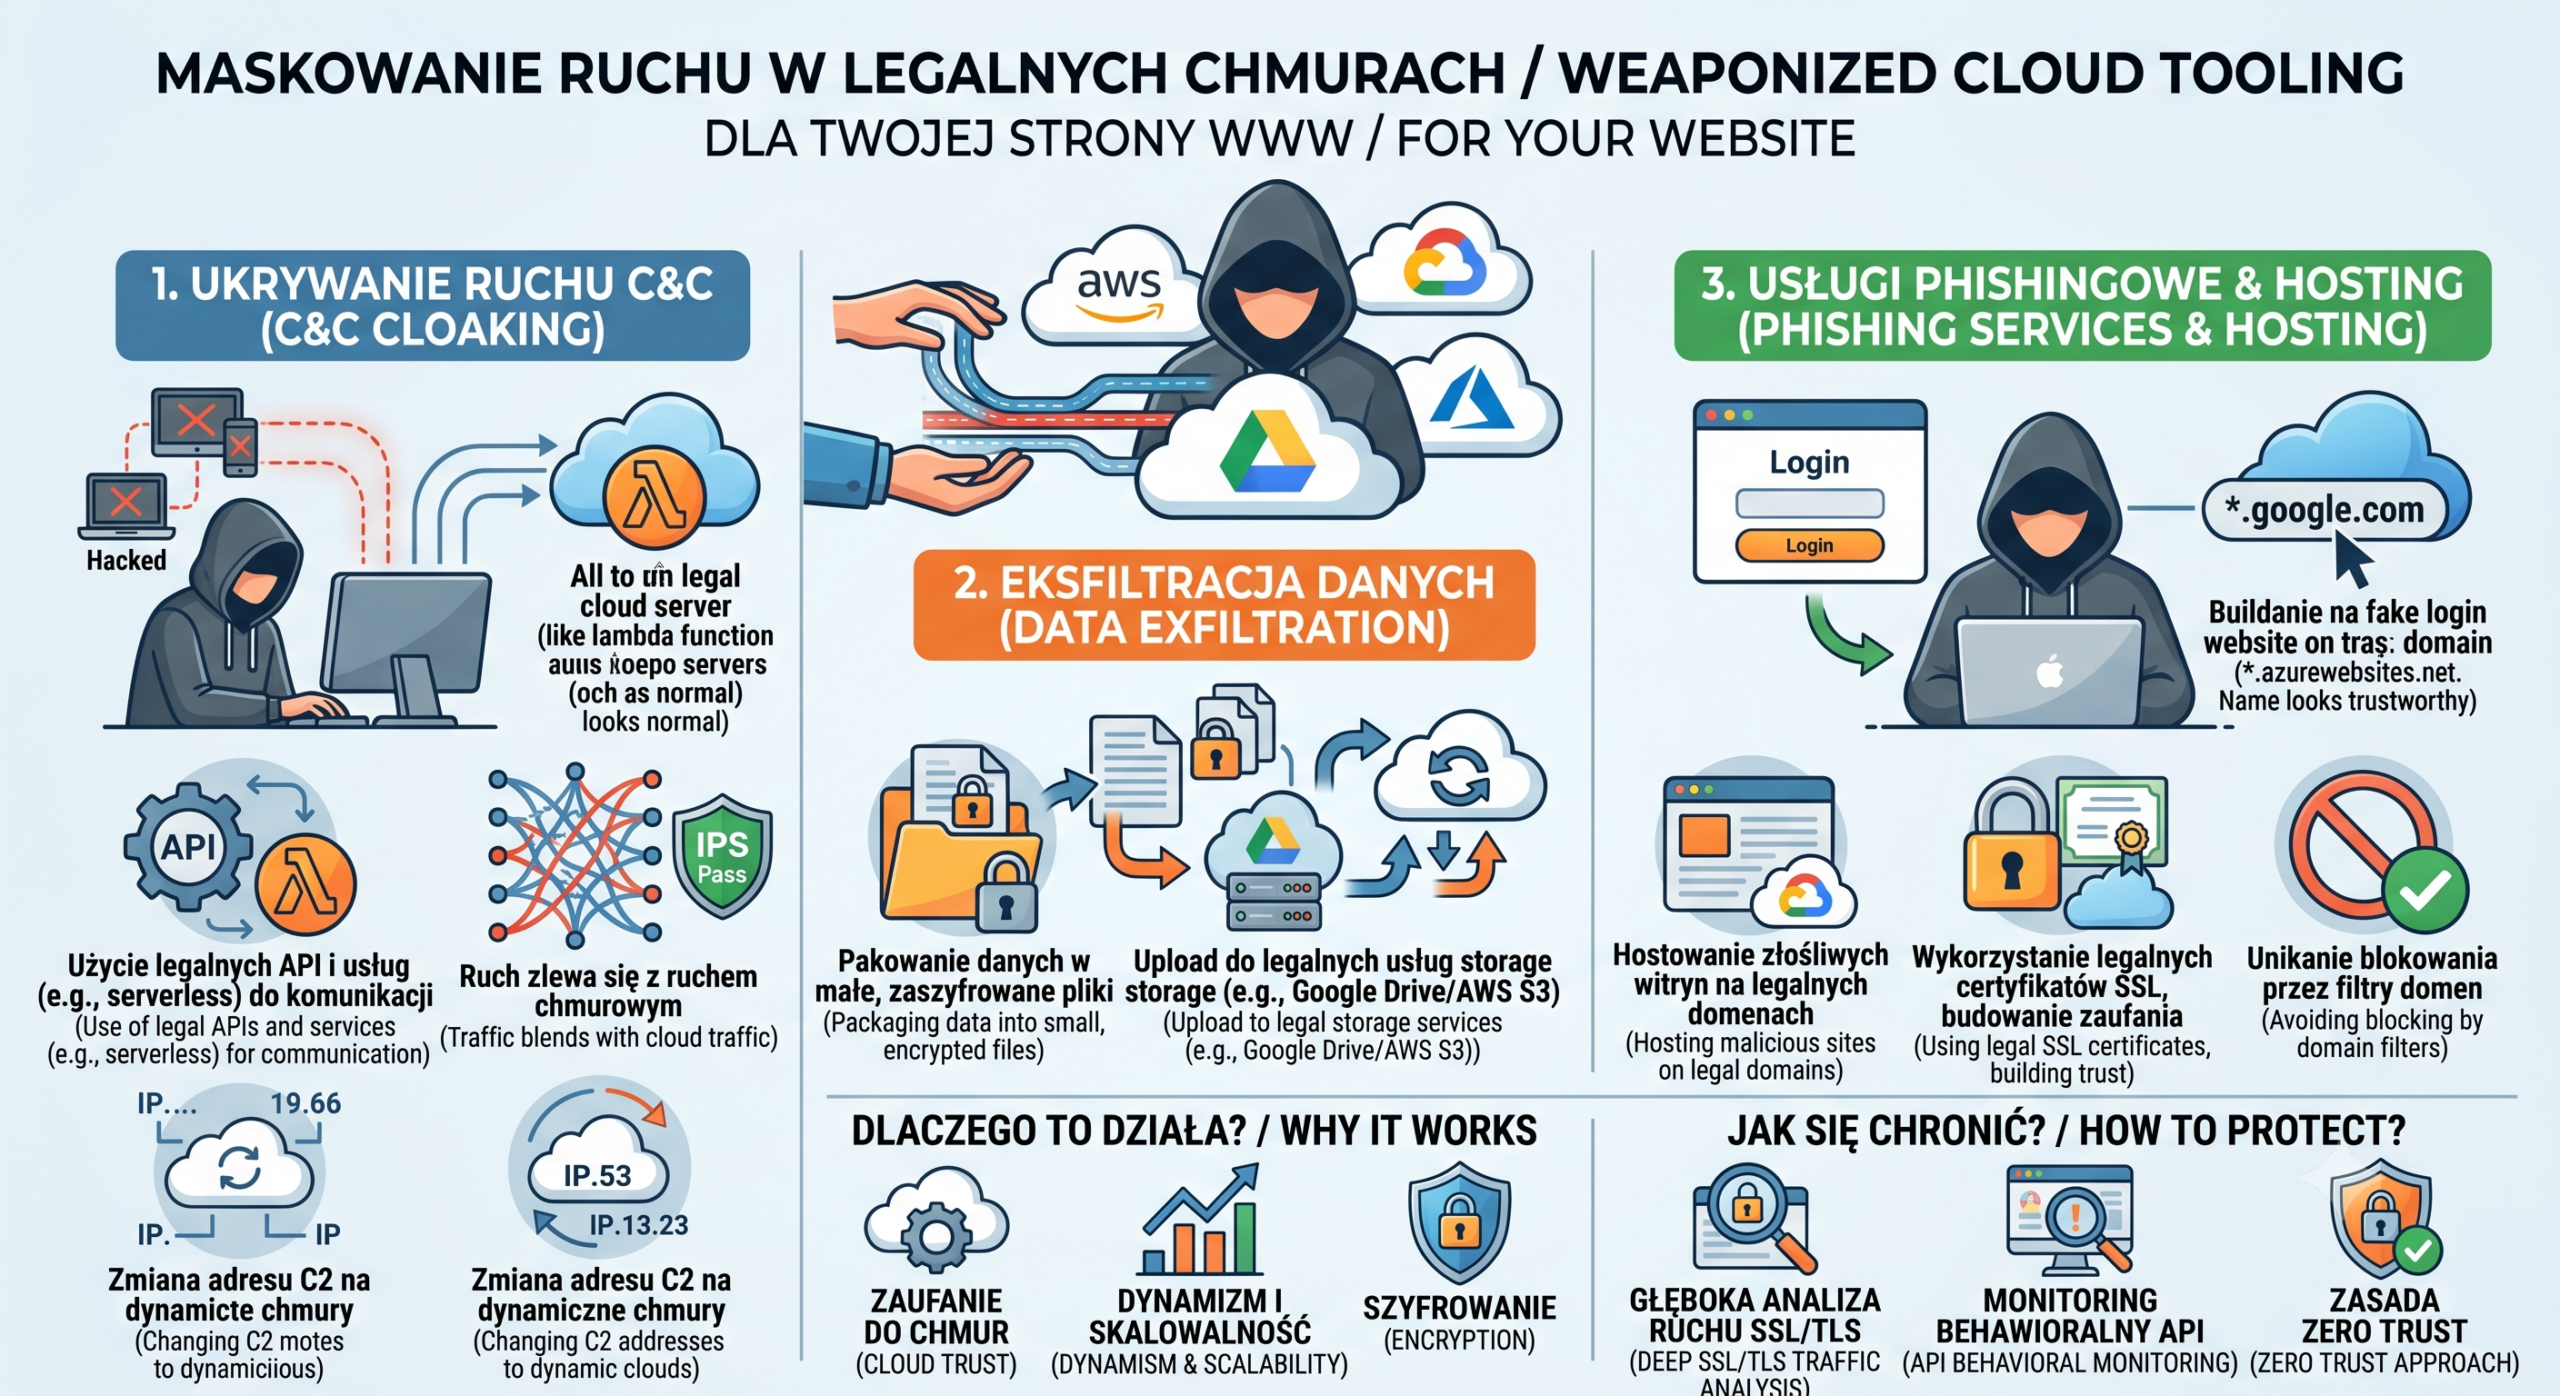
Hakerzy w chmurze. Jak cyberprzestępcy ukrywają się w legalnym ruchu Google i Microsoft Jednym z największych wyzwań dla inżynierów bezpieczeństwa (Blue Team) w 2026 roku jest wykrywanie tzw. ruchu C2 (Command & Control). Tradycyjne systemy bezpieczeństwa szukały połączeń wychodzących do podejrzanych, nowo zarejestrowanych domen lub znanych adresów IP powiązanych z przestępcami. Hakerzy znaleźli jednak na…
-
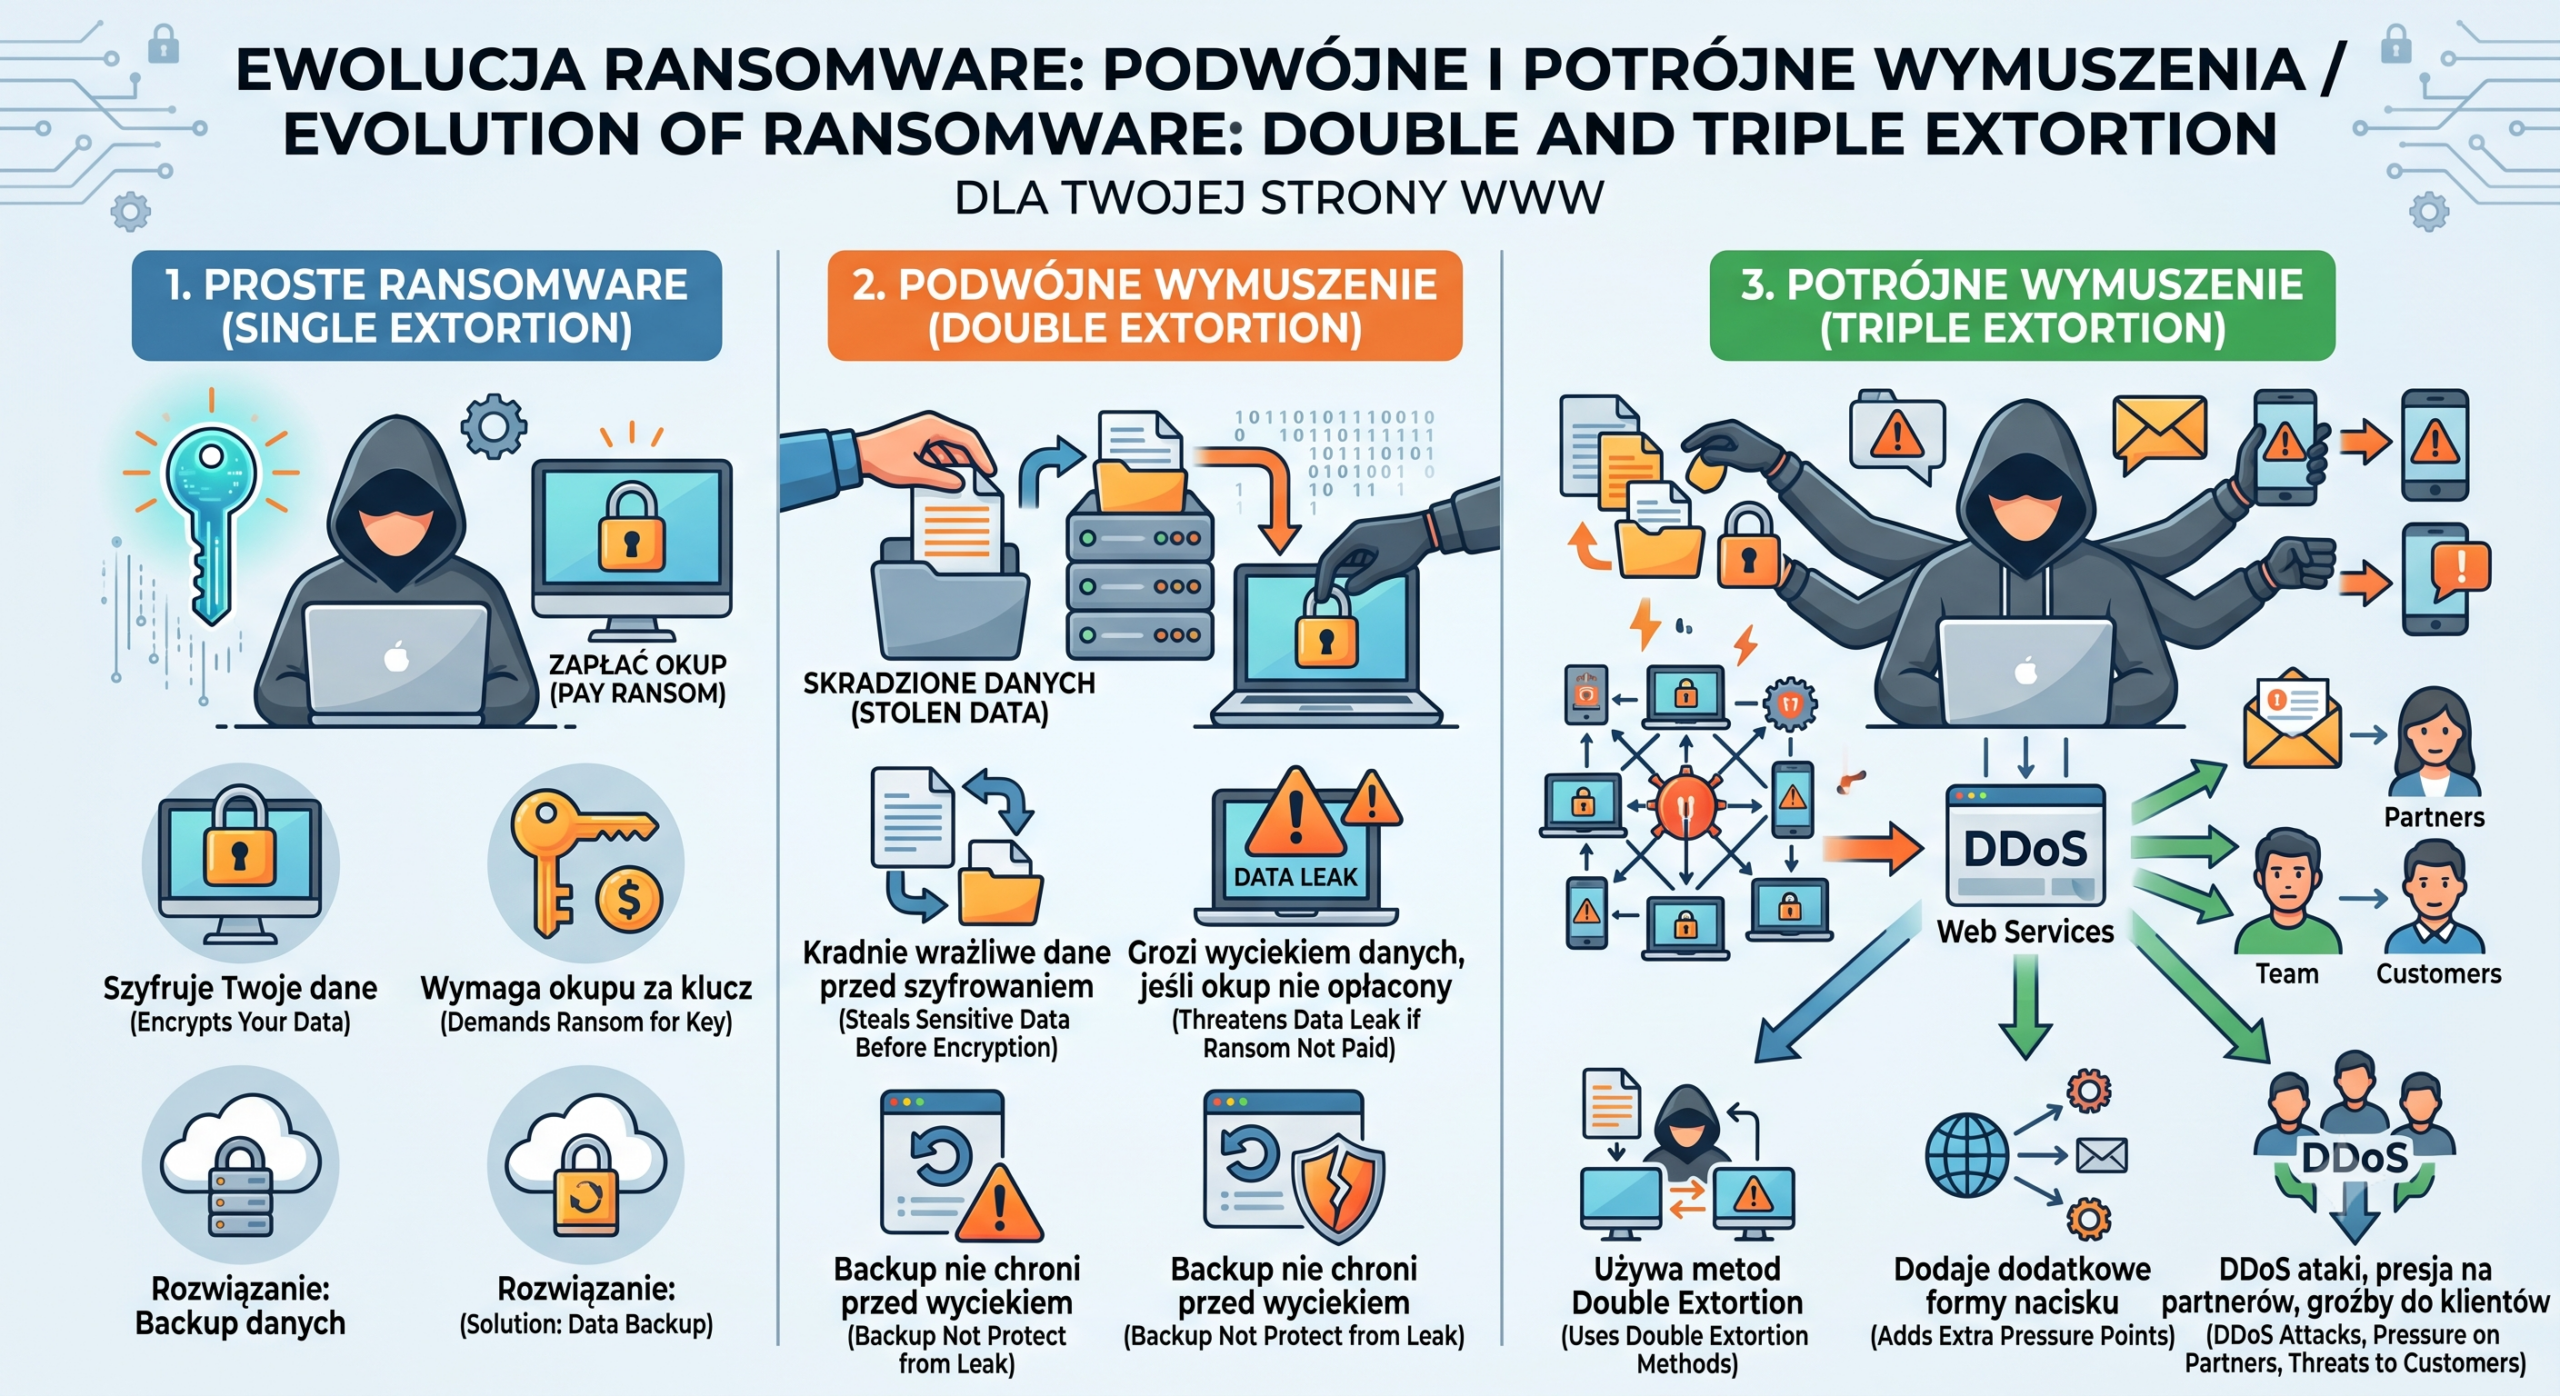
Nowe oblicze Ransomware w 2026 roku. Podwójne i potrójne wymuszenia niszczą firmy Scenariusz, w którym pracownik rano widzi na ekranie czerwoną planszę z informacją o zaszyfrowaniu plików, a firma po prostu przywraca dane z backupu, odszedł w zapomnienie. W 2026 roku grupy ransomware zmieniły model biznesowy. Szyfrowanie to tylko dodatek – dziś liczy się bezwzględny…
-
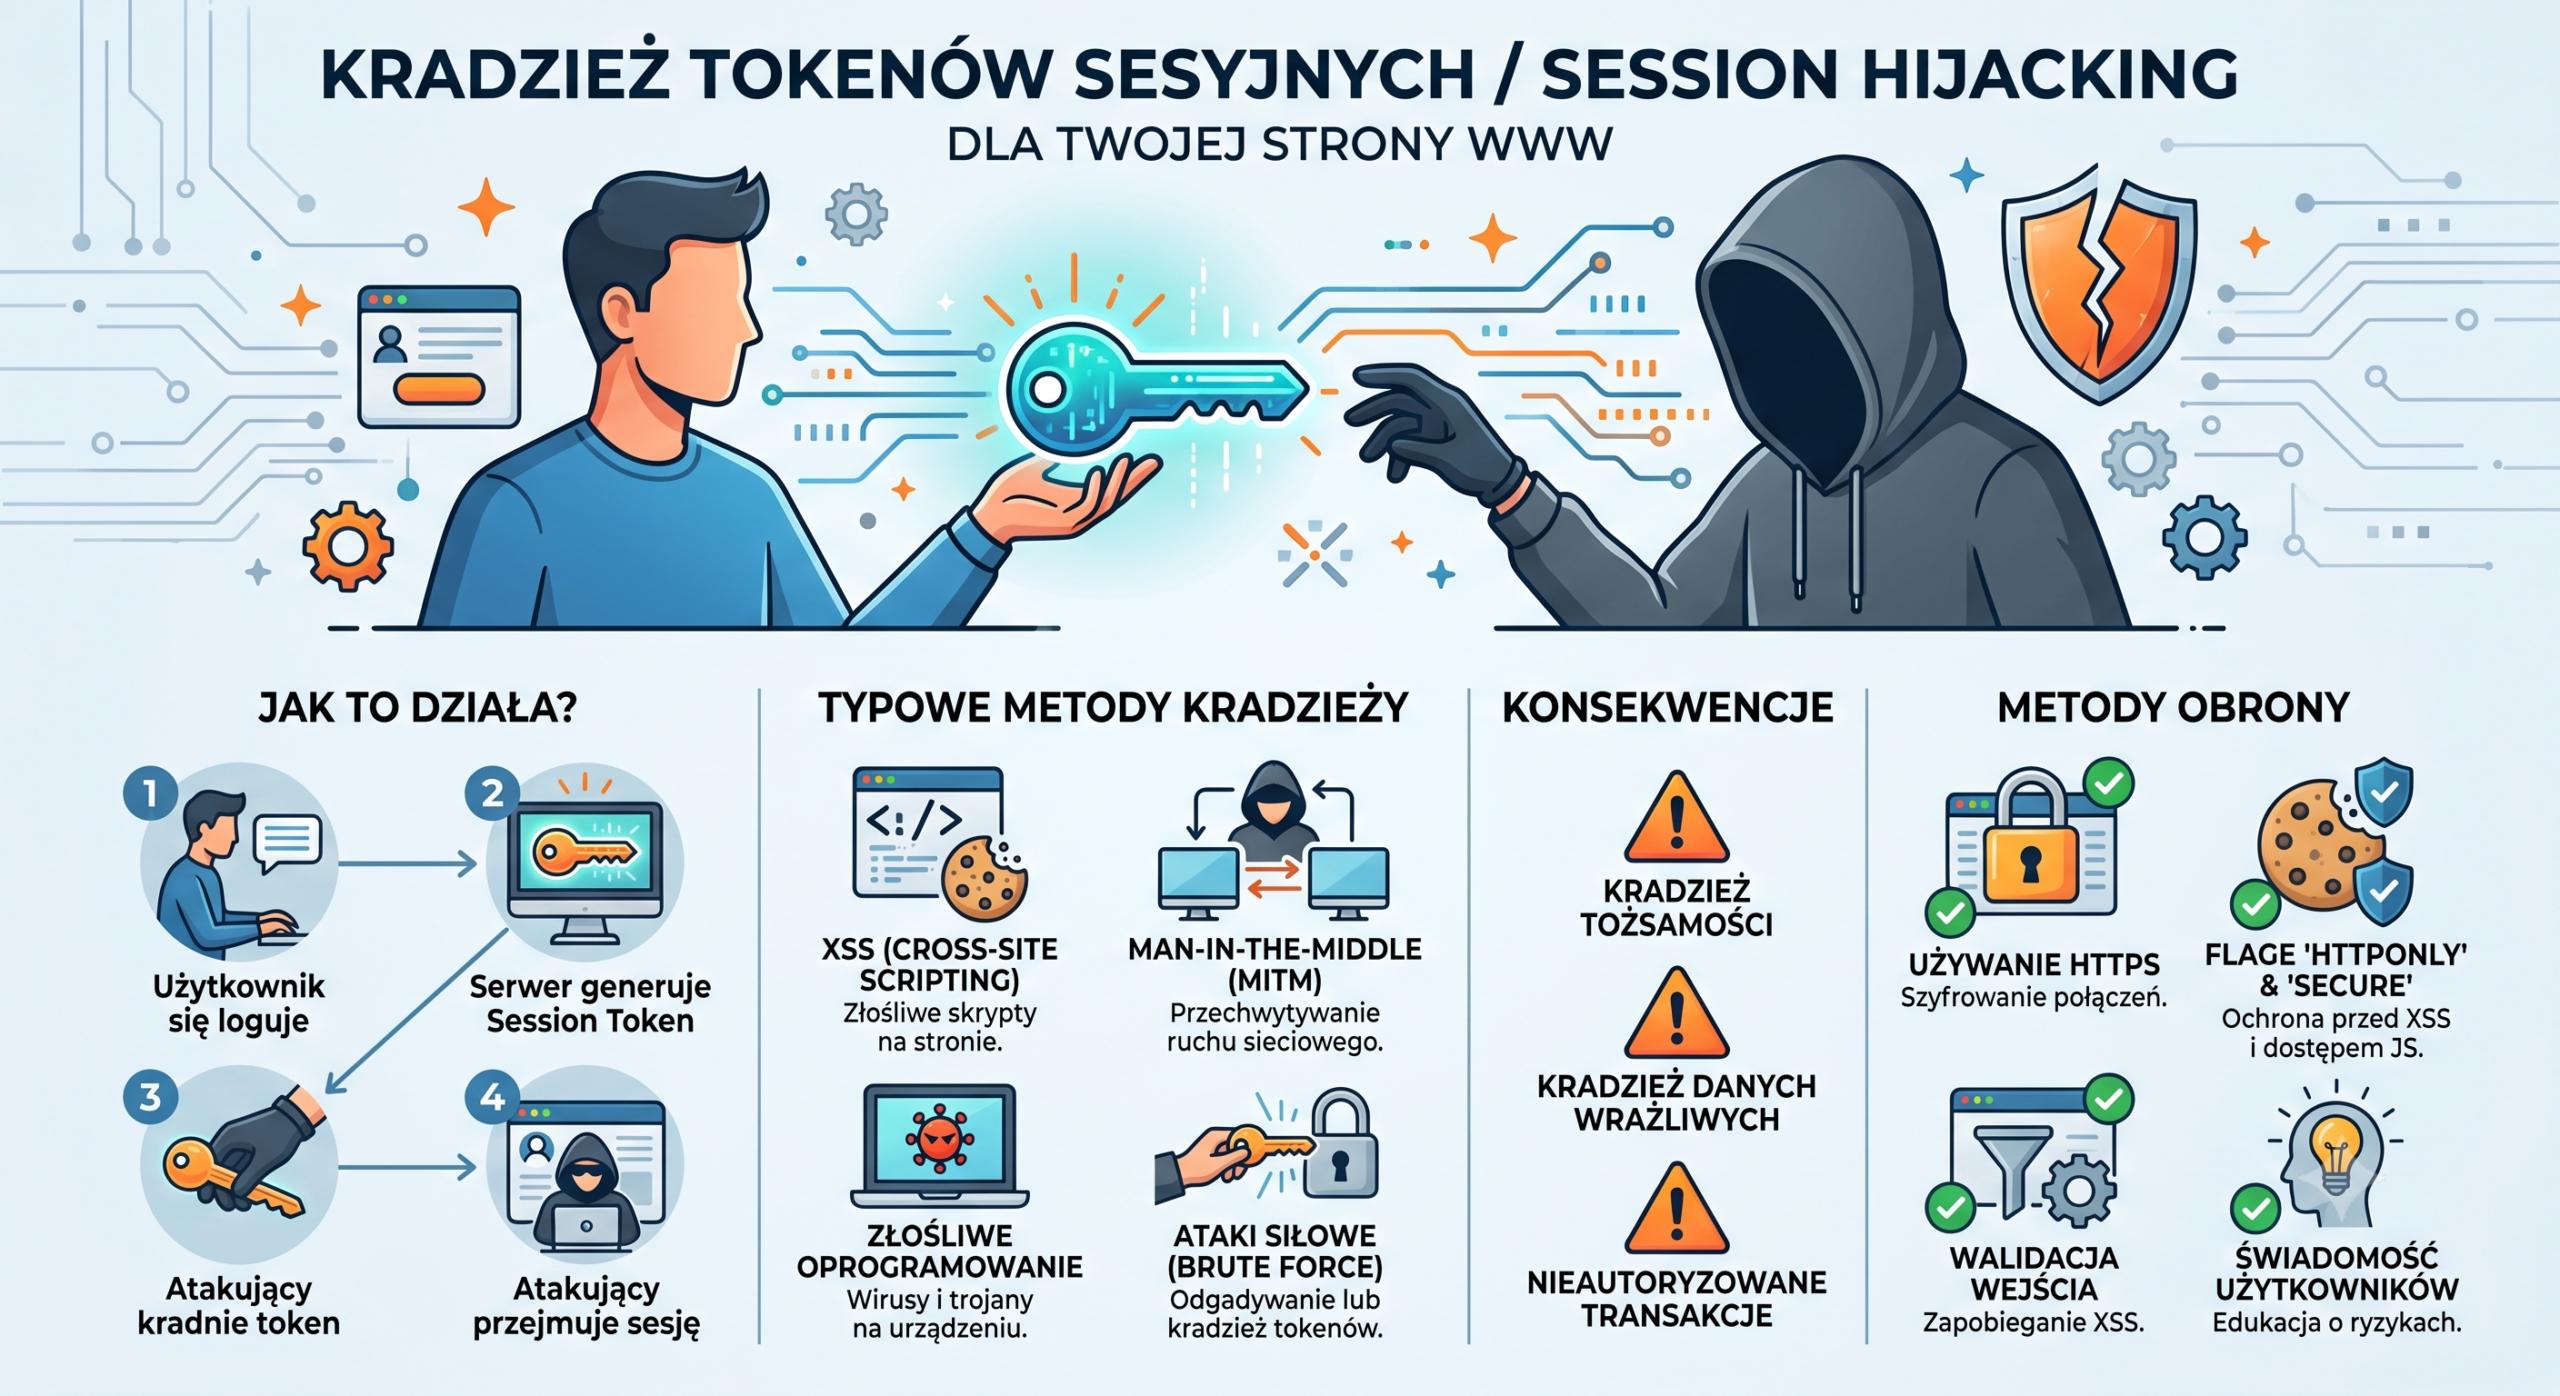
Kradzież tokenów sesyjnych. Dlaczego tradycyjne MFA przestało wystarczać? Przez lata powtarzano, że dwuskładnikowe uwierzytelnianie (MFA) to tarcza, która powstrzyma każdy nieautoryzowany dostęp. Niestety, w 2026 roku cyberprzestępcy znaleźli brutalnie skuteczny sposób na obejście tej bariery. Jest nim kradzież tokenów sesyjnych (Session Hijacking), realizowana za pomocą zaawansowanego złośliwego oprogramowania typu infostealer. Jak działa mechanizm kradzieży sesji? Gdy logujesz…
-
Ataki na łańcuch dostaw. Twoje bezpieczeństwo zależy od Twoich partnerów Możesz wydać miliony na systemy bezpieczeństwa IT, zatrudnić najlepszych pentesterów i posiadać całodobowy SOC. Jednak w 2026 roku hakerzy rzadko forsują frontowe drzwi najlepiej zabezpieczonych organizacji. Szukają bocznego wejścia, którym najczęściej okazują się Twoi podwykonawcy. Witamy w świecie Supply Chain Attacks (ataków na łańcuch dostaw). Gdzie kryje…