
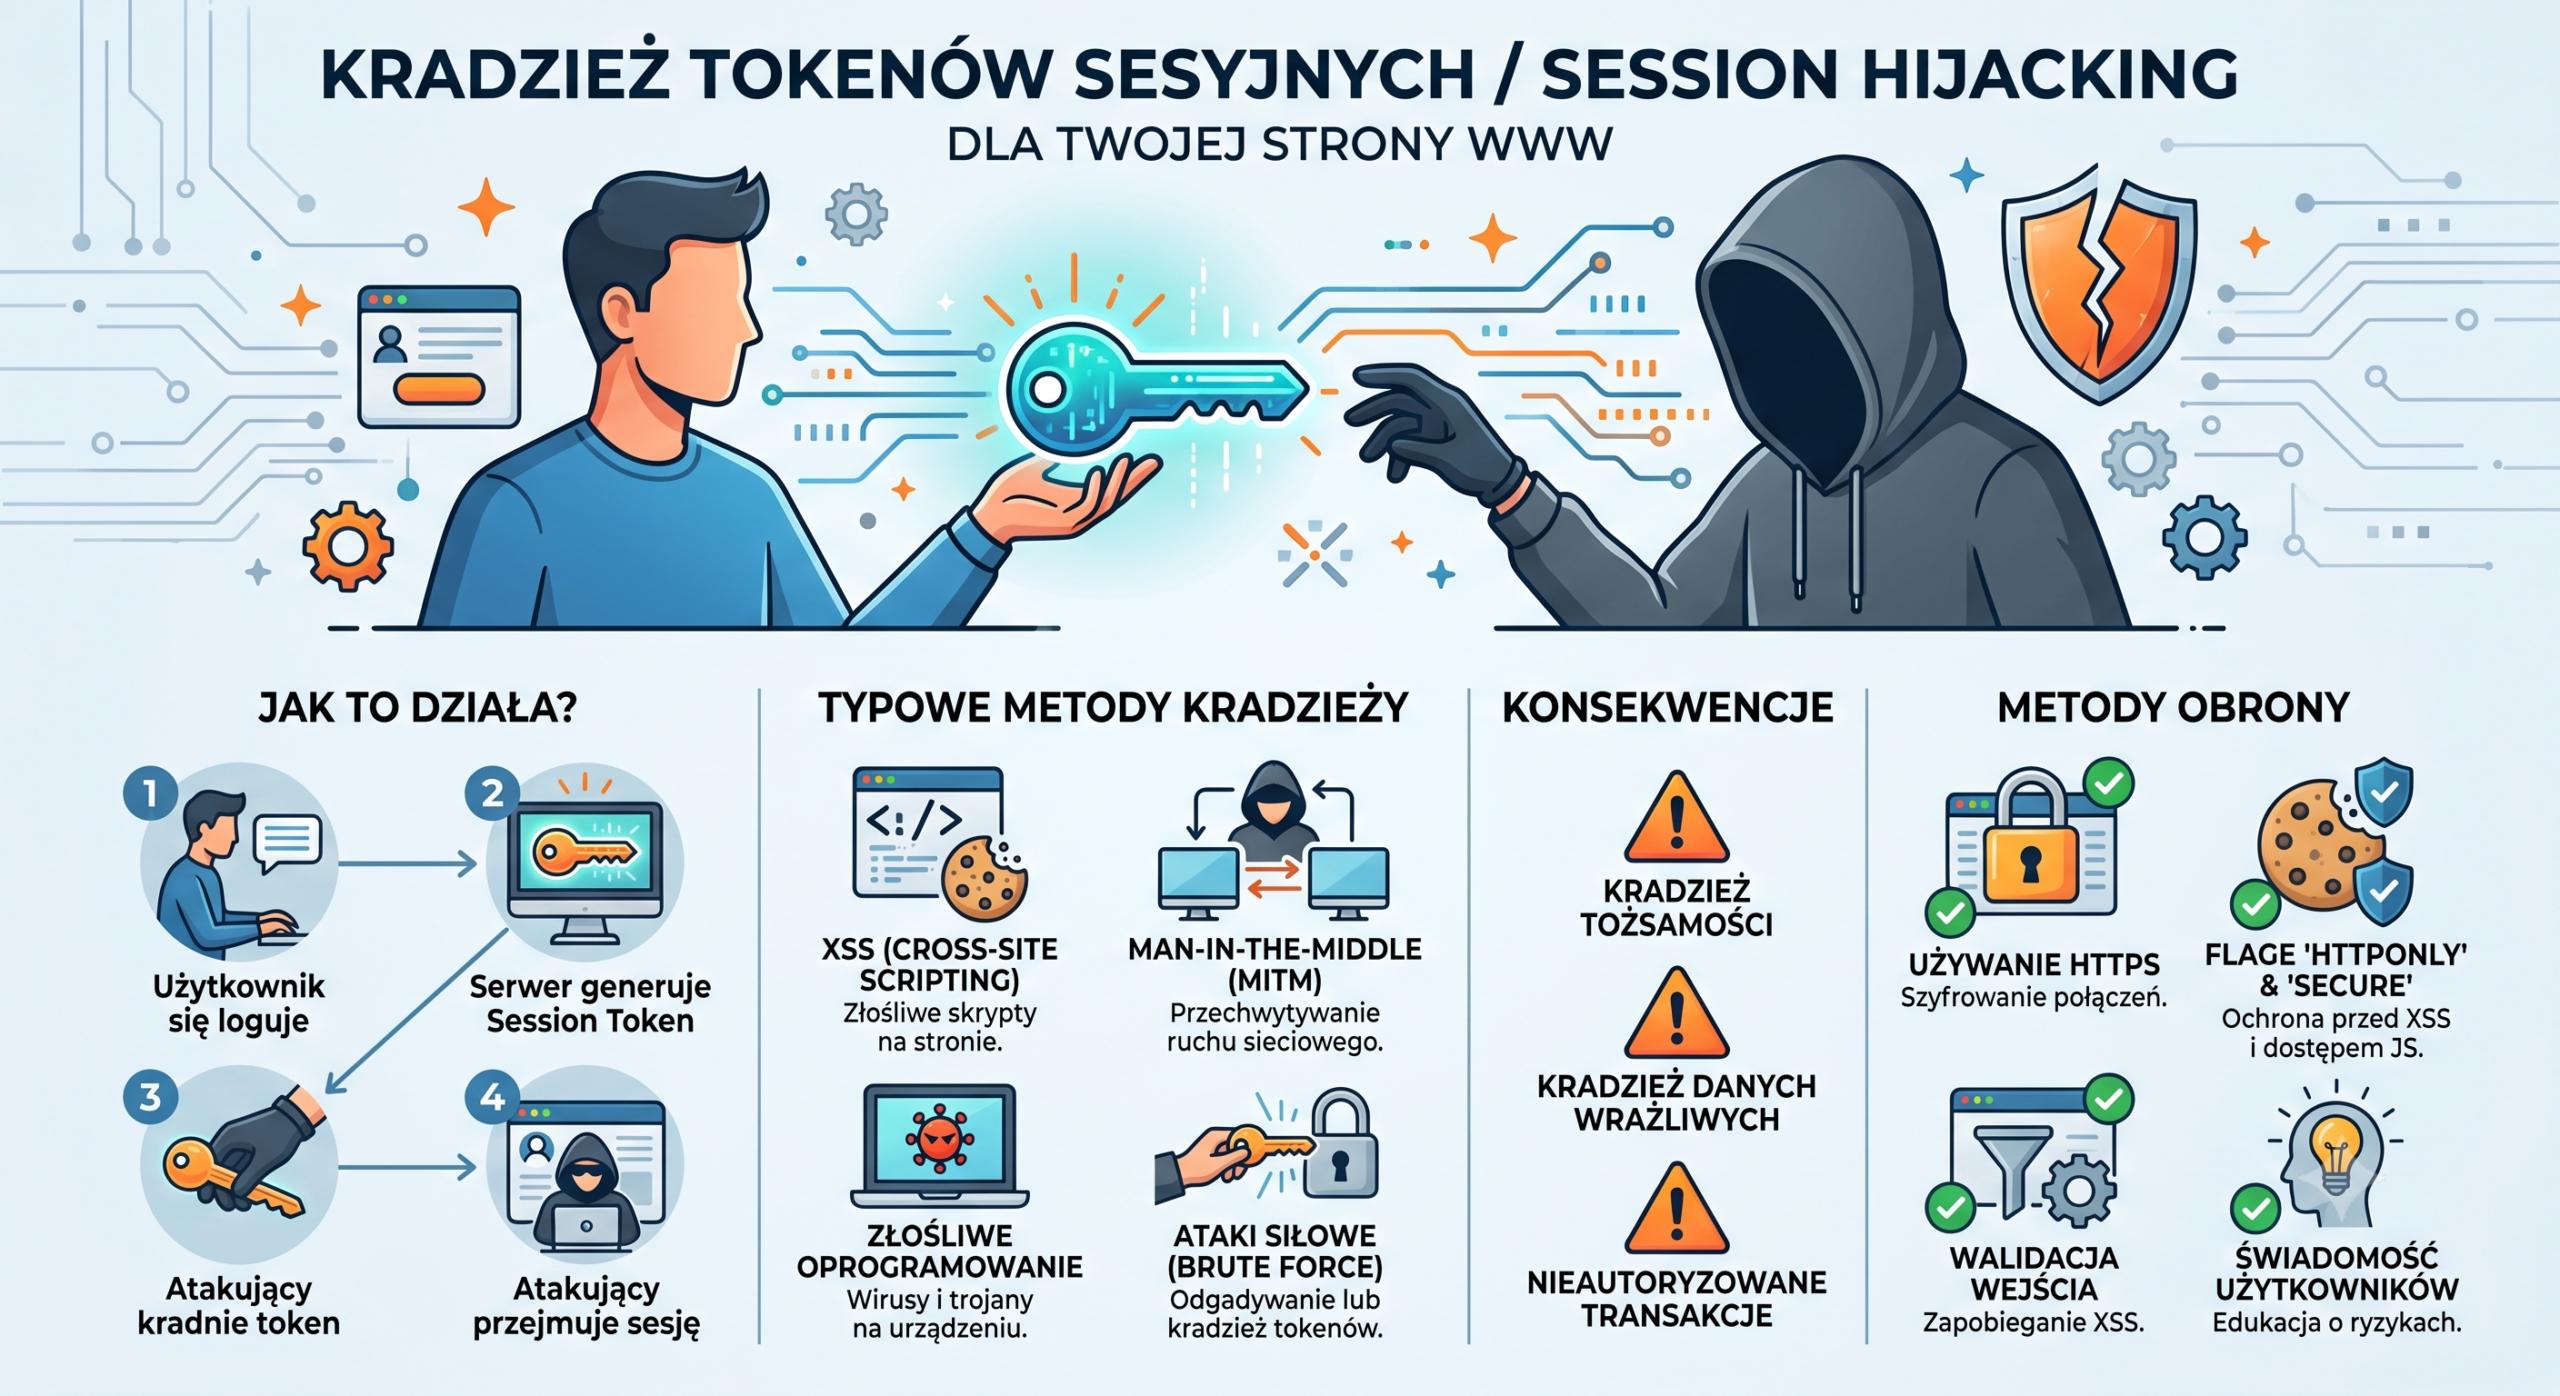
Kradzież tokenów sesyjnych. Dlaczego tradycyjne MFA przestało wystarczać?
Przez lata powtarzano, że dwuskładnikowe uwierzytelnianie (MFA) to tarcza, która powstrzyma każdy nieautoryzowany dostęp. Niestety, w 2026 roku cyberprzestępcy znaleźli brutalnie skuteczny sposób na obejście tej bariery. Jest nim kradzież tokenów sesyjnych (Session Hijacking), realizowana za pomocą zaawansowanego złośliwego oprogramowania typu infostealer.
Jak działa mechanizm kradzieży sesji?
Gdy logujesz się do systemu w chmurze (np. Microsoft 365, Google Workspace, AWS), wpisujesz login, hasło i potwierdzasz logowanie kodem z aplikacji na telefonie. Po pomyślnej weryfikacji serwer generuje tzw. cookie sesyjne (token sesyjny) i zapisuje je w Twojej przeglądarce. Dzięki temu nie musisz wpisywać hasła przy każdym kliknięciu.
Dla hakera ten token jest cenniejszy niż samo hasło. Jeśli na Twoim komputerze wyląduje infostealer (np. ukryty w pobranym z sieci pliku PDF), nie interesuje go łamanie haseł. Kopiuje on pliki cookie z pamięci przeglądarki i natychmiast wysyła je na serwer przestępcy.
Obejście MFA w praktyce
Posiadając skradziony token, haker wstrzykuje go do swojej przeglądarki. Dla serwera w chmurze przestępca staje się Tobą – sesja jest traktowana jako już uwierzytelniona. Haker uzyskuje pełny dostęp do Twojej firmowej poczty czy plików, w ogóle nie znając Twojego hasła i całkowicie pomijając etap pytania o kod MFA.
Nowy standard obrony: FIDO2 i Passkeys
W 2026 roku jedyną skuteczną obroną przed tym zagrożeniem jest rezygnacja z podatnych na kradzież tokenów ciasteczkowych na rzecz uwierzytelniania odpornego na phishing (Phishing-Resistant MFA). Mowa o kluczach sprzętowych FIDO2 (np. YubiKey) oraz wdrożeniu tzw. Token Binding – technologii, która trwale wiąże token sesyjny z konkretnym kluczem kryptograficznym wbudowanym w fizyczne urządzenie użytkownika.
Meta Dane SEO:
- Title: Kradzież Tokenów Sesyjnych i Przejmowanie Ciasteczek | SecureTrust
- Description: Infostealery pozwalają hakerom omijać MFA poprzez kradzież tokenów sesyjnych. Dowiedz się, dlaczego ciasteczka sesyjne to punkt krytyczny IT.