
Kategoria: Ochrona danych i prywatność
-
Jak nie pogorszyć utraty danych: ograniczenie zapisów, różnice HDD i SSD, TRIM, kopia nośnika i sytuacje wymagające laboratorium.
-
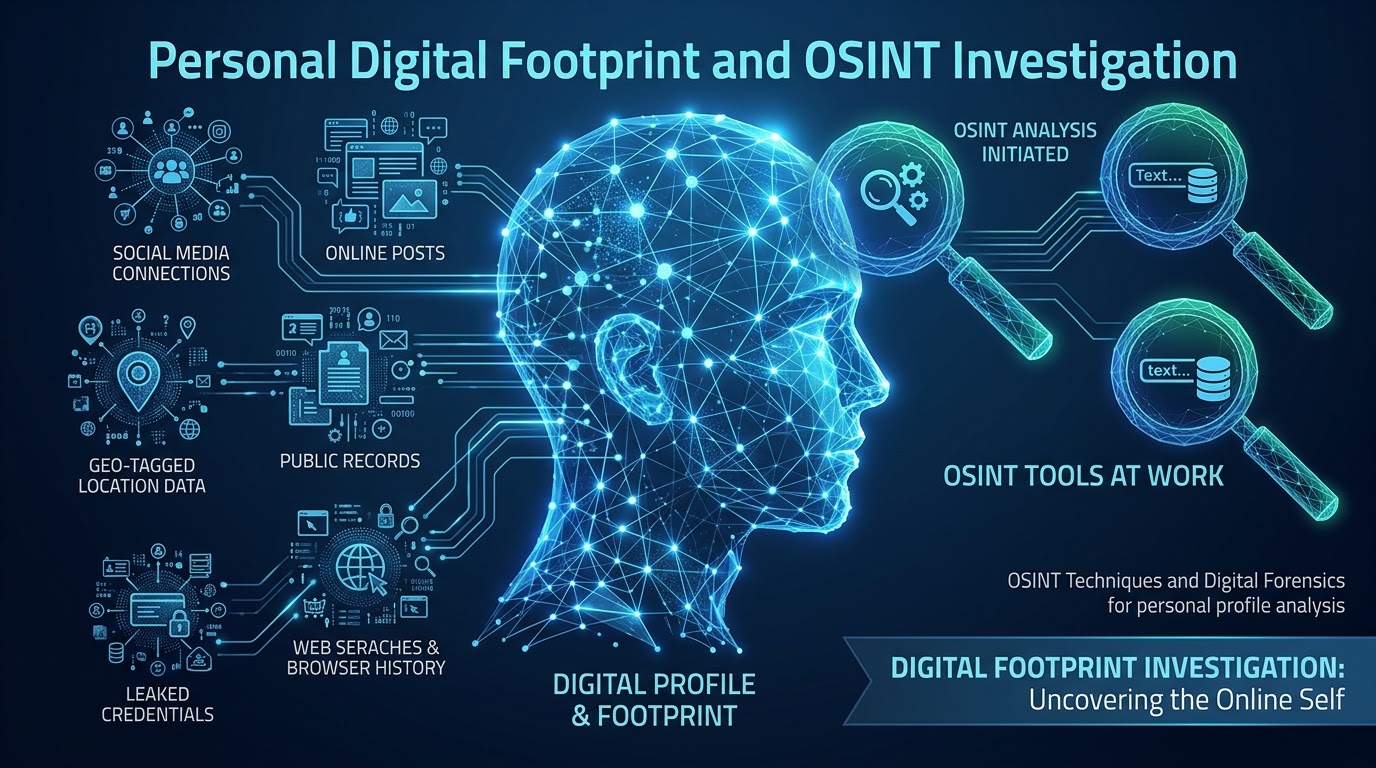
Jak legalnie przeprowadzić samoaudyt cyfrowego śladu osoby i firmy, sprawdzić wycieki, metadane oraz ograniczyć zbędne dane w internecie.
-
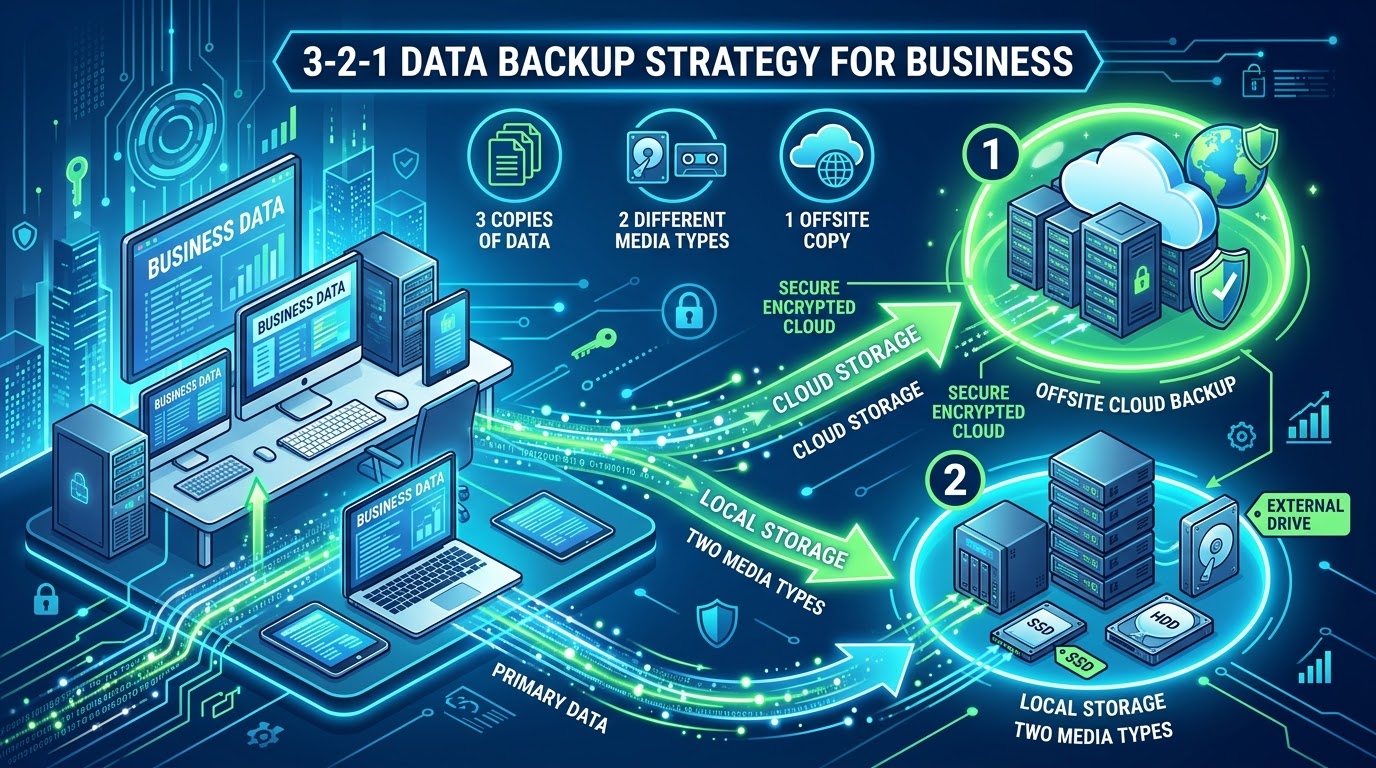
Jak tanio wdrożyć regułę backupu 3-2-1 w małej firmie i w domu, ochronić kopie przed ransomware oraz skutecznie testować odzyskiwanie danych.
-
Zostałeś zhakowany? Co robić w przypadku ataku ransomware lub wycieku danych? Instrukcja pierwszego reagowania na incydent bezpieczeństwa (Incident Response). Atak hackerski to sytuacja wysoce stresująca. Od tego, jak firma zareaguje w pierwszych minutach i godzinach, zależy skala poniesionych strat. Każda organizacja powinna mieć przygotowany plan reagowania na incydenty (Incident Response Plan). Krok 1: Izolacja i…
-
Zmiany w prawie a cyberbezpieczeństwo firm. Jak regulacje takie jak RODO i dyrektywa NIS2 wpływają na ochronę danych w MŚP i korporacjach? Cyberbezpieczeństwo przestało być wyłącznie domeną działów IT – stało się kluczowym elementem zarządzania ryzykiem prawnym i biznesowym. Nowe regulacje europejskie wymuszają na firmach proaktywne podejście do ochrony danych. Dyrektywa NIS2 – nowy standard…