
Kategoria: Poradniki
-
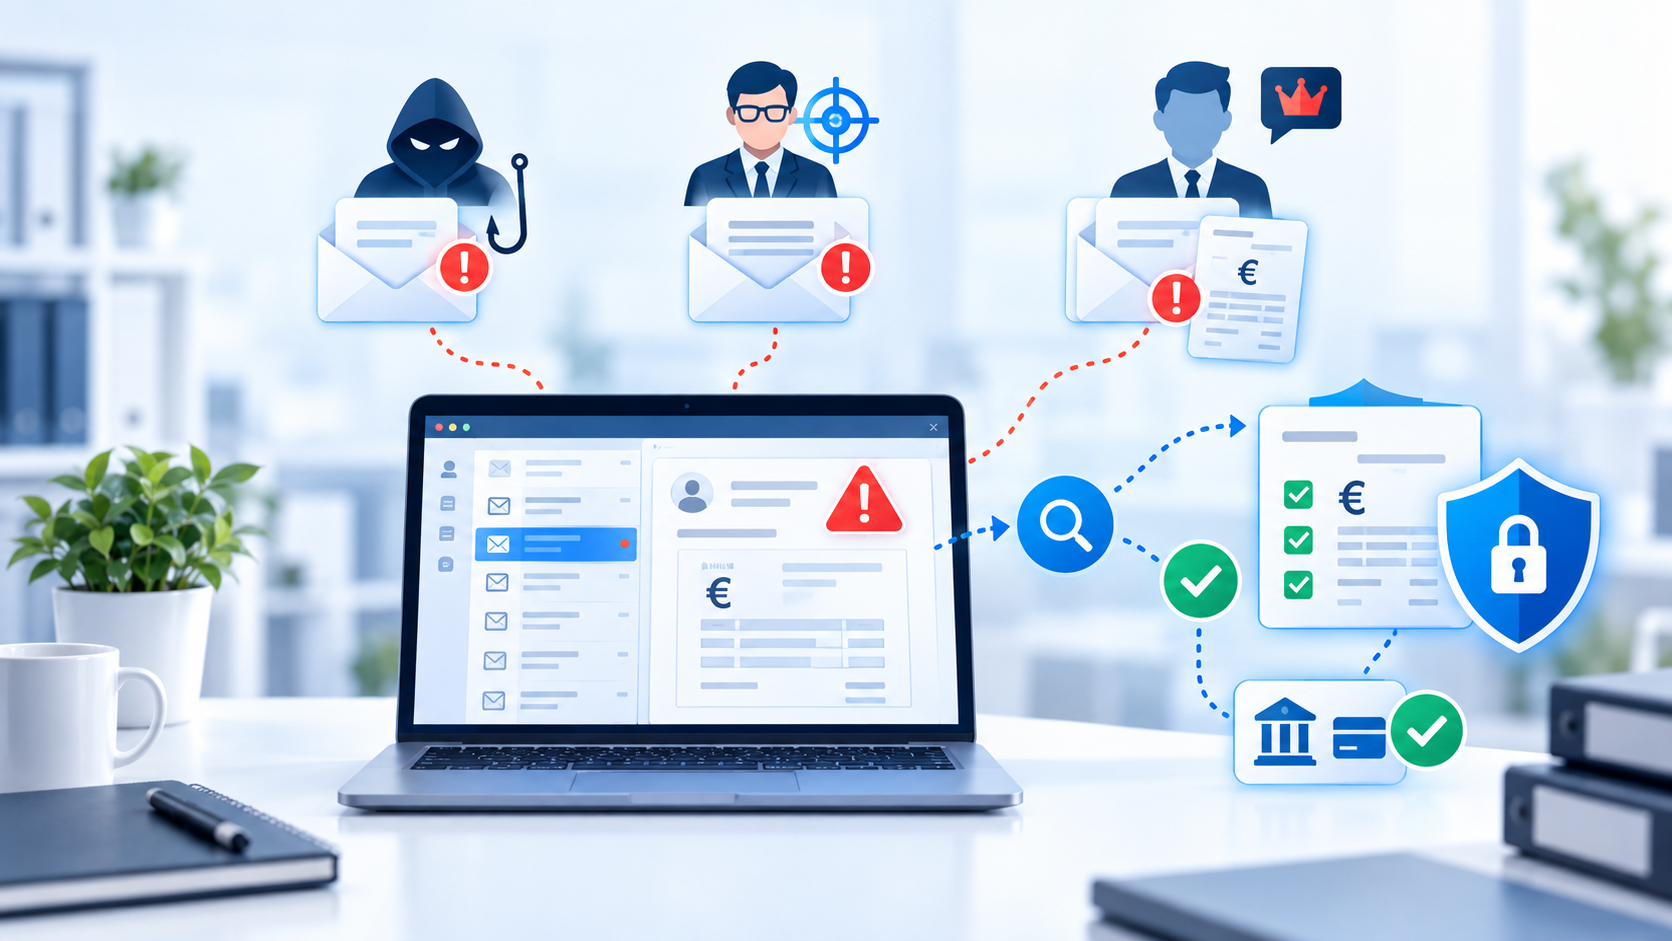
Jak rozpoznać phishing i BEC: weryfikacja rachunków drugim kanałem, podwójna autoryzacja przelewów oraz rola SPF, DKIM i DMARC.
-
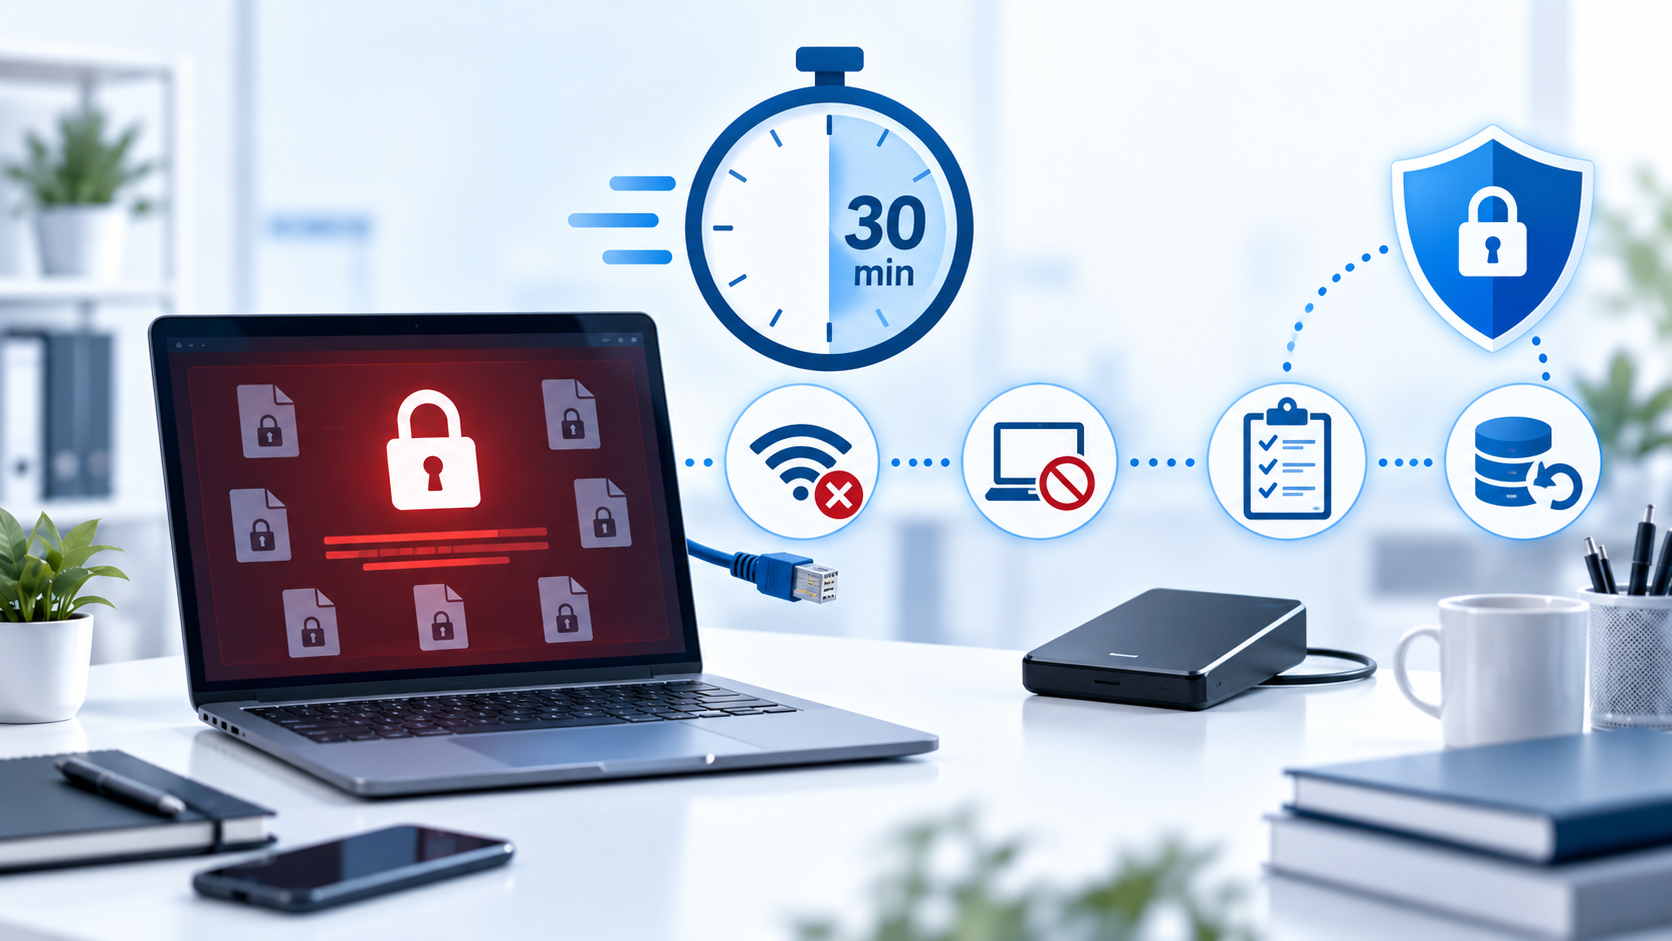
Procedura po ransomware: izolacja urządzeń, ochrona kopii i dowodów, zgłoszenie incydentu oraz bezpieczne przygotowanie do odtworzenia.
-
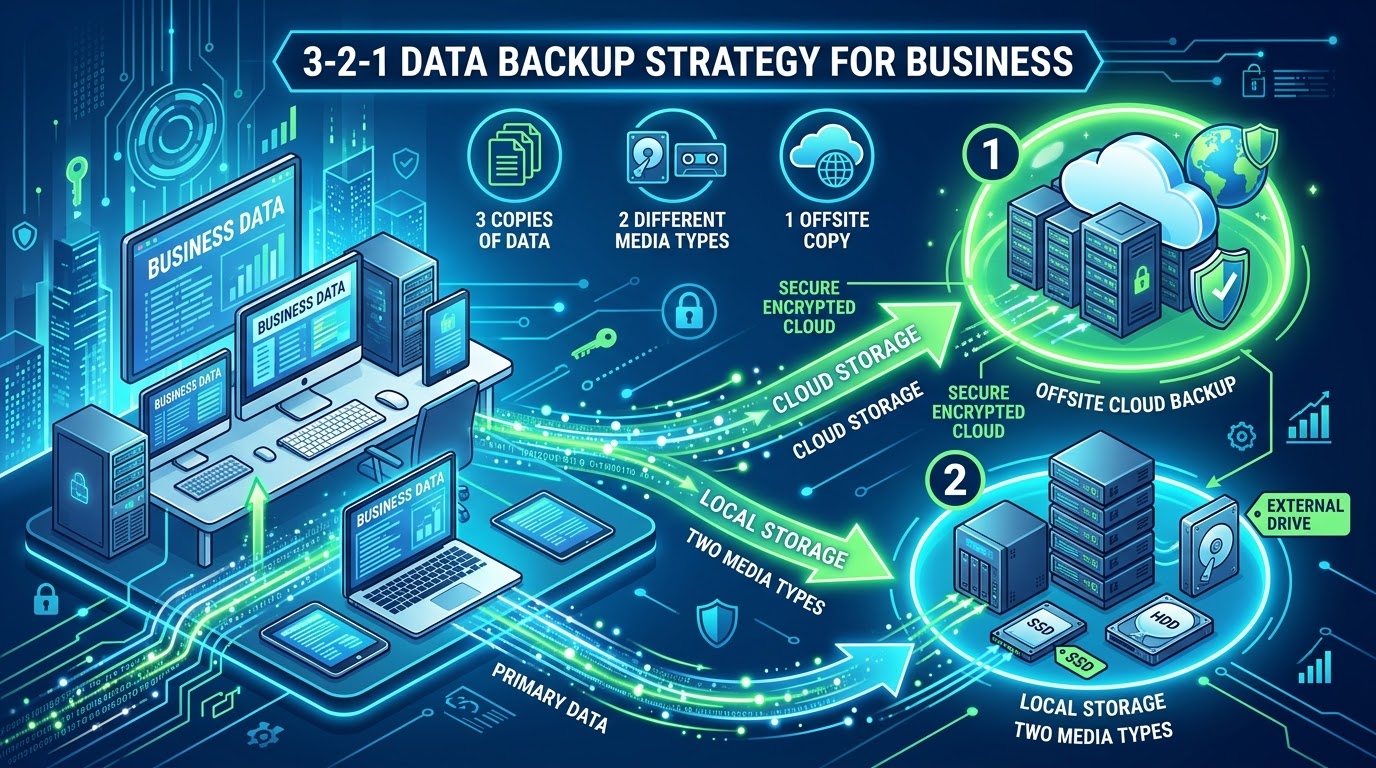
Jak tanio wdrożyć regułę backupu 3-2-1 w małej firmie i w domu, ochronić kopie przed ransomware oraz skutecznie testować odzyskiwanie danych.
-
Zostałeś zhakowany? Co robić w przypadku ataku ransomware lub wycieku danych? Instrukcja pierwszego reagowania na incydent bezpieczeństwa (Incident Response). Atak hackerski to sytuacja wysoce stresująca. Od tego, jak firma zareaguje w pierwszych minutach i godzinach, zależy skala poniesionych strat. Każda organizacja powinna mieć przygotowany plan reagowania na incydenty (Incident Response Plan). Krok 1: Izolacja i…
-
Czynnik ludzki to najsłabsze ogniwo w cyberbezpieczeństwie. Poznaj 5 najpopularniejszych błędów użytkowników i dowiedz się, jak ich unikać. Żadne zapory sieciowe (firewalle) i systemy antywirusowe nie pomogą, jeśli użytkownik samodzielnie otworzy drzwi włamywaczowi. To właśnie błędy ludzkie odpowiadają za zdecydowaną większość udanych cyberataków. Główne grzechy cyfrowe:
-
Dlaczego szyfrowanie End-to-End (E2EE) jest niezbędne w biznesie? Ochrona tajemnicy przedsiębiorstwa w komunikatorach i poczcie e-mail. W dobie szpiegostwa gospodarczego i ataków typu Man-in-the-Middle (MitM), przesyłanie poufnych danych otwartym tekstem to proszenie się o kłopoty. Szyfrowanie to fundament prywatności i ochrony własności intelektualnej. Czym jest szyfrowanie End-to-End (E2EE)? Szyfrowanie typu End-to-End (od końca do końca)…
-
Pracujesz zdalnie? Sprawdź nasz poradnik i dowiedz się, jak krok po kroku zabezpieczyć swoją domową sieć Wi-Fi przed hakerami i złośliwym oprogramowaniem. Domowa sieć Wi-Fi to brama do Twoich prywatnych danych, a w przypadku pracy zdalnej – również do zasobów Twojej firmy. Routery domowe są często łatwym celem dla zautomatyzowanych ataków. Jak skutecznie zamknąć te…
-
Zmiany w prawie a cyberbezpieczeństwo firm. Jak regulacje takie jak RODO i dyrektywa NIS2 wpływają na ochronę danych w MŚP i korporacjach? Cyberbezpieczeństwo przestało być wyłącznie domeną działów IT – stało się kluczowym elementem zarządzania ryzykiem prawnym i biznesowym. Nowe regulacje europejskie wymuszają na firmach proaktywne podejście do ochrony danych. Dyrektywa NIS2 – nowy standard…
-
Ignorujesz powiadomienia o aktualizacjach? Sprawdź, dlaczego łatanie oprogramowania to najważniejszy krok w zapobieganiu atakom ransomware i infekcjom malware. Powiadomienie „Dostępna nowa aktualizacja” to prawdopodobnie najczęściej ignorowany komunikat w świecie IT. Odwlekanie tego procesu to jednak ogromne ryzyko – dla użytkowników domowych i całych korporacji. Łatanie podatności (Patching) a luki Zero-Day Aktualizacje to nie tylko nowe…
-
Jak stworzyć silne hasło, którego hakerzy nie złamią? Poznaj najlepsze praktyki cyberbezpieczeństwa dla firm: menedżery haseł, passphrases i MFA. Słabe hasła to otwarte drzwi do firmowej infrastruktury. W dobie zautomatyzowanych ataków słownikowych i metody brute-force, tradycyjne podejście do tworzenia haseł (np. „Firma2024!”) przestało być wystarczające. Od złożoności do długości (Passphrases) Obecne wytyczne bezpieczeństwa (w tym…