
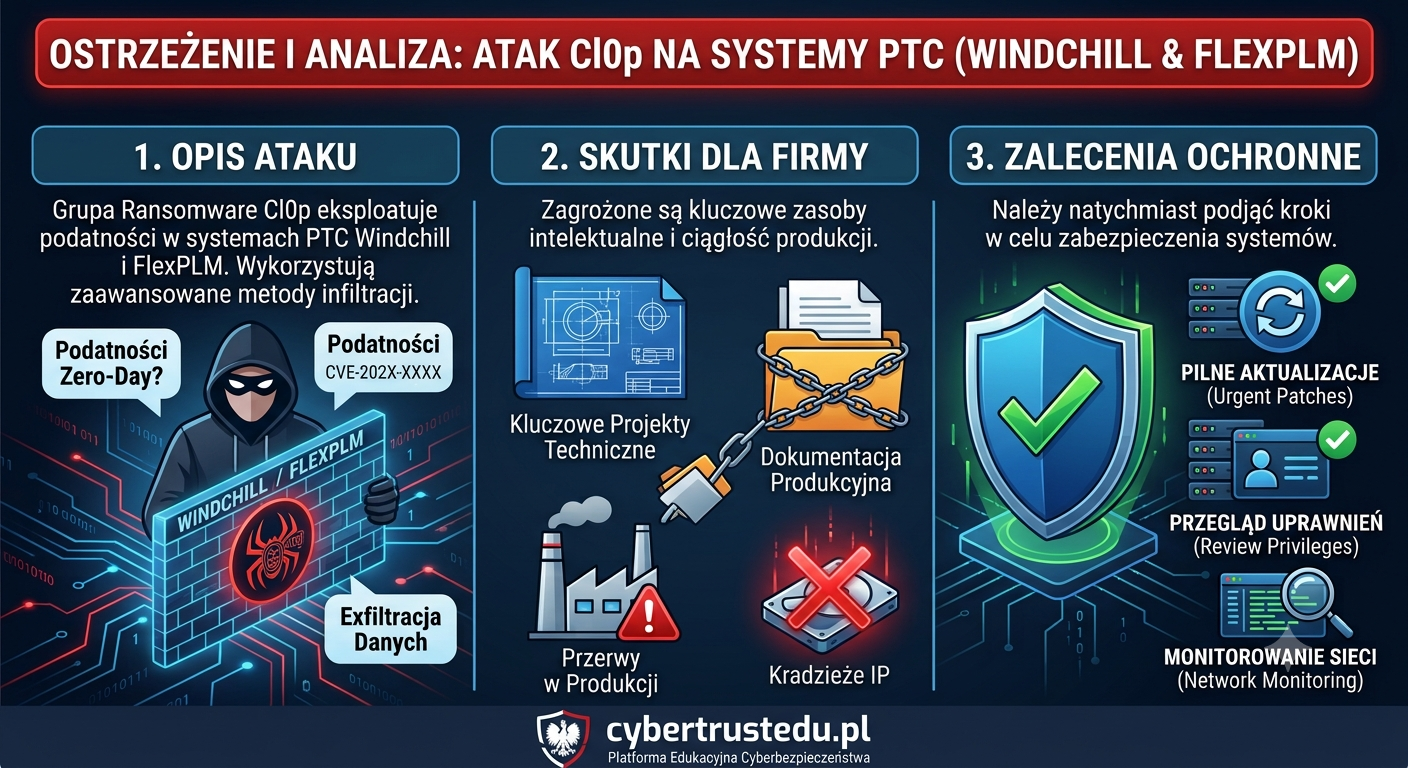
Atakujący wykorzystują CVE-2026-12569 do przejmowania dostępnych z internetu serwerów PTC Windchill i FlexPLM. Po uzyskaniu zdalnego dostępu instalują webshelle JSP, przeszukują system plików i przygotowują dokumentację techniczną do kradzieży. Poszkodowane organizacje otrzymują następnie wiadomości z żądaniem okupu i groźbą opublikowania danych. PTC udostępniło poprawki oraz szczegółowe wskaźniki kompromitacji.
Ataki na systemy PLM zostały potwierdzone
25 lipca 2026 roku opublikowano szczegóły skoordynowanego ostrzeżenia dotyczącego włamań do internetowych instalacji PTC Windchill i FlexPLM.
Atakujący wykorzystują krytyczną podatność CVE-2026-12569, pozwalającą na zdalne wykonanie kodu bez uwierzytelnienia. Po przejęciu serwera umieszczają w katalogu logowania pliki JSP pełniące funkcję webshelli.
Webshell umożliwia między innymi:
- wykonywanie poleceń na serwerze,
- przeglądanie katalogów i plików,
- pobieranie dokumentów,
- przygotowywanie archiwów,
- przesyłanie danych poza organizację,
- utrzymanie dostępu po zakończeniu pierwszego etapu ataku.
PTC informuje o „podwyższonej aktywności zagrożeń” i zaleca natychmiastową instalację poprawek oraz sprawdzenie środowiska pod kątem włamania. Producent regularnie aktualizuje oficjalny komunikat i listę wskaźników kompromitacji.
Czym są Windchill i FlexPLM?
Windchill jest platformą Product Lifecycle Management, czyli systemem zarządzania cyklem życia produktu. Łączy informacje wykorzystywane przez konstruktorów, technologów, działy jakości, produkcję, zakupy i dostawców.
W systemie mogą znajdować się:
- modele i rysunki CAD,
- zestawienia materiałowe BOM,
- specyfikacje komponentów,
- dokumentacja zmian konstrukcyjnych,
- informacje o dostawcach,
- procedury jakościowe,
- dane dotyczące prototypów,
- harmonogramy wprowadzania produktów,
- dokumentacja serwisowa,
- informacje o zgodności i certyfikacji.
FlexPLM jest rozwiązaniem ukierunkowanym między innymi na handel, odzież, obuwie i produkty konsumenckie. Może przechowywać projekty kolekcji, specyfikacje materiałów, dane dostawców oraz informacje o nowych produktach.
Nie są to więc zwykłe serwery plików. System PLM może stanowić centralne repozytorium własności intelektualnej przedsiębiorstwa.
Jak działa CVE-2026-12569?
Podatność wiąże się z deserializacją niezaufanych danych. Deserializacja jest procesem odtwarzania obiektu aplikacji na podstawie otrzymanych informacji.
Jeżeli aplikacja bezpiecznie nie ograniczy typu i zawartości odtwarzanych obiektów, przygotowane przez napastnika dane mogą doprowadzić do wykonania kodu na serwerze.
Według oficjalnego rekordu NVD problem dotyczy PTC Windchill PDMLink i FlexPLM, w tym wszystkich odpowiadających podatnym wydaniom wersji CPS. Podatne są również wersje starsze niż 11.0 M030.
Atak może zostać przeprowadzony zdalnie i bez posiadania konta użytkownika. Najbardziej narażone są serwery, których interfejs jest bezpośrednio osiągalny z internetu.
25 czerwca 2026 roku CISA umieściła CVE-2026-12569 w katalogu Known Exploited Vulnerabilities, potwierdzając rzeczywiste wykorzystywanie podatności. Komunikat CISA dotyczący dodania luki do KEV
Atak może wykorzystywać łańcuch dwóch błędów
Według skoordynowanej analizy Ransom-ISAC, eCrime.ch i DEFUSED napastnicy mogą rozpoczynać od odpytywania endpointu WSDL w FlexPLM.
Ten etap pozwala uzyskać informacje potrzebne do późniejszego ataku. Następnie wykorzystywany jest błąd po stronie mechanizmu logowania Windchill, wiązany z CVE-2026-12569.
Łańcuch prowadzi do:
- rozpoznania podatnej instalacji,
- uzyskania informacji z endpointu WSDL,
- nieuwierzytelnionego wykonania kodu,
- utworzenia webshella JSP,
- przeszukania serwera,
- przygotowania dokumentacji do kradzieży,
- eksfiltracji danych,
- przesłania żądania okupu.
Opis techniki i kampanii opublikowały również The Hacker News oraz BleepingComputer.
Jak napastnicy utrzymują dostęp?
Atakujący tworzą pliki JSP w katalogu:
/Windchill/login/
Nazwy webshelli mogą składać się z losowo wyglądających znaków szesnastkowych. PTC zaobserwowało zarówno nazwy z 16, jak i 6 znakami.
Przykładowy wzorzec to:
/Windchill/login/[0-9a-f]{16}.jsp
Umieszczenie webshella w katalogu aplikacji pozwala operatorowi wysyłać do niego żądania HTTP i wykonywać polecenia bez ponownego wykorzystywania początkowej podatności.
Oznacza to, że sama instalacja poprawki nie usuwa dostępu utworzonego wcześniej.
Nietypowy nagłówek sterujący
PTC wykryło również żądania zawierające nagłówek:
X-windchill-req
Według producenta nagłówek nie ma legalnego zastosowania w Windchill i jest wykorzystywany do przekazywania poleceń webshellowi.
Znalezienie go w logach powinno uruchomić procedurę reagowania na incydent.
Co kradną atakujący?
Po uzyskaniu dostępu operatorzy przeszukują system plików i tworzą zestawienia dokumentów. Jednym z ważnych artefaktów jest plik:
flst.txt
Jego obecność w katalogu tymczasowym lub katalogu roboczym Windchill może świadczyć o przygotowaniu listy plików do dalszej analizy albo kradzieży.
Potencjalnym celem są:
- dokumentacja konstrukcyjna,
- projekty produktów,
- zestawienia materiałowe,
- dane o nowych modelach,
- informacje o dostawcach,
- dokumenty jakościowe,
- procedury produkcyjne,
- dane dotyczące kosztów,
- konfiguracje integracji,
- dane uwierzytelniające zapisane w plikach,
- dokumentacja klientów i partnerów.
Kradzież projektu może być groźniejsza niż zaszyfrowanie serwera
W kampanii głównym celem wydaje się kradzież i wymuszenie, a nie wyłącznie szyfrowanie infrastruktury.
Utrata projektu produktu może prowadzić do:
- ujawnienia tajemnicy przedsiębiorstwa,
- skopiowania rozwiązania przez konkurencję,
- utraty przewagi rynkowej,
- naruszenia umów z klientami,
- ukierunkowanych ataków na dostawców,
- identyfikacji stosowanych komponentów,
- wykorzystania dokumentacji w kolejnych operacjach szpiegowskich.
Kopia zapasowa pomaga przywrócić dostępność systemu, ale nie cofa kradzieży danych.
Czy za ataki odpowiada Cl0p?
Wiadomości z żądaniami okupu oraz sposób prowadzenia operacji przypominają wcześniejsze kampanie Cl0p. Grupa jest znana z wykorzystywania podatności w popularnych systemach przedsiębiorstw, kradzieży dużych zbiorów danych i późniejszego masowego wymuszania.
Z Cl0p wiązano wcześniej ataki na platformy:
- Accellion FTA,
- MOVEit Transfer,
- GoAnywhere MFT,
- Cleo,
- Oracle E-Business Suite.
W przypadku Windchill i FlexPLM wiadomości z żądaniem okupu miały być wysyłane z wcześniej przejętych kont do setek pracowników poszkodowanej organizacji.
Atrybucja nie jest jednak ostatecznie potwierdzona. ReliaQuest zaznacza, że zaobserwowane techniki są zgodne z poprzednimi kampaniami Cl0p, lecz sam operator konkretnych włamań pozostaje nieustalony.
Które systemy należy zaktualizować?
PTC udostępnia poprawki przez artykuł wsparcia CS473270. Dokładny pakiet zależy od wersji, poziomu CPS i architektury wdrożenia.
14 lipca producent poinformował o dostępności kolejnych pakietów dla następujących linii:
- 13.1.3,
- 13.1.2,
- 13.1.1,
- 13.0.2,
- 12.1.2,
- 12.0.2,
- 11.2.1,
- 11.1 M020,
- 11.0 M030.
Nie oznacza to, że każda instalacja o takim numerze jest automatycznie bezpieczna. Administrator musi sprawdzić dokładny poziom aktualizacji oraz zainstalowany pakiet CPS lub SUP.
Dla starszych i niewspieranych wydań może być konieczna migracja. Do czasu jej wykonania system nie powinien być dostępny bezpośrednio z internetu.
Najważniejsze wskaźniki kompromitacji
PTC opublikowało między innymi następujące adresy powiązane z atakami:
216.152.148[.]54216.152.151[.]204104.243.35[.]635.180.41[.]3538.60.157[.]212209.222.98[.]44185.227.83[.]236
Adresy zostały zapisane w formie nieaktywnej.
Administratorzy powinni również szukać:
- plików JSP o szesnastkowych nazwach w katalogu logowania,
- żądań POST do
/Windchill/login/*.jsp, - nagłówka
X-windchill-req, - pliku
flst.txt, - dużych odpowiedzi POST generowanych przez pliki JSP,
- nietypowych procesów potomnych serwera aplikacyjnego,
- tworzenia archiwów zawierających dokumentację,
- połączeń wychodzących do nowych serwerów VPS,
- pobierania dużej liczby plików,
- odpytywania endpointów WSDL przed utworzeniem webshella.
Brak znanych adresów IP nie wyklucza włamania. Infrastruktura napastników może być zmieniana, a webshell może posiadać inną nazwę niż dotychczas zaobserwowane pliki.
Jak sprawdzić Windchill i FlexPLM?
1. Ustal ekspozycję
Przygotuj listę wszystkich elementów wdrożenia:
- serwerów aplikacyjnych,
- węzłów klastra,
- serwerów plików,
- serwerów replik,
- reverse proxy,
- WAF,
- baz danych,
- integracji z CAD, ERP i systemami dostawców.
Sprawdź, które elementy są osiągalne z internetu i czy ruch może omijać WAF albo główny serwer proxy.
2. Potwierdź wersję i poziom poprawki
Nie opieraj się wyłącznie na dokumentacji wdrożenia. Sprawdź rzeczywiście działającą wersję, CPS, SUP oraz datę instalacji poprawki.
Każdy węzeł musi zostać zweryfikowany oddzielnie. Zaktualizowanie jednego serwera w klastrze nie zabezpiecza pozostałych.
3. Zachowaj logi
Przed czyszczeniem lub reinstalacją zabezpiecz:
- logi HTTP Apache lub IIS,
- logi reverse proxy i WAF,
- logi serwera aplikacyjnego,
- logi Windchill MethodServer,
- historię uwierzytelniania,
- logi EDR,
- dane NetFlow,
- logi DNS,
- historię procesów i połączeń,
- znaczniki czasu podejrzanych plików.
4. Przeszukaj system plików
Szczególną uwagę należy zwrócić na katalog:
Windchill/codebase/login/
Każdy nowy lub nieznany plik JSP wymaga sprawdzenia. Należy zachować jego kopię, sumę kontrolną, właściciela, uprawnienia oraz czasy utworzenia i modyfikacji.
5. Przeanalizuj transfer danych
Sprawdź, czy przed wykryciem incydentu występowały:
- duże odpowiedzi generowane przez webshell,
- nietypowe transfery wychodzące,
- masowy odczyt dokumentacji,
- tworzenie list plików,
- kompresowanie danych,
- komunikacja z hostingiem lub VPS nieużywanym wcześniej przez firmę.
Co zrobić po wykryciu śladów włamania?
- Odizoluj serwer od internetu i ogranicz komunikację z siecią wewnętrzną.
- Nie usuwaj natychmiast webshella — najpierw zabezpiecz jego kopię i metadane.
- Zachowaj logi, pamięć operacyjną i obraz systemu.
- Ustal moment pierwszego wykorzystania podatności.
- Sprawdź wszystkie węzły, repliki i współdzielone katalogi.
- Zablokuj znane adresy i nagłówek sterujący.
- Zainstaluj właściwe poprawki PTC.
- Zmień dane uwierzytelniające dostępne z serwera.
- Unieważnij tokeny i klucze używane przez integracje.
- Sprawdź połączenia Windchill z bazami, ERP, CAD i systemami dostawców.
- Ustal zakres pobranych projektów i dokumentów.
- Oceń obowiązki dotyczące klientów, partnerów, RODO i zgłoszenia incydentu.
- Odtwórz system z zaufanego źródła, jeżeli nie można potwierdzić jego integralności.
- Monitoruj próby ponownego dostępu po wznowieniu pracy.
Samo usunięcie pliku JSP nie wystarczy. Napastnik mógł utworzyć kolejne mechanizmy trwałości, przejąć dane dostępowe albo skopiować dokumentację przed wykryciem webshella.
Jak ograniczyć ryzyko podobnych ataków?
Nie publikuj PLM bezpośrednio w internecie
Dostęp powinien prowadzić przez:
- firmowy VPN,
- rozwiązanie Zero Trust Network Access,
- reverse proxy z silnym uwierzytelnianiem,
- WAF,
- listę dozwolonych źródeł,
- kontrolowane urządzenia firmowe.
Oddziel PLM od produkcji
Serwer przechowujący projekty nie powinien posiadać swobodnego dostępu do sieci OT, systemów produkcyjnych i wszystkich segmentów biurowych.
Należy zezwolić wyłącznie na udokumentowaną komunikację potrzebną integracjom.
Monitoruj integralność katalogów aplikacji
Nowy plik JSP w katalogu logowania powinien generować alarm. Warto wdrożyć kontrolę integralności plików i przechowywać wzorce legalnej zawartości poza serwerem.
Ogranicz ruch wychodzący
Serwer aplikacyjny zwykle komunikuje się z określonym zestawem baz, usług i repozytoriów. Nie powinien posiadać nieograniczonego dostępu do dowolnych serwerów w internecie.
Testuj proces aktualizacji systemów specjalistycznych
PLM bywa pomijany podczas standardowego zarządzania podatnościami, ponieważ aktualizacja wymaga testów integracji i uzgodnień z wieloma działami. Firma powinna posiadać procedurę pilnego wdrażania poprawek również poza zwykłym oknem serwisowym.
Fakty potwierdzone i obszary niepewności
Potwierdzone:
- CVE-2026-12569 dotyczy PTC Windchill PDMLink i FlexPLM.
- Podatność może umożliwić zdalne wykonanie kodu bez uwierzytelnienia.
- CISA umieściła lukę w katalogu Known Exploited Vulnerabilities.
- PTC otrzymało informacje o wzmożonej aktywności przeciwko podatnym systemom.
- W zaatakowanych środowiskach obserwowano trwałe webshelle JSP.
- Webshelle umieszczano w katalogu logowania Windchill.
- Napastnicy przeszukiwali pliki i przygotowywali dane do kradzieży.
- PTC opublikowało poprawki, wskaźniki kompromitacji i zalecenia detekcyjne.
- Najbardziej narażone są instalacje dostępne bezpośrednio z internetu.
Niepotwierdzone lub nieujawnione publicznie:
- pełna liczba zaatakowanych organizacji,
- liczba poszkodowanych przedsiębiorstw w Polsce,
- kompletna lista skradzionych projektów,
- wszystkie wykorzystywane adresy i webshelle,
- dokładna data rozpoczęcia całej kampanii,
- wykorzystanie ransomware szyfrującego w każdym incydencie,
- ostateczna tożsamość wszystkich operatorów,
- formalne przypisanie każdego włamania grupie Cl0p.
Ocena: sposób wyboru celu, kradzież danych z centralnej aplikacji przedsiębiorstwa i późniejsze masowe wymuszenie są zgodne z wcześniejszymi operacjami Cl0p. Dostępne dowody uzasadniają traktowanie tej atrybucji jako prawdopodobnej, ale nie jako bezspornie potwierdzonej dla każdego incydentu.
Podsumowanie
Ataki na Windchill i FlexPLM pokazują, że system zarządzania cyklem życia produktu może być dla przestępców równie atrakcyjny jak platforma przesyłania plików. Znajduje się w nim uporządkowany zbiór projektów, dokumentacji technicznej i informacji o dostawcach — czyli dane mające dużą wartość biznesową.
Administratorzy powinni natychmiast potwierdzić poziom poprawek, ograniczyć publiczną ekspozycję i przeprowadzić analizę pod kątem webshelli. Jeżeli instalacja była dostępna z internetu w podatnej wersji, zadanie nie powinno kończyć się na aktualizacji. Konieczne jest również ustalenie, czy napastnicy zdążyli wykonać kod i skopiować dokumentację.