
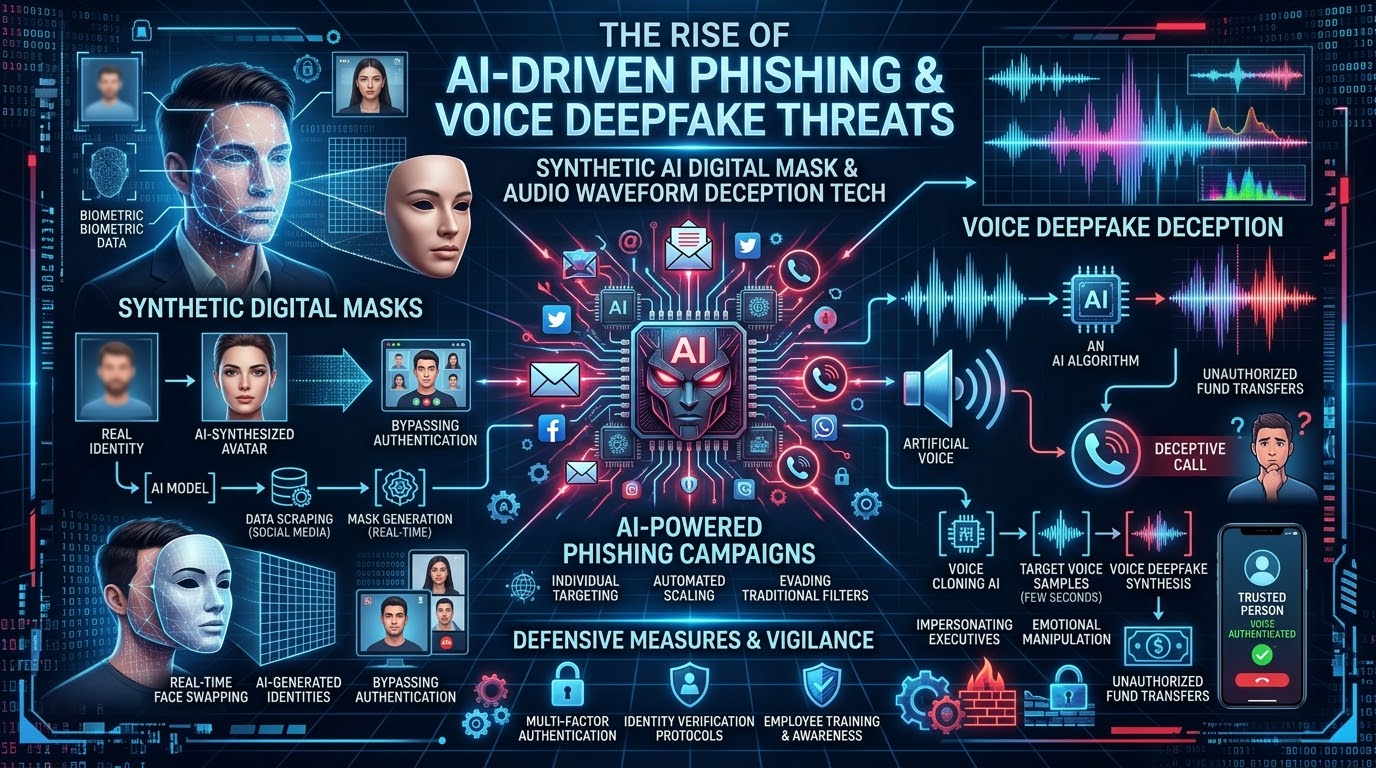
Jeszcze kilka lat temu wiele prób phishingu zdradzały błędy językowe i niezręczne tłumaczenia. Obecnie generatywna AI pozwala szybko przygotować poprawną, spersonalizowaną wiadomość naśladującą styl urzędu, kancelarii, kontrahenta albo przełożonego. Poprawna polszczyzna nie jest już dowodem wiarygodności.
AI może wspierać analizę publicznych informacji, tworzenie wariantów wiadomości, tłumaczenie, klonowanie głosu oraz modyfikowanie obrazu w czasie rzeczywistym. Jednocześnie wiele skutecznych oszustw nadal nie wykorzystuje zaawansowanej technologii. Dla osoby reagującej ważniejszy jest podejrzany sposób działania niż udowodnienie, czy użyto AI.
Jak wygląda phishing wspierany przez AI?
- Spersonalizowany e-mail: wiadomość wykorzystuje stanowisko, nazwiska współpracowników, aktualny projekt lub prawdziwego kontrahenta.
- Podszycie pod trwającą rozmowę: oszust naśladuje temat, styl i słownictwo wcześniejszej korespondencji.
- Vishing z syntetycznym głosem: rozmówca brzmi jak przełożony, członek rodziny albo partner biznesowy.
- Deepfake w wideorozmowie: obraz lub głos mogą zostać zmienione, aby uwiarygodnić pilną dyspozycję.
- Automatyczna kontynuacja: przestępca szybko odpowiada na pytania i dopasowuje historię do reakcji ofiary.
Najważniejsze sygnały ostrzegawcze w wiadomości
Nie próbuj rozstrzygać, czy tekst „brzmi jak AI”. Takiej oceny nie można traktować jako wiarygodnego testu. Skup się na kontekście i żądaniu.
- niespodziewana presja czasu, tajemnica lub zakaz konsultacji;
- prośba o zmianę numeru rachunku, pilny przelew, karty podarunkowe lub kryptowaluty;
- żądanie wyłączenia zabezpieczeń, podania kodu MFA albo instalacji narzędzia zdalnego dostępu;
- adres nadawcy podobny do prawdziwego, ale z inną domeną lub subtelną literówką;
- link, którego rzeczywisty adres nie odpowiada opisowi;
- załącznik lub dokument w chmurze wymagający ponownego logowania;
- nietypowy kanał albo próba pominięcia normalnej procedury akceptacji.
Voice cloning i vishing AI
Publiczne nagrania z mediów społecznościowych, webinarów lub prezentacji mogą dostarczyć materiału do stworzenia syntetycznej wypowiedzi. Wymagana długość i jakość próbki zależą od narzędzia, języka, hałasu i oczekiwanego efektu. Nie ma jednej liczby sekund gwarantującej realistyczny klon.
Typowy scenariusz CEO Fraud wykorzystuje autorytet, pilność i poufność: rzekomy prezes dzwoni do księgowości i nakazuje pilny przelew lub zmianę rachunku kontrahenta. Ten schemat działał również przed pojawieniem się generatywnej AI — technologia może jedynie zwiększyć jego wiarygodność i skalę.
Czy można rozpoznać syntetyczny głos?
Nienaturalne pauzy, zmiana barwy, monotonna intonacja, dziwne oddechy, problemy z emocjami lub odpowiedziami mogą wzbudzić podejrzenie. Nie stanowią jednak pewnego testu. Słaba jakość połączenia tworzy podobne artefakty, a dobry deepfake może brzmieć naturalnie.
Najbezpieczniejszą zasadą jest: nie uwierzytelniaj osoby wyłącznie na podstawie głosu, obrazu, numeru telefonu ani stylu pisania.
Obrona numer 1: niezależna weryfikacja
- Przerwij realizację nietypowej dyspozycji.
- Zakończ rozmowę albo rozpocznij nową wiadomość poza otrzymanym wątkiem.
- Oddzwoń na numer zapisany wcześniej w książce kontaktów, umowie lub firmowym katalogu.
- Potwierdź nie tylko tożsamość, lecz także kwotę, odbiorcę, rachunek i cel operacji.
- Zastosuj podwójną akceptację w systemie finansowym.
- Udokumentuj odstępstwo lub próbę obejścia procedury i zgłoś ją osobie odpowiedzialnej za bezpieczeństwo.
Numer widoczny na ekranie telefonu może zostać podszyty. Nie używaj do weryfikacji numeru, linku ani danych podanych przez podejrzanego rozmówcę.
Hasło bezpieczeństwa – tylko dodatkowa warstwa
Uzgodnione wcześniej hasło rodzinne lub firmowe może pomóc w nagłej sytuacji, ale nie powinno samodzielnie autoryzować przelewu lub zmiany danych kontrahenta. Stały wspólny sekret może zostać ujawniony, podsłuchany albo wyłudzony.
- Nie zapisuj hasła w publicznym komunikatorze ani notatce dostępnej wszystkim pracownikom.
- Nie podawaj go w odpowiedzi na pytanie typu „czy hasło brzmi…?”.
- Zmieniaj je po podejrzeniu ujawnienia i po odejściu osoby mającej dostęp.
- Zawsze łącz je z oddzwonieniem lub formalnym procesem akceptacji.
Ochrona poczty i kont firmowych
- Włącz MFA odporne na phishing, najlepiej passkeys lub klucze FIDO2.
- Skonfiguruj SPF, DKIM i DMARC dla firmowej domeny oraz monitoruj raporty.
- Wyłącz automatyczne przekazywanie poczty poza organizację, jeśli nie jest potrzebne.
- Monitoruj nowe reguły skrzynki, aplikacje połączone z kontem i nietypowe logowania.
- Wyświetlaj wyraźne oznaczenie wiadomości pochodzących spoza organizacji.
- Zdefiniuj zatwierdzony kanał przekazywania nowych numerów rachunków kontrahentów.
Procedura płatności odporna na deepfake
| Sytuacja | Wymagana kontrola |
|---|---|
| Nowy rachunek kontrahenta | Potwierdzenie na wcześniej znany numer i formalna aktualizacja danych |
| Pilny przelew | Akceptacja drugiej upoważnionej osoby |
| Prośba głosowa prezesa | Oddzwonienie oraz zlecenie w zatwierdzonym systemie |
| Ominięcie standardowej procedury | Wstrzymanie operacji i eskalacja |
| Zmiana danych w trwającym wątku e-mail | Nowy kontakt poza wątkiem i sprawdzenie konta nadawcy |
Ćwiczenie dla małej firmy
Przeprowadź krótkie ćwiczenie bez używania prawdziwych deepfake’ów pracowników. Przedstaw scenariusz pilnej zmiany numeru rachunku i poproś zespół o wskazanie:
- gdzie znajduje się zaufany numer kontrahenta;
- kto jest drugą osobą zatwierdzającą;
- co zrobić podczas urlopu przełożonego;
- gdzie zgłosić podejrzaną wiadomość lub telefon;
- jak zabezpieczyć wiadomość i notatki o rozmowie.
Celem szkolenia jest nauczenie procesu, a nie ocenianie, kto potrafi „usłyszeć AI”. Pracownik powinien mieć prawo wstrzymać nietypową operację bez obawy o karę za opóźnienie.
Co zrobić po podejrzanej dyspozycji?
- Wstrzymaj przelew lub zmianę danych.
- Zachowaj wiadomość, nagłówki e-mail, numer, godzinę i notatki z rozmowy.
- Powiadom przełożonego, dział finansowy i administratora bezpieczeństwa.
- Sprawdź konta pocztowe, reguły przekazywania i aktywne sesje, jeśli mogło dojść do przejęcia.
- Jeśli pieniądze wysłano, niezwłocznie skontaktuj się z bankiem i zgłoś oszustwo właściwym organom.
- Podejrzaną stronę lub wiadomość można zgłosić przez incydent.cert.pl.
Checklista odporności na phishing AI
| Kontrola | Status |
|---|---|
| Pracownicy nie uznają poprawnego języka za dowód autentyczności | ☐ |
| Nietypowe dyspozycje są potwierdzane niezależnym kanałem | ☐ |
| Zmiana rachunku wymaga kontaktu na wcześniej znany numer | ☐ |
| Ważne płatności wymagają podwójnej akceptacji | ☐ |
| Poczta i kluczowe konta używają MFA odpornego na phishing | ☐ |
| Firma ma kanał szybkiego zgłaszania podejrzanych wiadomości | ☐ |
| Zespół przećwiczył scenariusz vishingu lub CEO Fraud | ☐ |
Wskazówka CyberTrustEdu.pl: Nie pytaj wyłącznie „czy to deepfake?”. Zapytaj: „czy ta dyspozycja jest zgodna z naszym procesem i czy została niezależnie potwierdzona?”. Procedura działa niezależnie od technologii użytej przez oszusta.
Szkolenie dla firmy
Jeśli chcesz przećwiczyć z zespołem phishing, vishing i bezpieczne potwierdzanie dyspozycji, napisz do CyberTrustEdu przez formularz lub e-mail. Zakres szkolenia może zostać dopasowany do procesów małej firmy.
Dodaj komentarz
Musisz się zalogować, aby móc dodać komentarz.