
Autor: Łukasz
-
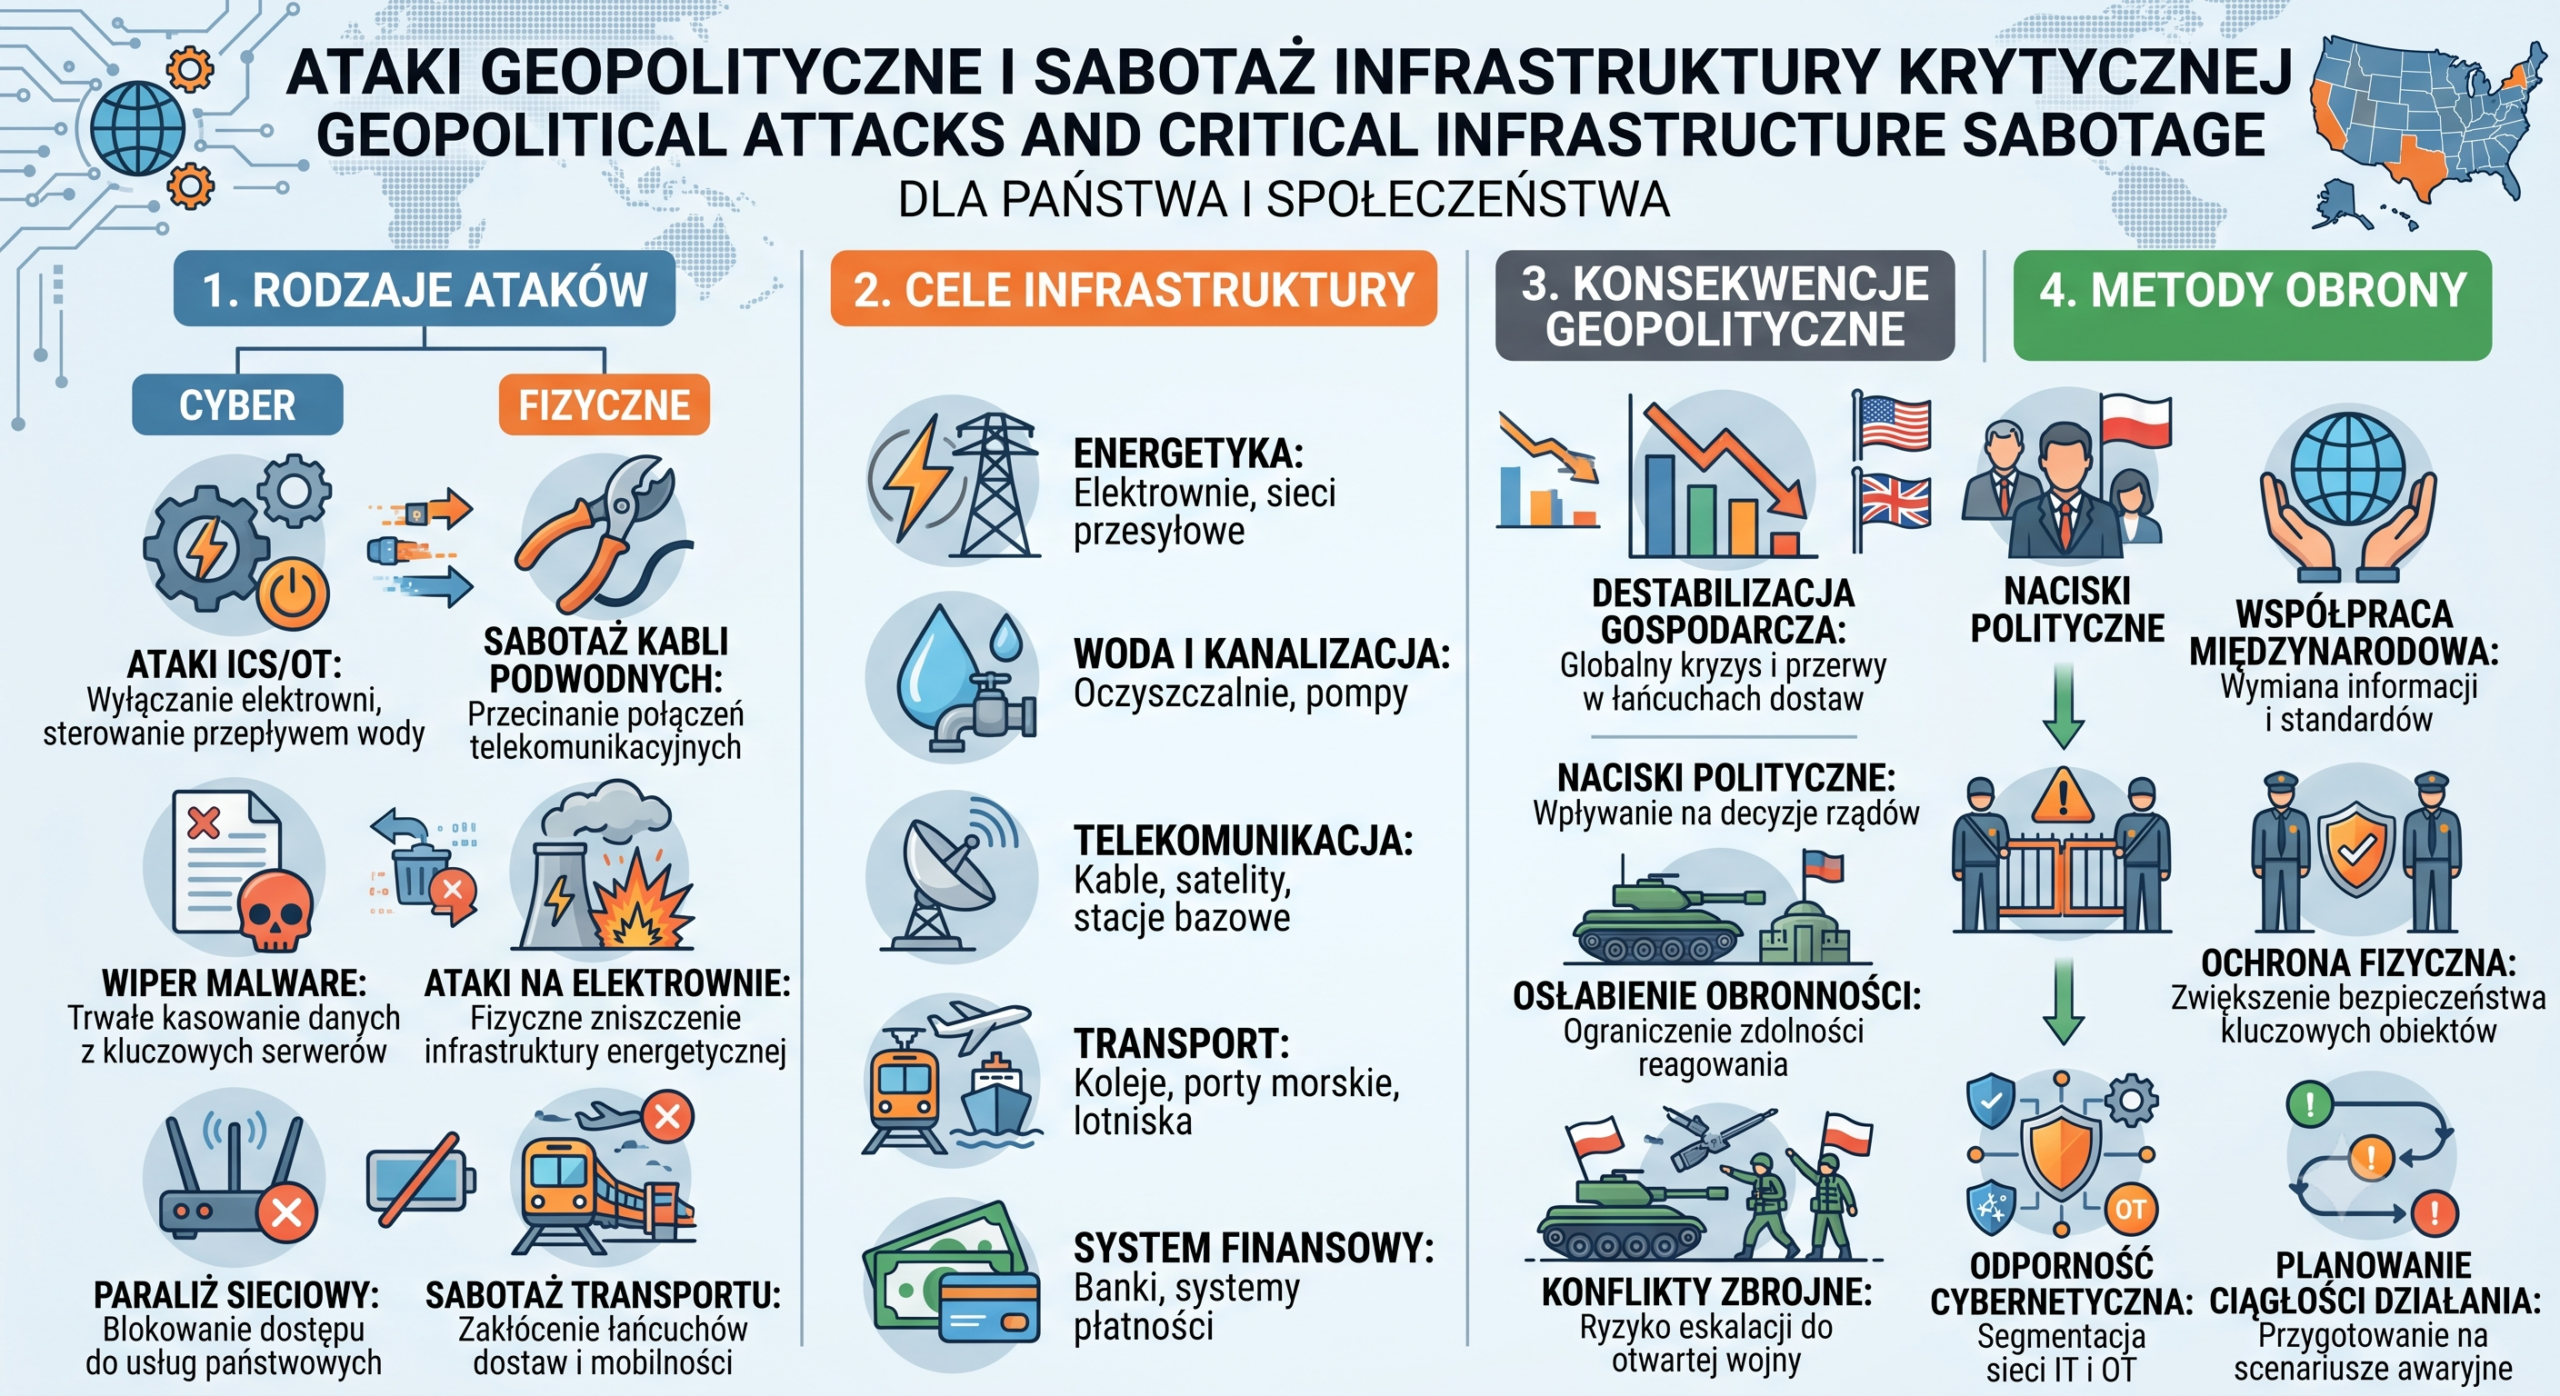
Cyberwojna hybrydowa. Jak konflikty geopolityczne uderzają w prywatny biznes W 2026 roku granica między tradycyjnym konfliktem zbrojnym a działaniami w cyberprzestrzeni całkowicie się zatarła. Ataki sponsorowane przez państwa (state-sponsored cyberattacks) nie są już wymierzone wyłącznie w bazy wojskowe czy instytucje rządowe. Głównym celem stała się infrastruktura krytyczna oraz powiązany z nią prywatny sektor komercyjny. Dlaczego prywatne firmy…
-
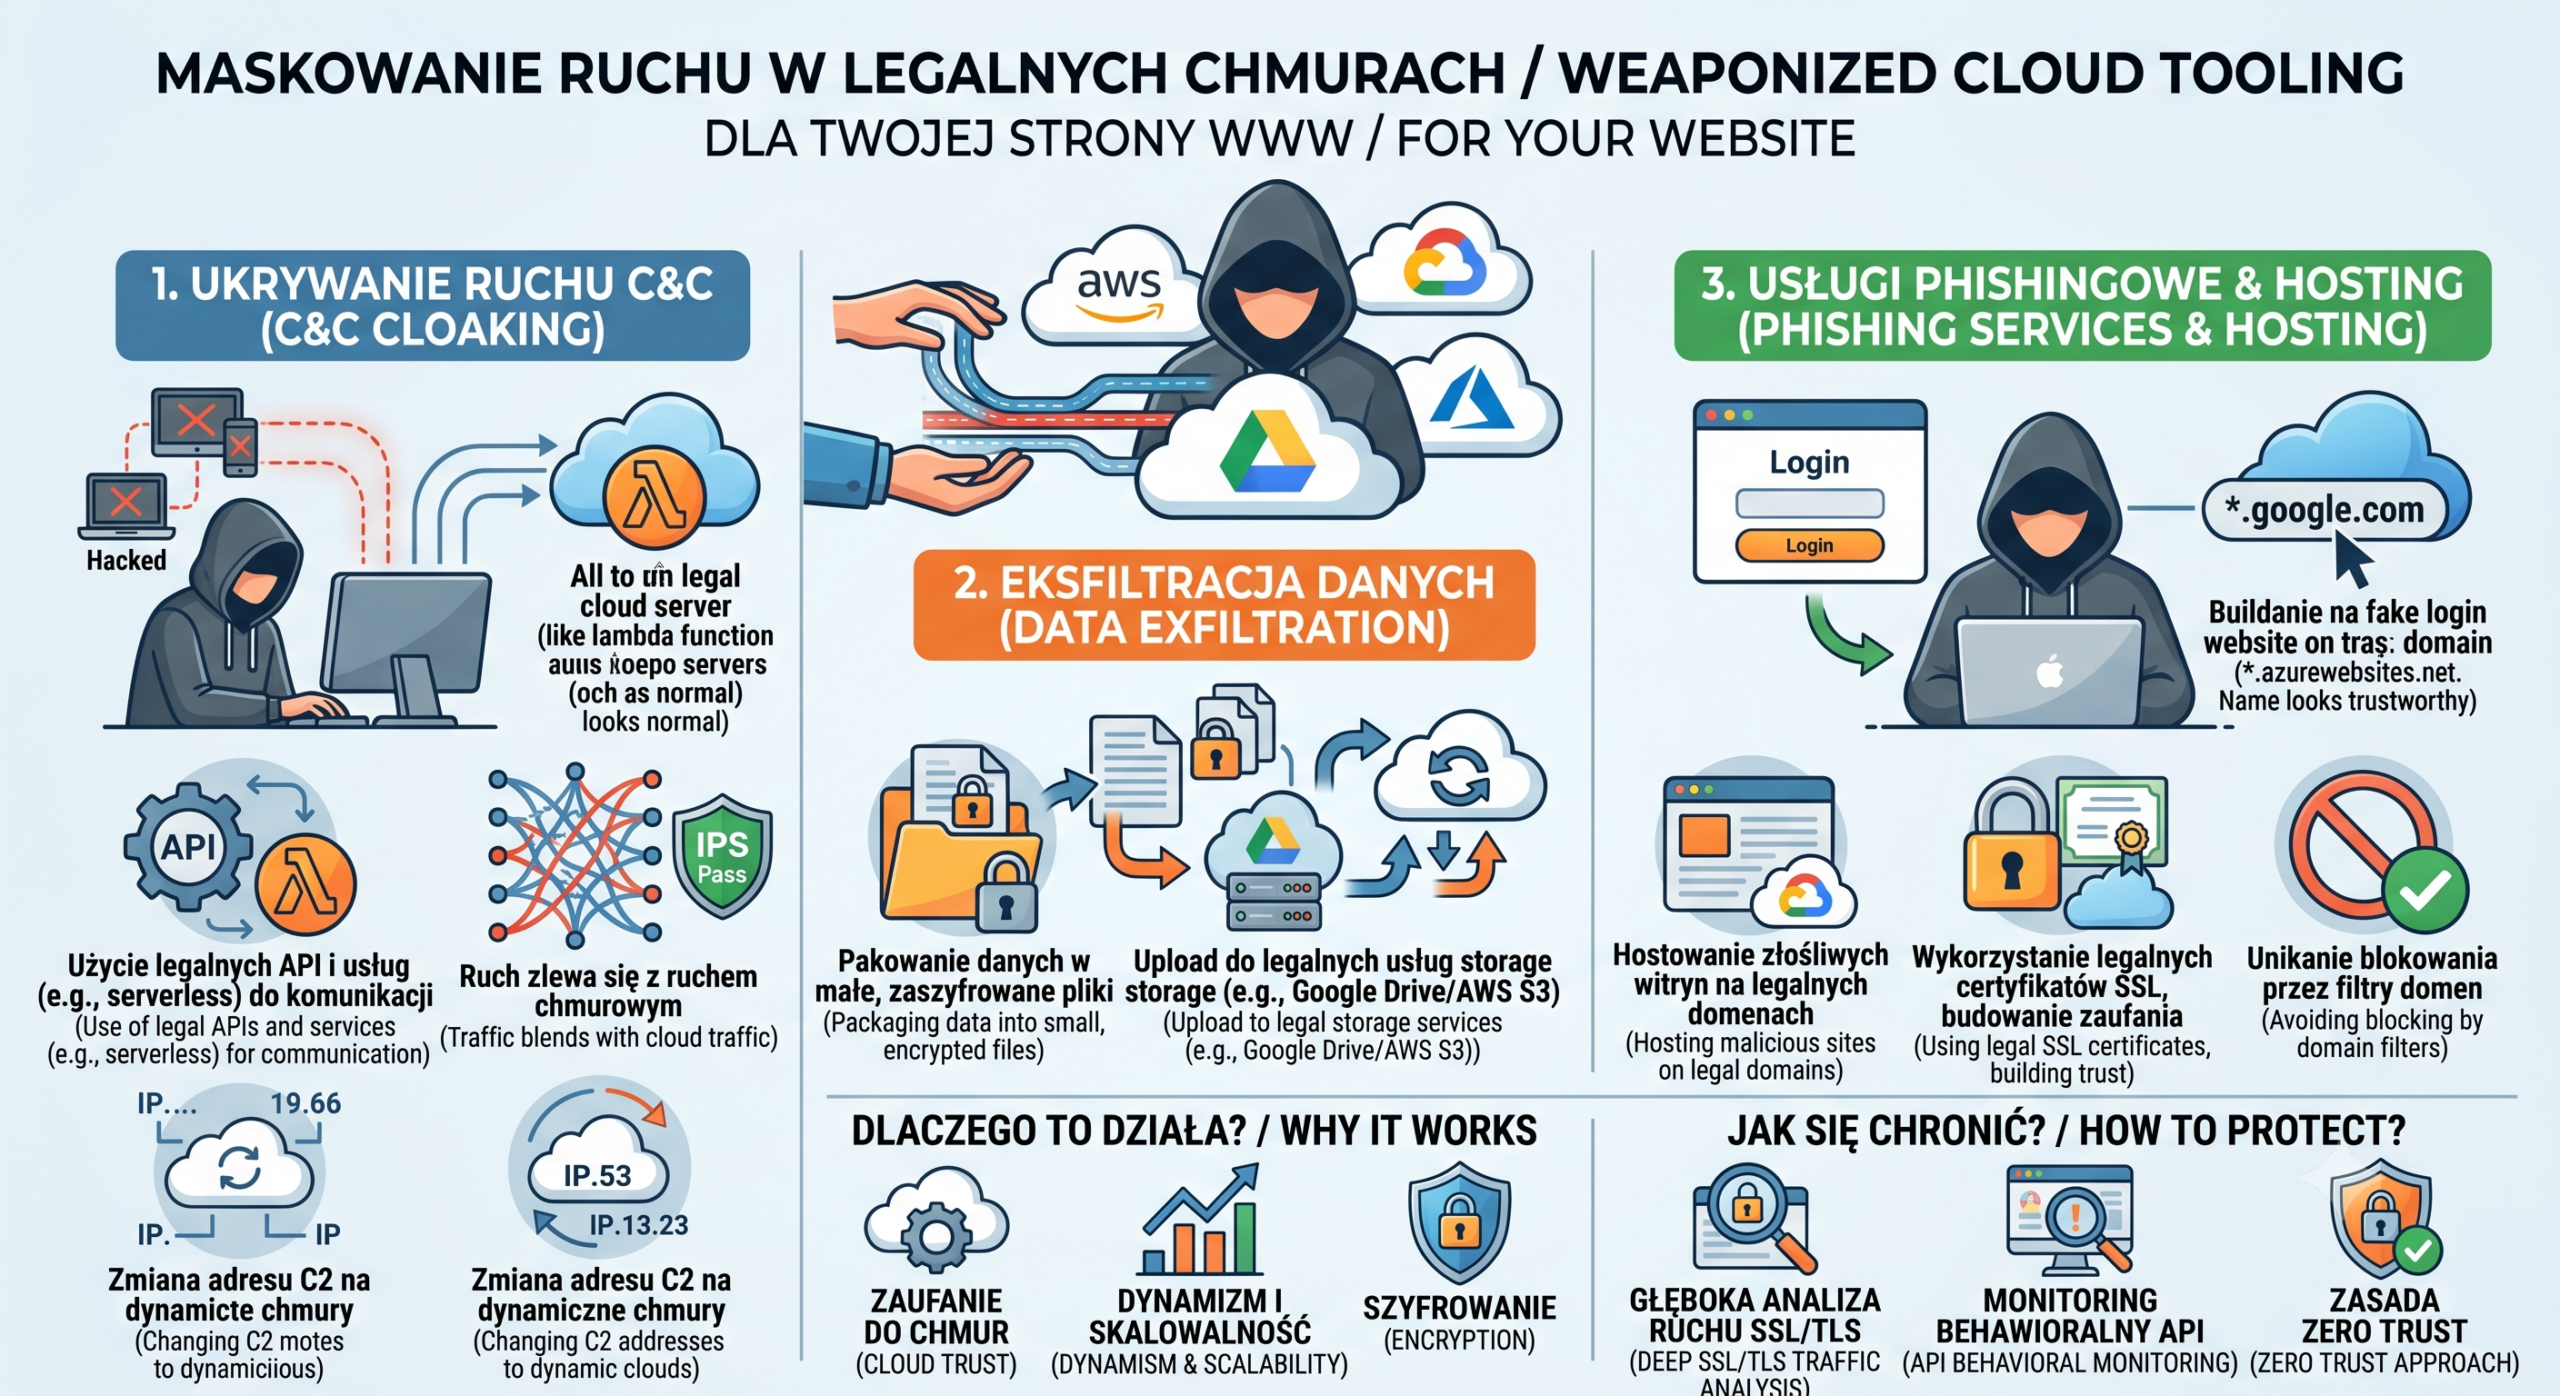
Hakerzy w chmurze. Jak cyberprzestępcy ukrywają się w legalnym ruchu Google i Microsoft Jednym z największych wyzwań dla inżynierów bezpieczeństwa (Blue Team) w 2026 roku jest wykrywanie tzw. ruchu C2 (Command & Control). Tradycyjne systemy bezpieczeństwa szukały połączeń wychodzących do podejrzanych, nowo zarejestrowanych domen lub znanych adresów IP powiązanych z przestępcami. Hakerzy znaleźli jednak na…
-
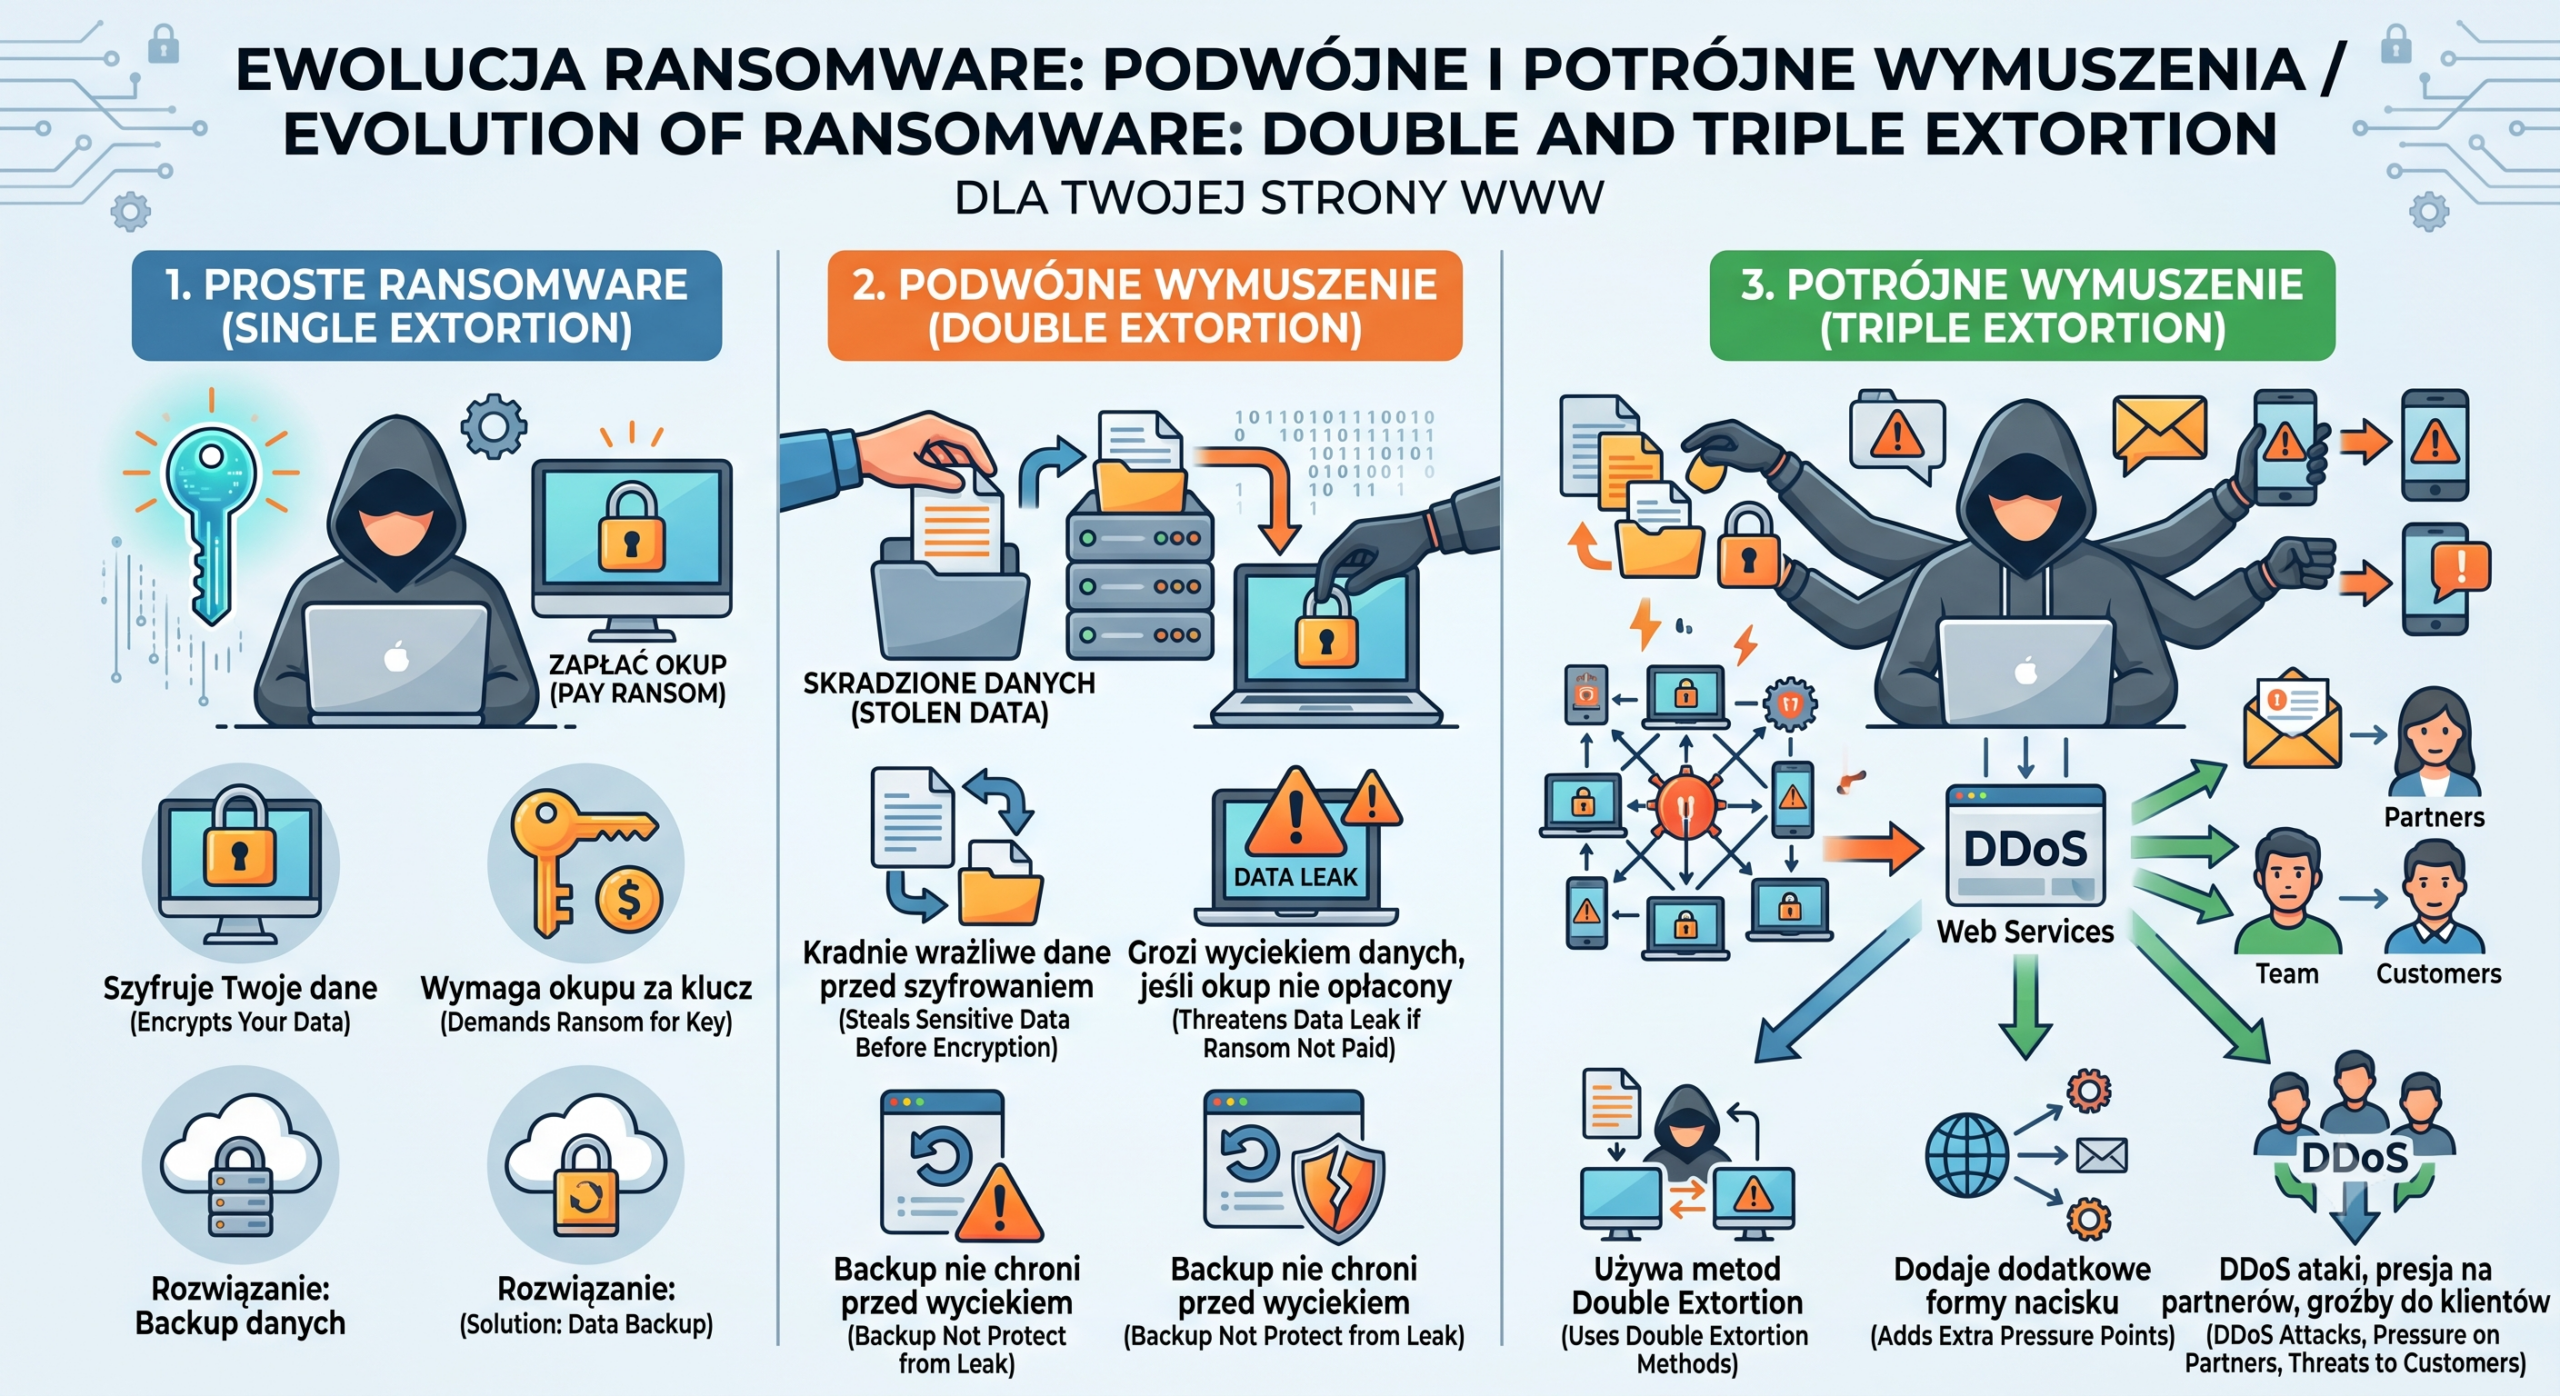
Nowe oblicze Ransomware w 2026 roku. Podwójne i potrójne wymuszenia niszczą firmy Scenariusz, w którym pracownik rano widzi na ekranie czerwoną planszę z informacją o zaszyfrowaniu plików, a firma po prostu przywraca dane z backupu, odszedł w zapomnienie. W 2026 roku grupy ransomware zmieniły model biznesowy. Szyfrowanie to tylko dodatek – dziś liczy się bezwzględny…
-
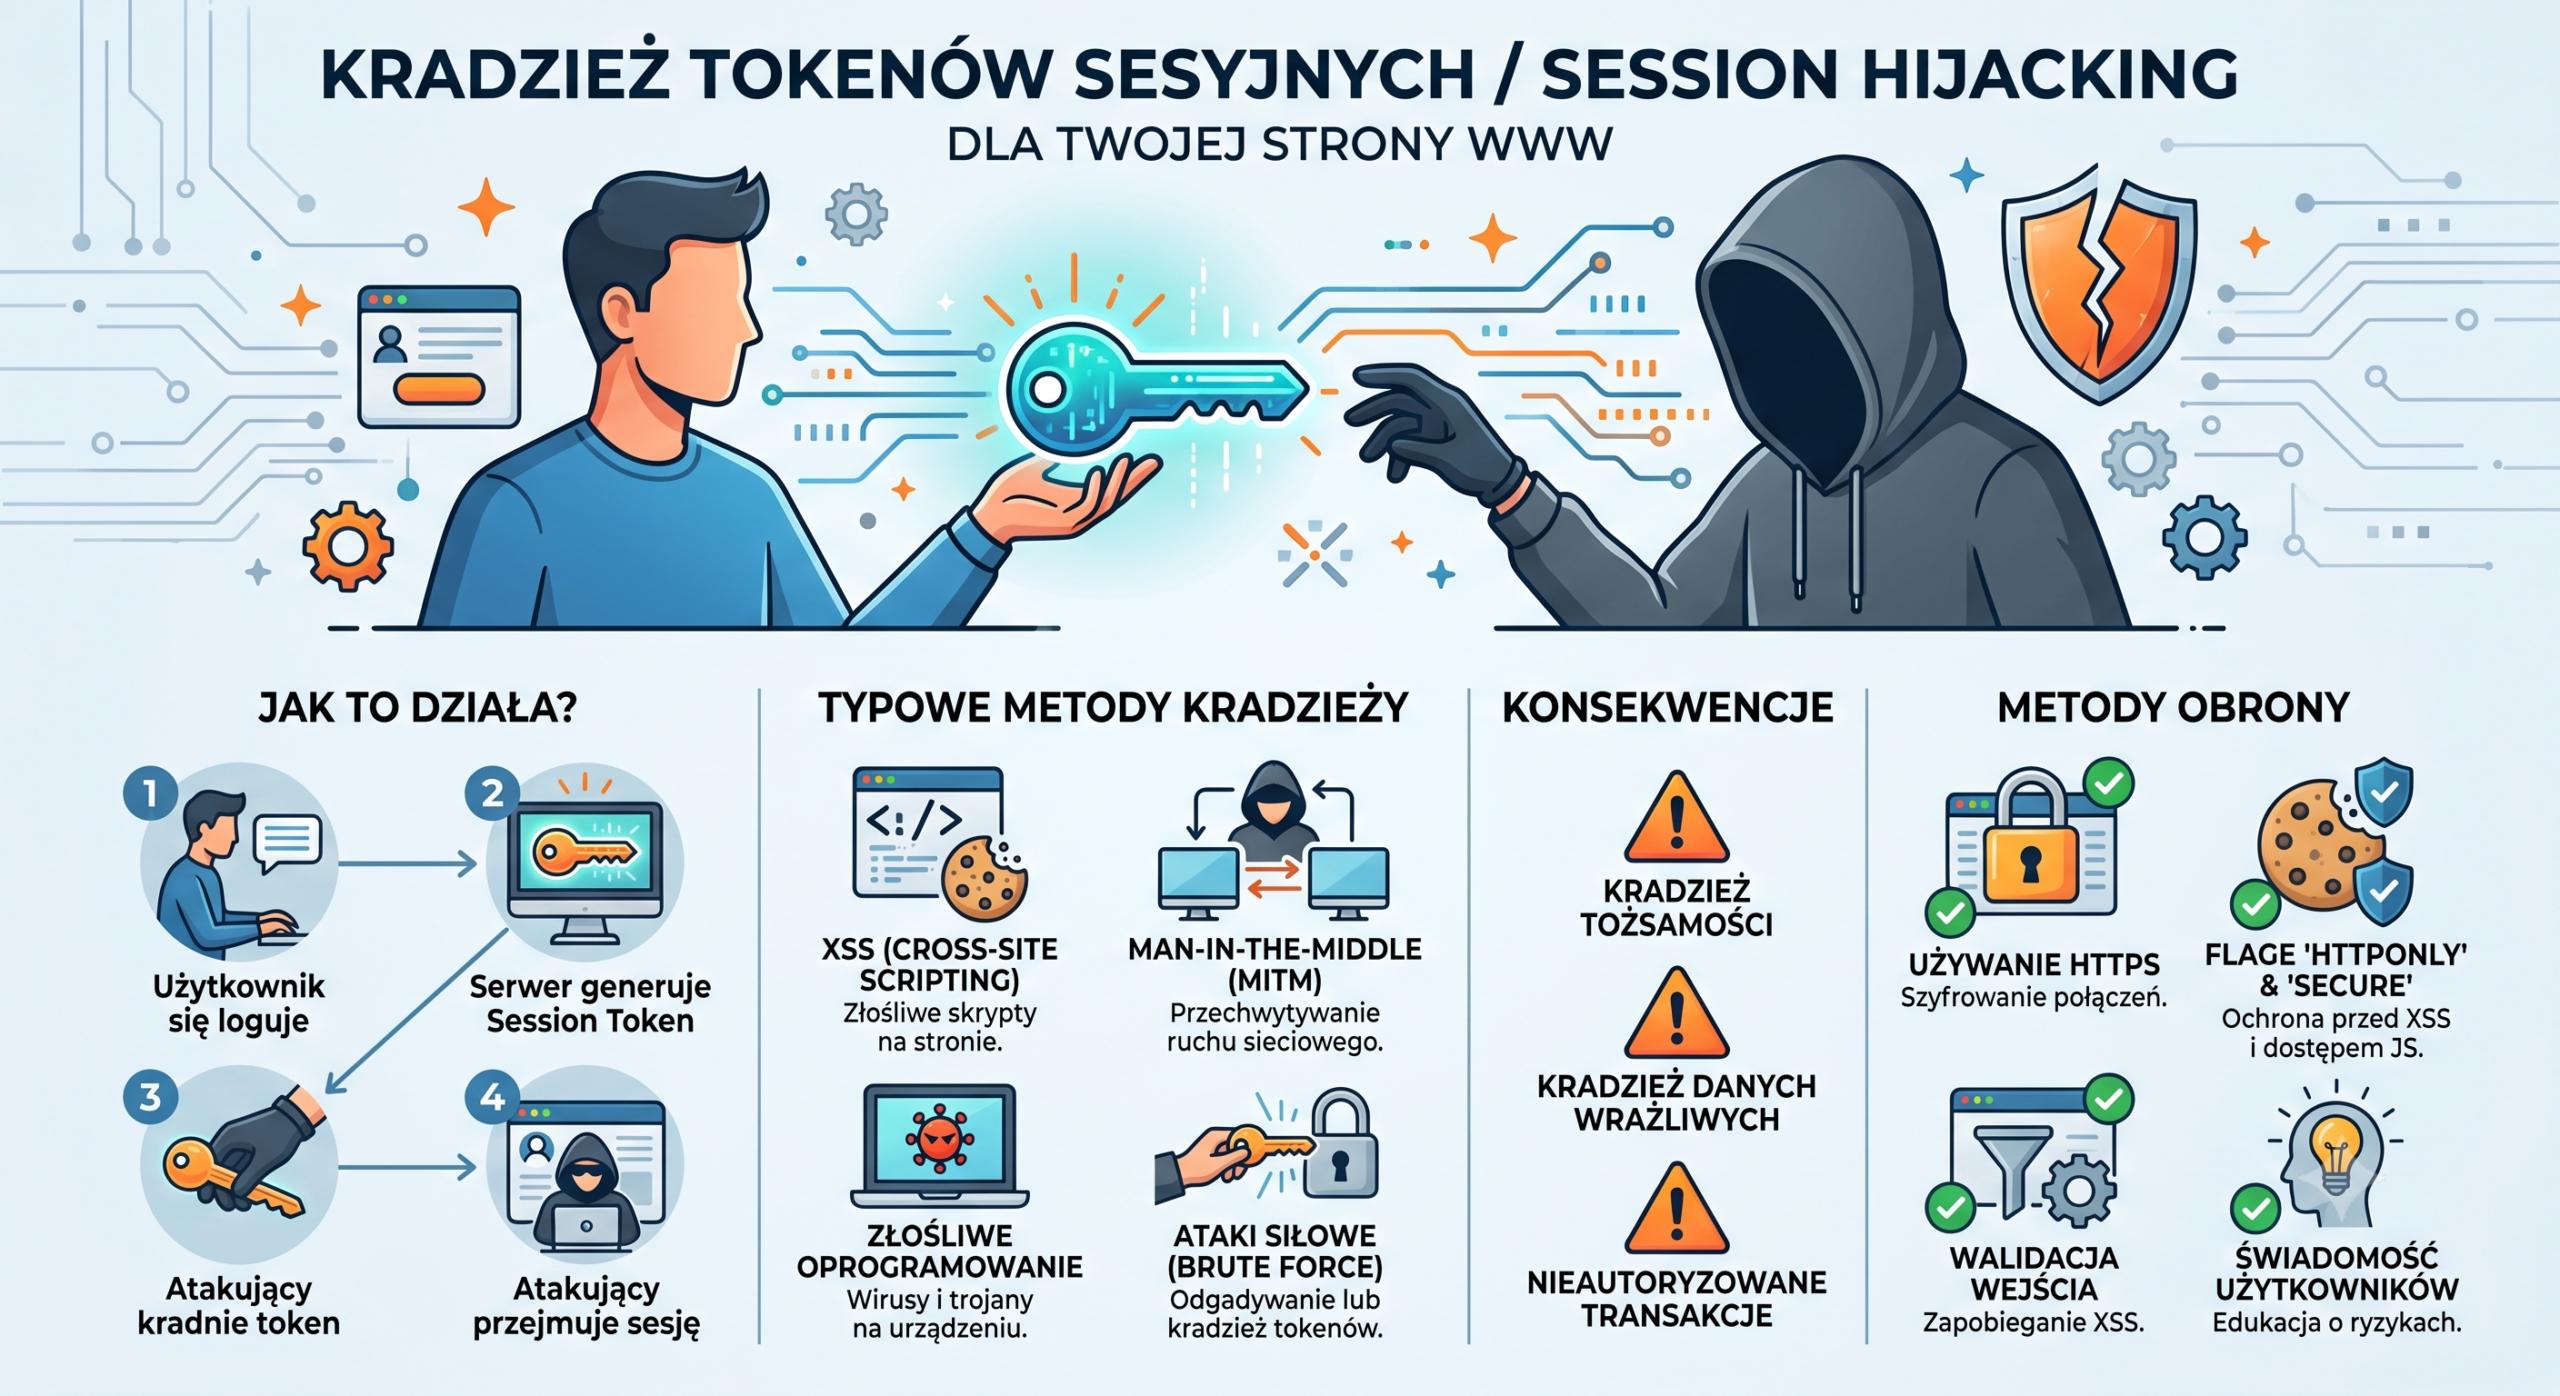
Kradzież tokenów sesyjnych. Dlaczego tradycyjne MFA przestało wystarczać? Przez lata powtarzano, że dwuskładnikowe uwierzytelnianie (MFA) to tarcza, która powstrzyma każdy nieautoryzowany dostęp. Niestety, w 2026 roku cyberprzestępcy znaleźli brutalnie skuteczny sposób na obejście tej bariery. Jest nim kradzież tokenów sesyjnych (Session Hijacking), realizowana za pomocą zaawansowanego złośliwego oprogramowania typu infostealer. Jak działa mechanizm kradzieży sesji? Gdy logujesz…
-
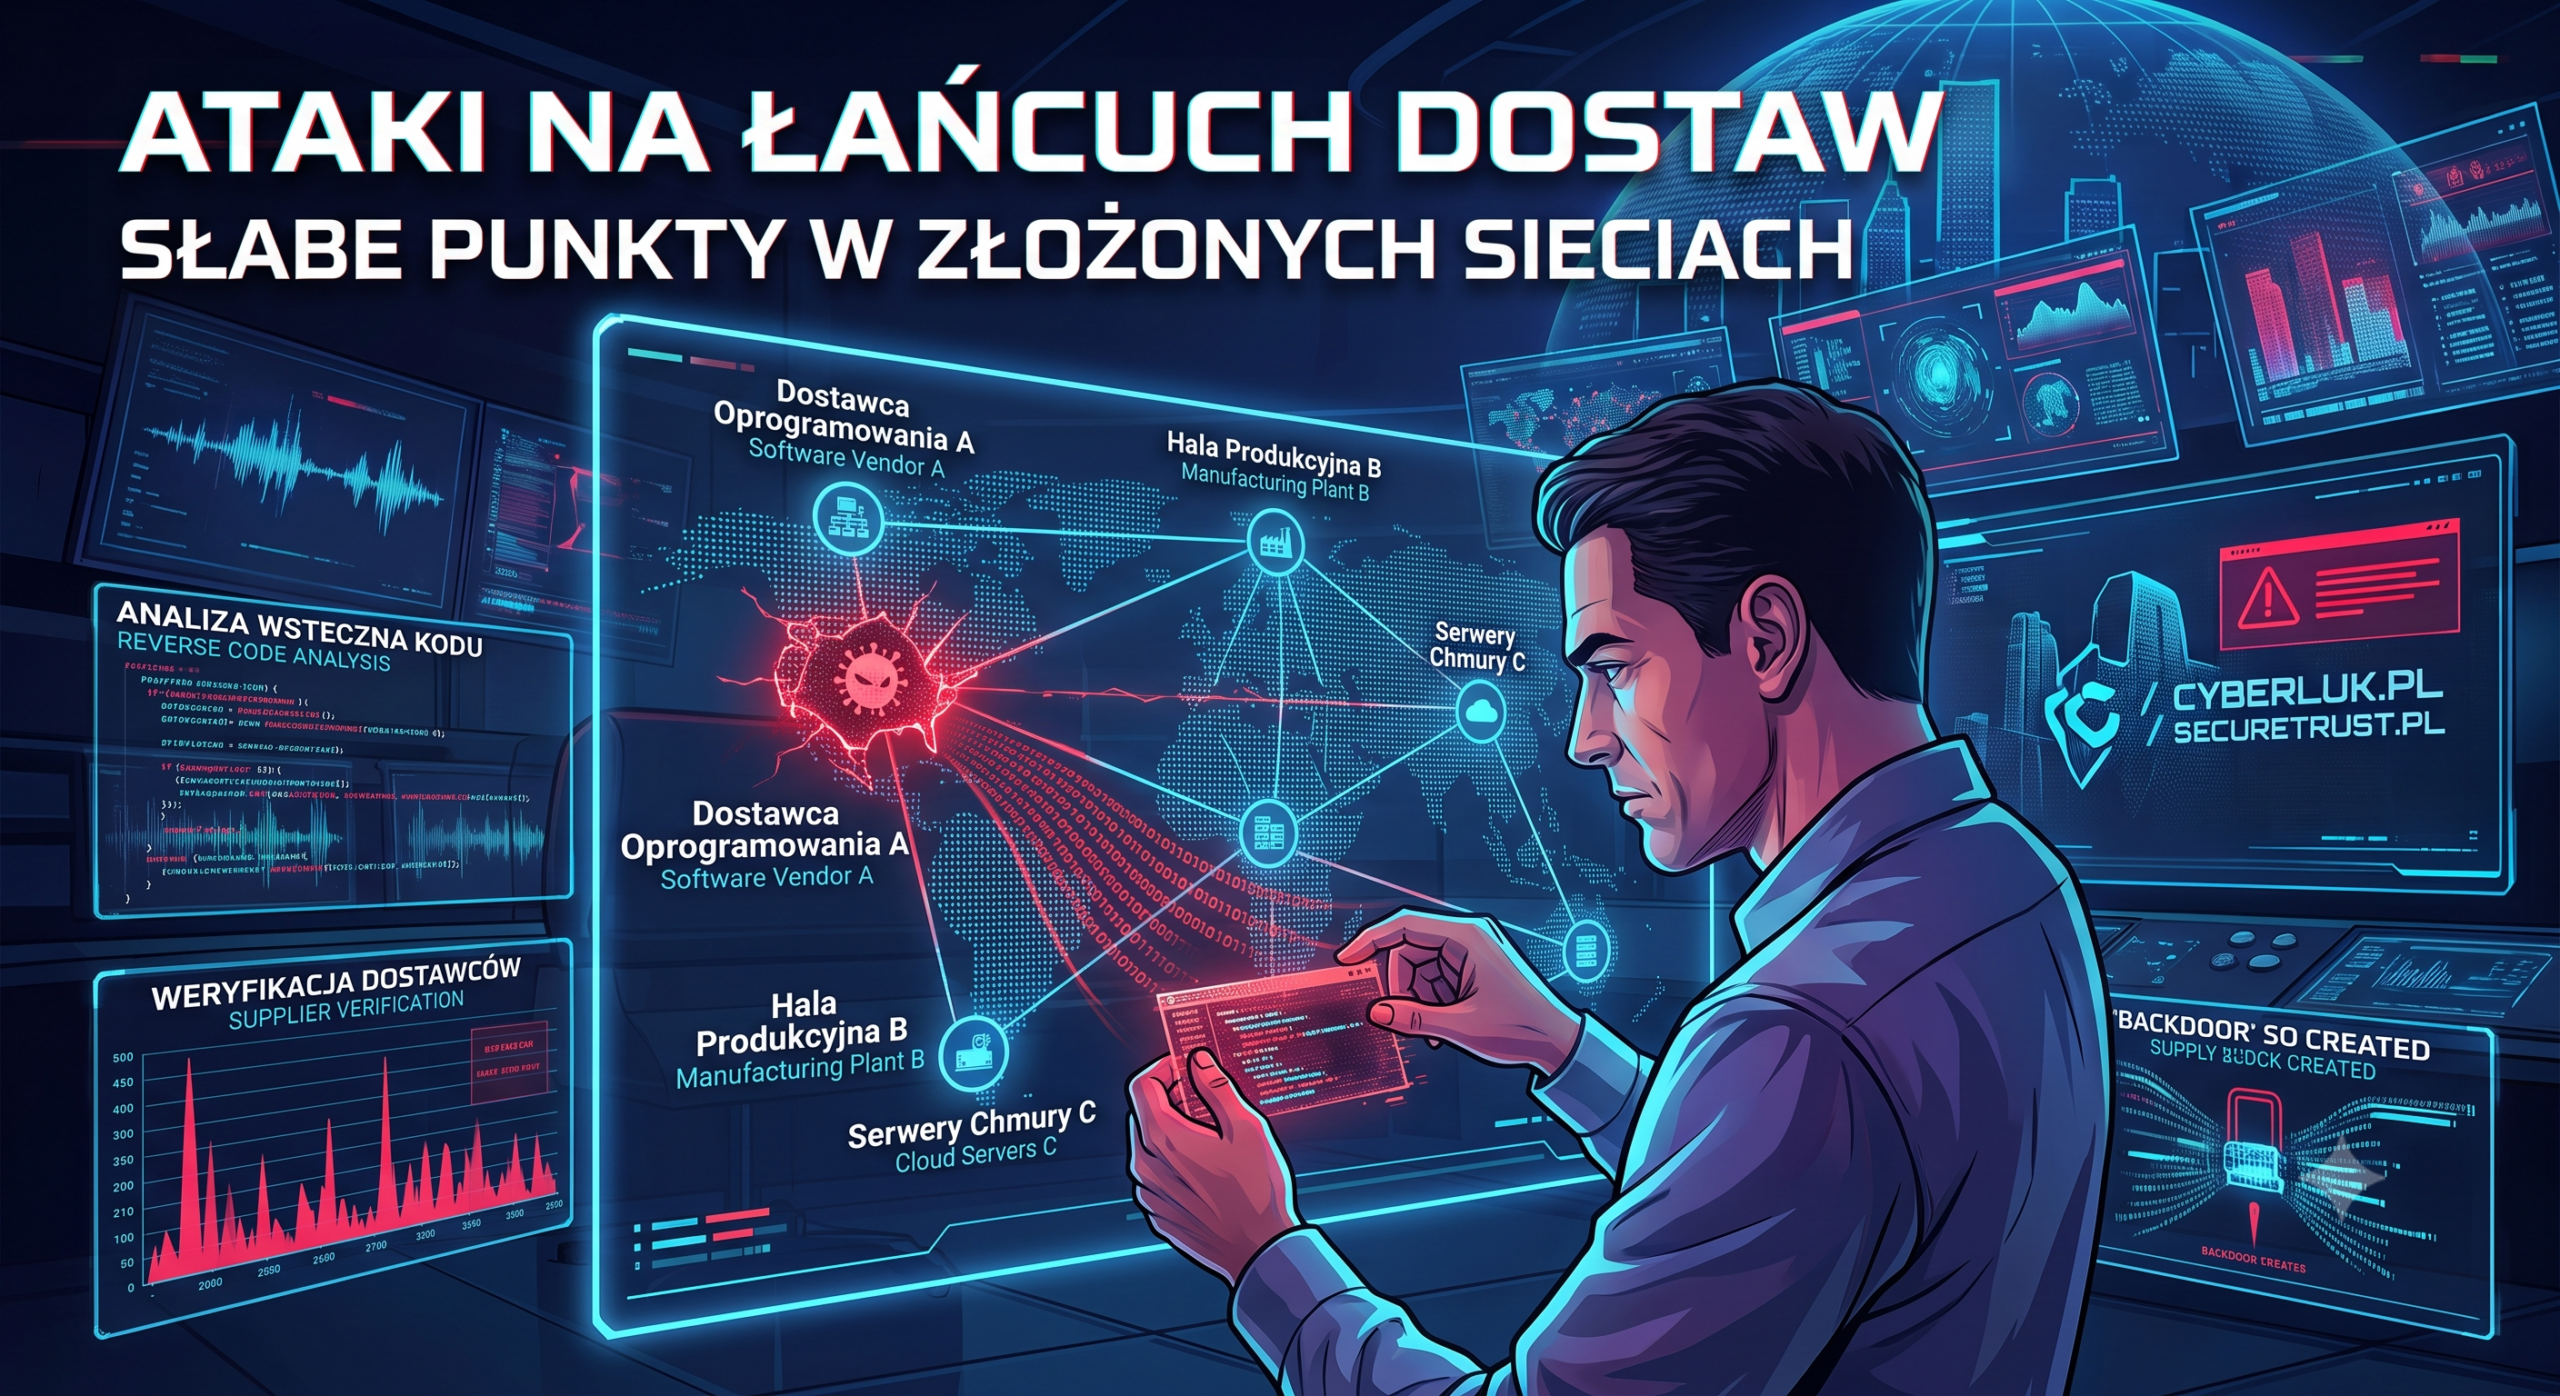
Ataki na łańcuch dostaw. Twoje bezpieczeństwo zależy od Twoich partnerów Możesz wydać miliony na systemy bezpieczeństwa IT, zatrudnić najlepszych pentesterów i posiadać całodobowy SOC. Jednak w 2026 roku hakerzy rzadko forsują frontowe drzwi najlepiej zabezpieczonych organizacji. Szukają bocznego wejścia, którym najczęściej okazują się Twoi podwykonawcy. Witamy w świecie Supply Chain Attacks (ataków na łańcuch dostaw). Gdzie kryje…
-
Deepfake 2.0 w natarciu. Jak hakerzy klonują głos i wideo w atakach na firmy Pamiętasz czasy, gdy fałszywy mail od prezesa charakteryzował się łamaną polszczyzną? Zapomnij o tym. W 2026 roku cyberprzestępcy przenieśli techniki socjotechniczne na poziom filmowy. Zagrożenie określane jako Deepfake 2.0 pozwala na generowanie syntetycznego obrazu i dźwięku w czasie rzeczywistym, co rewolucjonizuje ataki typu…
-
Złośliwe oprogramowanie sterowane przez sztuczną inteligencję potrafi modyfikować się w locie. Dowiedz się, czym jest Agentic AI i jak chronić firmę. Autonomiczne boty bojowe i Agentic AI. Nowa era złośliwego oprogramowania Tradycyjne wirusy i trojany potrzebowały człowieka – programisty, który sterował atakiem, analizował kod i ręcznie wydawał polecenia z serwera C2 (Command & Control). W…
-
Fałszywa wiadomość nie zawsze wygląda podejrzanie. Czasem jest poprawna językowo, używa prawdziwego logo i trafia do nas dokładnie wtedy, gdy czekamy na paczkę lub fakturę. Jak rozpoznać phishing, zanim będzie za późno? Wiadomość wygląda znajomo. Kurier informuje o dopłacie do paczki, bank ostrzega przed blokadą konta, a przełożony prosi o pilny przelew. Kwota jest niewielka,…