
Autor: Łukasz
-
Dwaj członkowie kolektywu Scattered Spider zostali skazani na pięć i pół roku więzienia za atak na Transport for London. W jego następstwie przestało działać 148 systemów, a tysiące pracowników musiały osobiście zmieniać hasła. Sprawa pokazuje, dlaczego firmowy helpdesk, procedury odzyskiwania kont i uwierzytelnianie MFA muszą być traktowane jak elementy infrastruktury bezpieczeństwa. Zapadł wyrok w największej…
-
Coca-Cola potwierdziła nieautoryzowany dostęp do systemów Fairlife, w tym rozwiązań związanych z produkcją. W następstwie ataku ransomware amerykańskie zakłady spółki zostały czasowo zatrzymane. Jakość produktów nie została naruszona, ale incydent pokazuje, że ransomware może przerwać fizyczną produkcję nawet bez potwierdzonego włamania do sterowników przemysłowych. Co wydarzyło się w Fairlife? 16 lipca 2026 roku The Coca-Cola…
-
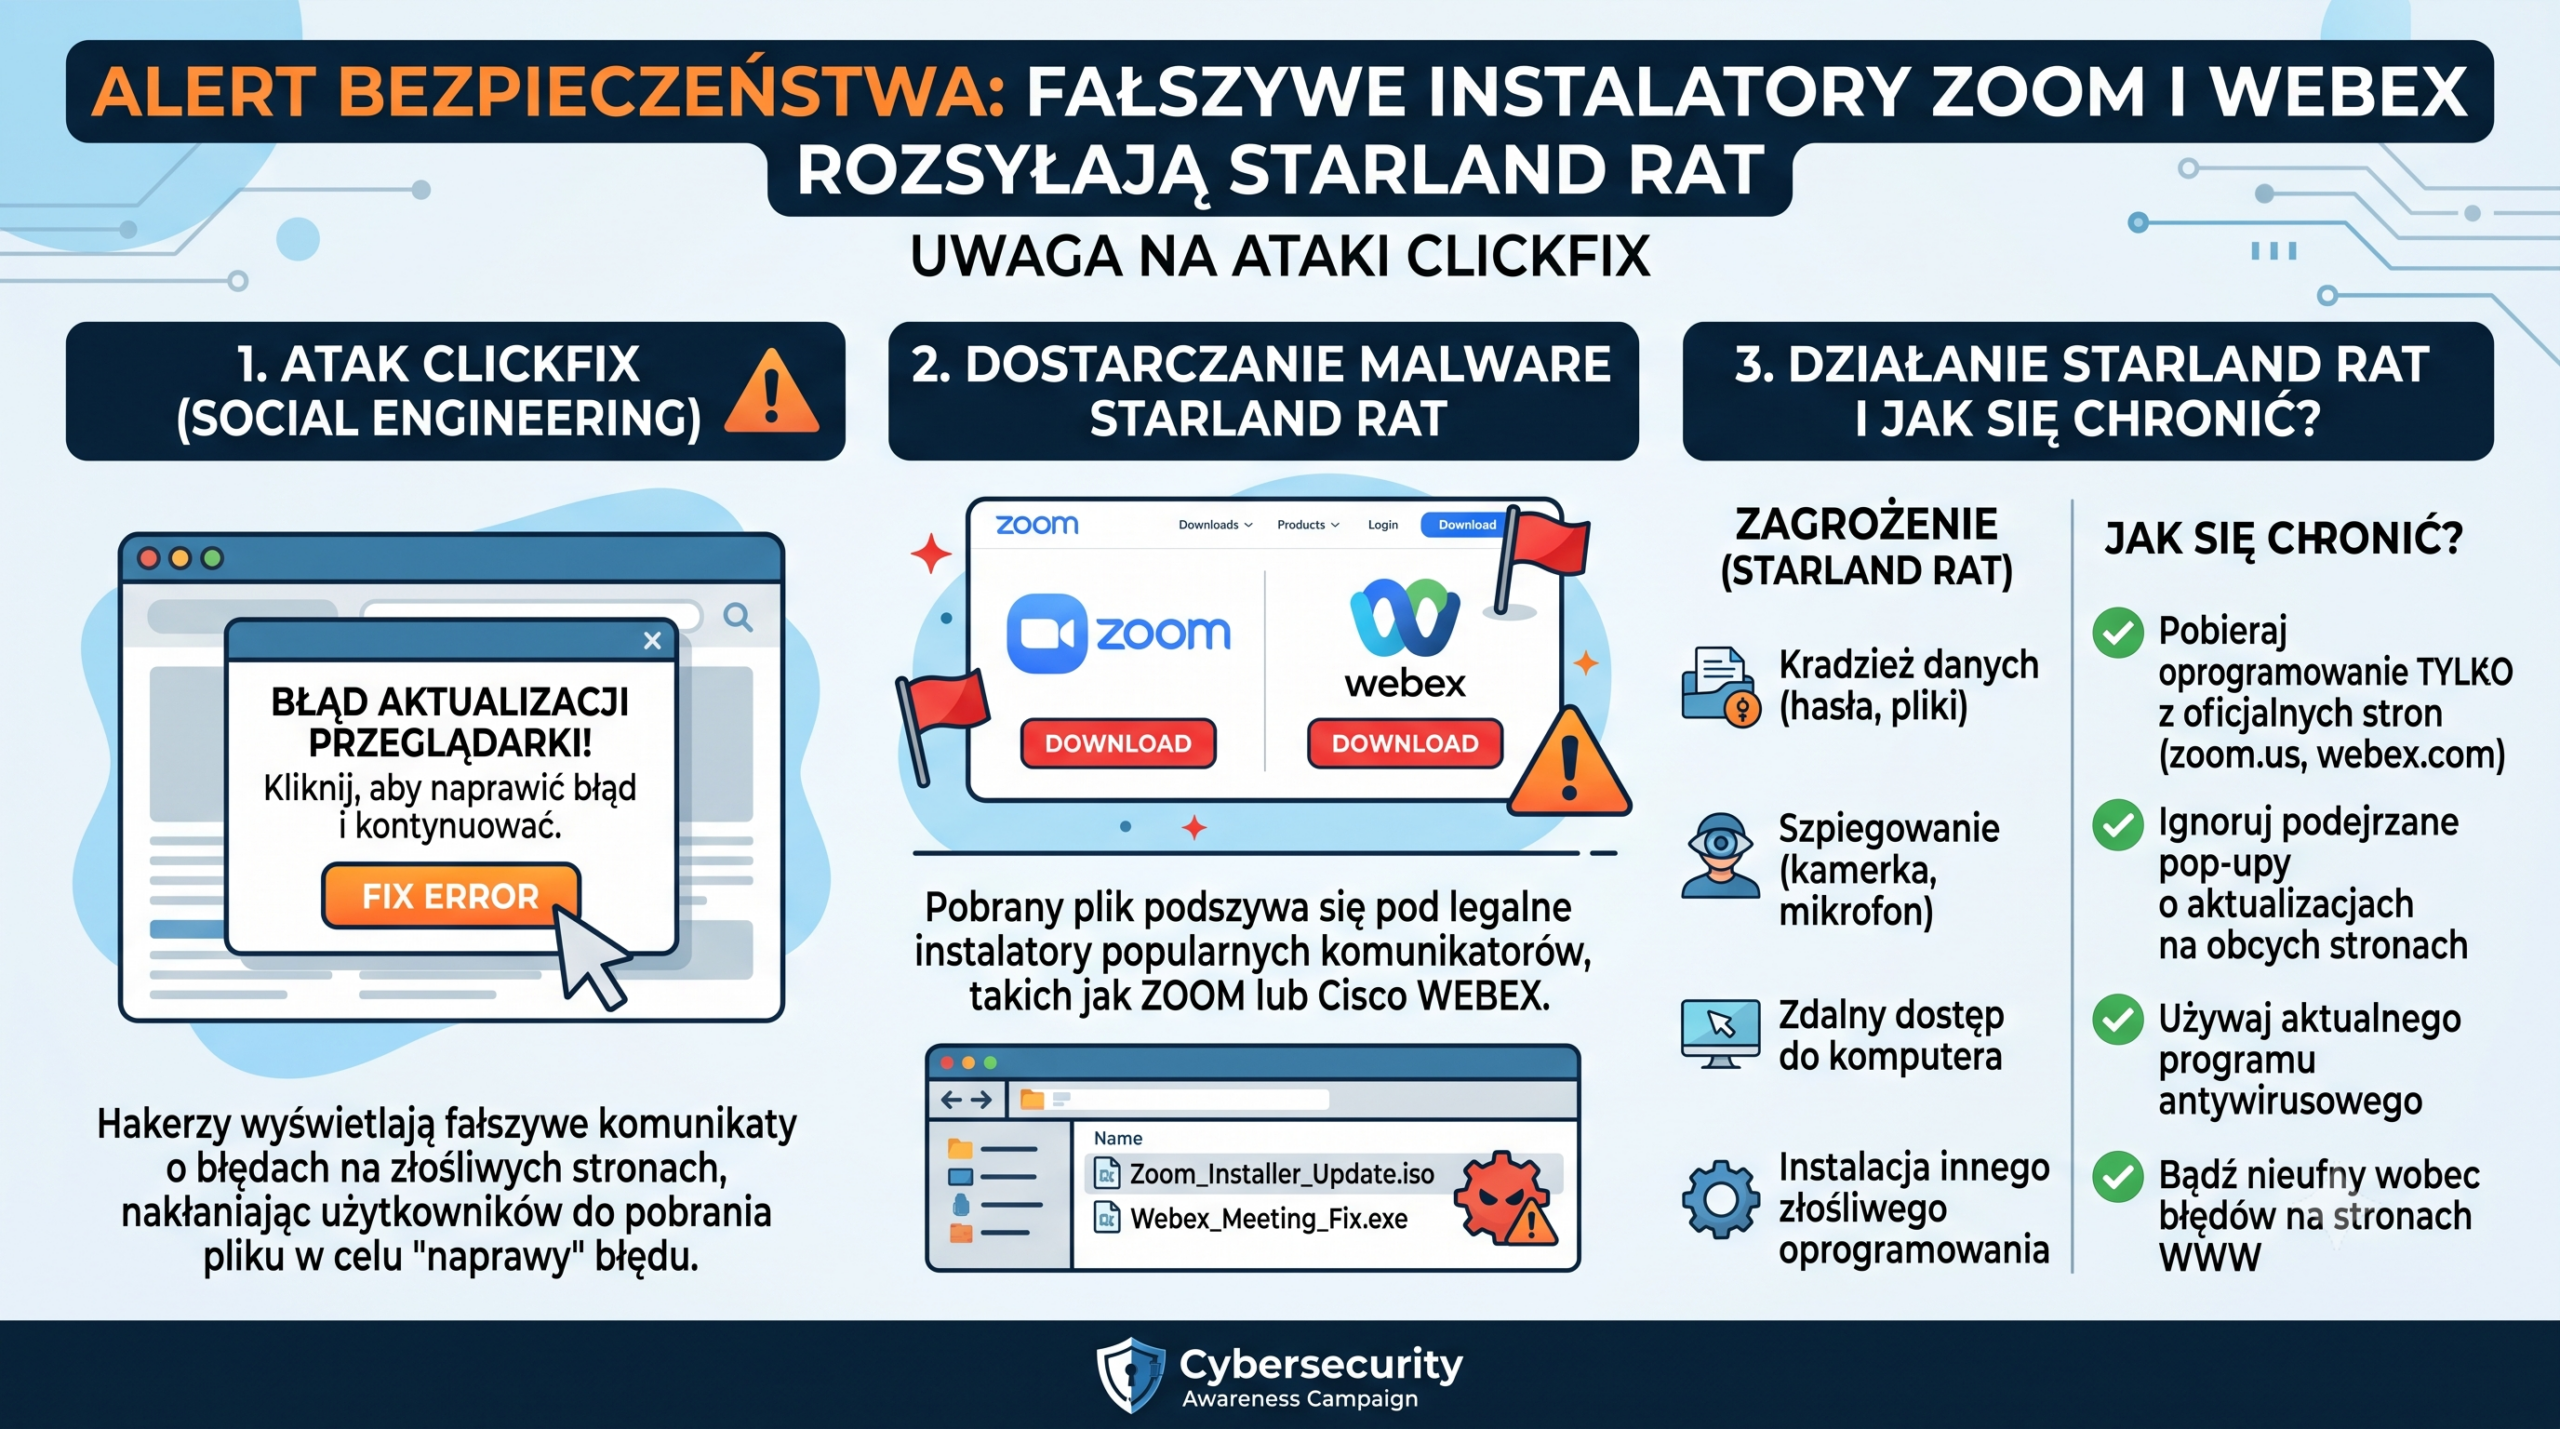
Cisco Talos ujawnił kampanię rosyjskojęzycznej grupy UAT-11795. Napastnicy wykorzystują spreparowane instalatory popularnych programów oraz fałszywe komunikaty nakłaniające użytkownika do uruchomienia polecenia w Windows. Po infekcji malware może kraść hasła, dane przeglądarek i informacje o portfelach kryptowalutowych, wykonywać zdalne polecenia oraz instalować kolejne zagrożenia. Popularny program może stać się przynętą 16 lipca 2026 roku Cisco Talos…
-
Lead: Microsoft opublikował lipcowy pakiet poprawek bezpieczeństwa. Najwyższy priorytet powinny otrzymać dwie podatności wykorzystywane już w rzeczywistych atakach: CVE-2026-56155 w Active Directory Federation Services oraz CVE-2026-56164 w lokalnych instalacjach SharePoint Server. Dwie luki nie mogą czekać na zwykłe okno serwisowe 14 lipca 2026 roku Microsoft udostępnił duży pakiet aktualizacji dla systemów Windows, Office, SharePoint, AD…
-
Grupa World Leaks opublikowała tysiące dokumentów, które mają być związane z rozbudową największej elektrowni jądrowej w Indiach. Operator obiektu zapewnia, że systemy odpowiedzialne za bezpieczeństwo jądrowe nie zostały naruszone. Incydent pokazuje jednak, że dane wykonawcy lub dostawcy mogą ujawnić ważne informacje o infrastrukturze krytycznej. Co wydarzyło się w Kudankulam? 15 lipca 2026 roku Reuters poinformował…
-
Lead: Agencje bezpieczeństwa z kilkunastu państw, w tym polska Służba Kontrwywiadu Wojskowego, ostrzegają przed wieloletnią kampanią rosyjskiej FSB. Napastnicy wyszukują przestarzałe i niewłaściwie skonfigurowane routery, wykradają ich konfiguracje oraz wykorzystują przejęte urządzenia do dalszych działań szpiegowskich. Router może stać się wejściem do całej organizacji Routery i przełączniki sieciowe często działają przez wiele lat bez większych…
-
Lead: CERT Polska i producent SonicWall ostrzegają przed dwiema podatnościami w urządzeniach z serii SMA1000. Jedna z nich otrzymała maksymalną ocenę CVSS 10.0. Luki są już wykorzystywane w rzeczywistych atakach, dlatego samo zaplanowanie późniejszej aktualizacji może być niewystarczające. Jakich urządzeń dotyczy ostrzeżenie? SonicWall SMA1000 to rozwiązania zapewniające bezpieczny zdalny dostęp do zasobów organizacji. Urządzenia tego…
-
Fałszywe zapytania ofertowe atakują polskie firmy. W załącznikach ukrywa się Remcos Lead: CERT Polska ostrzega przed nową kampanią wymierzoną w małe i średnie przedsiębiorstwa. Cyberprzestępcy podszywają się pod potencjalnych klientów, przesyłając rzekome zamówienia i zapytania ofertowe. Otwarcie załącznika może doprowadzić do instalacji programu Remcos i przejęcia komputera. Cyberprzestępcy wykorzystują naturalną reakcję przedsiębiorcy Wiadomość od nowego…
-
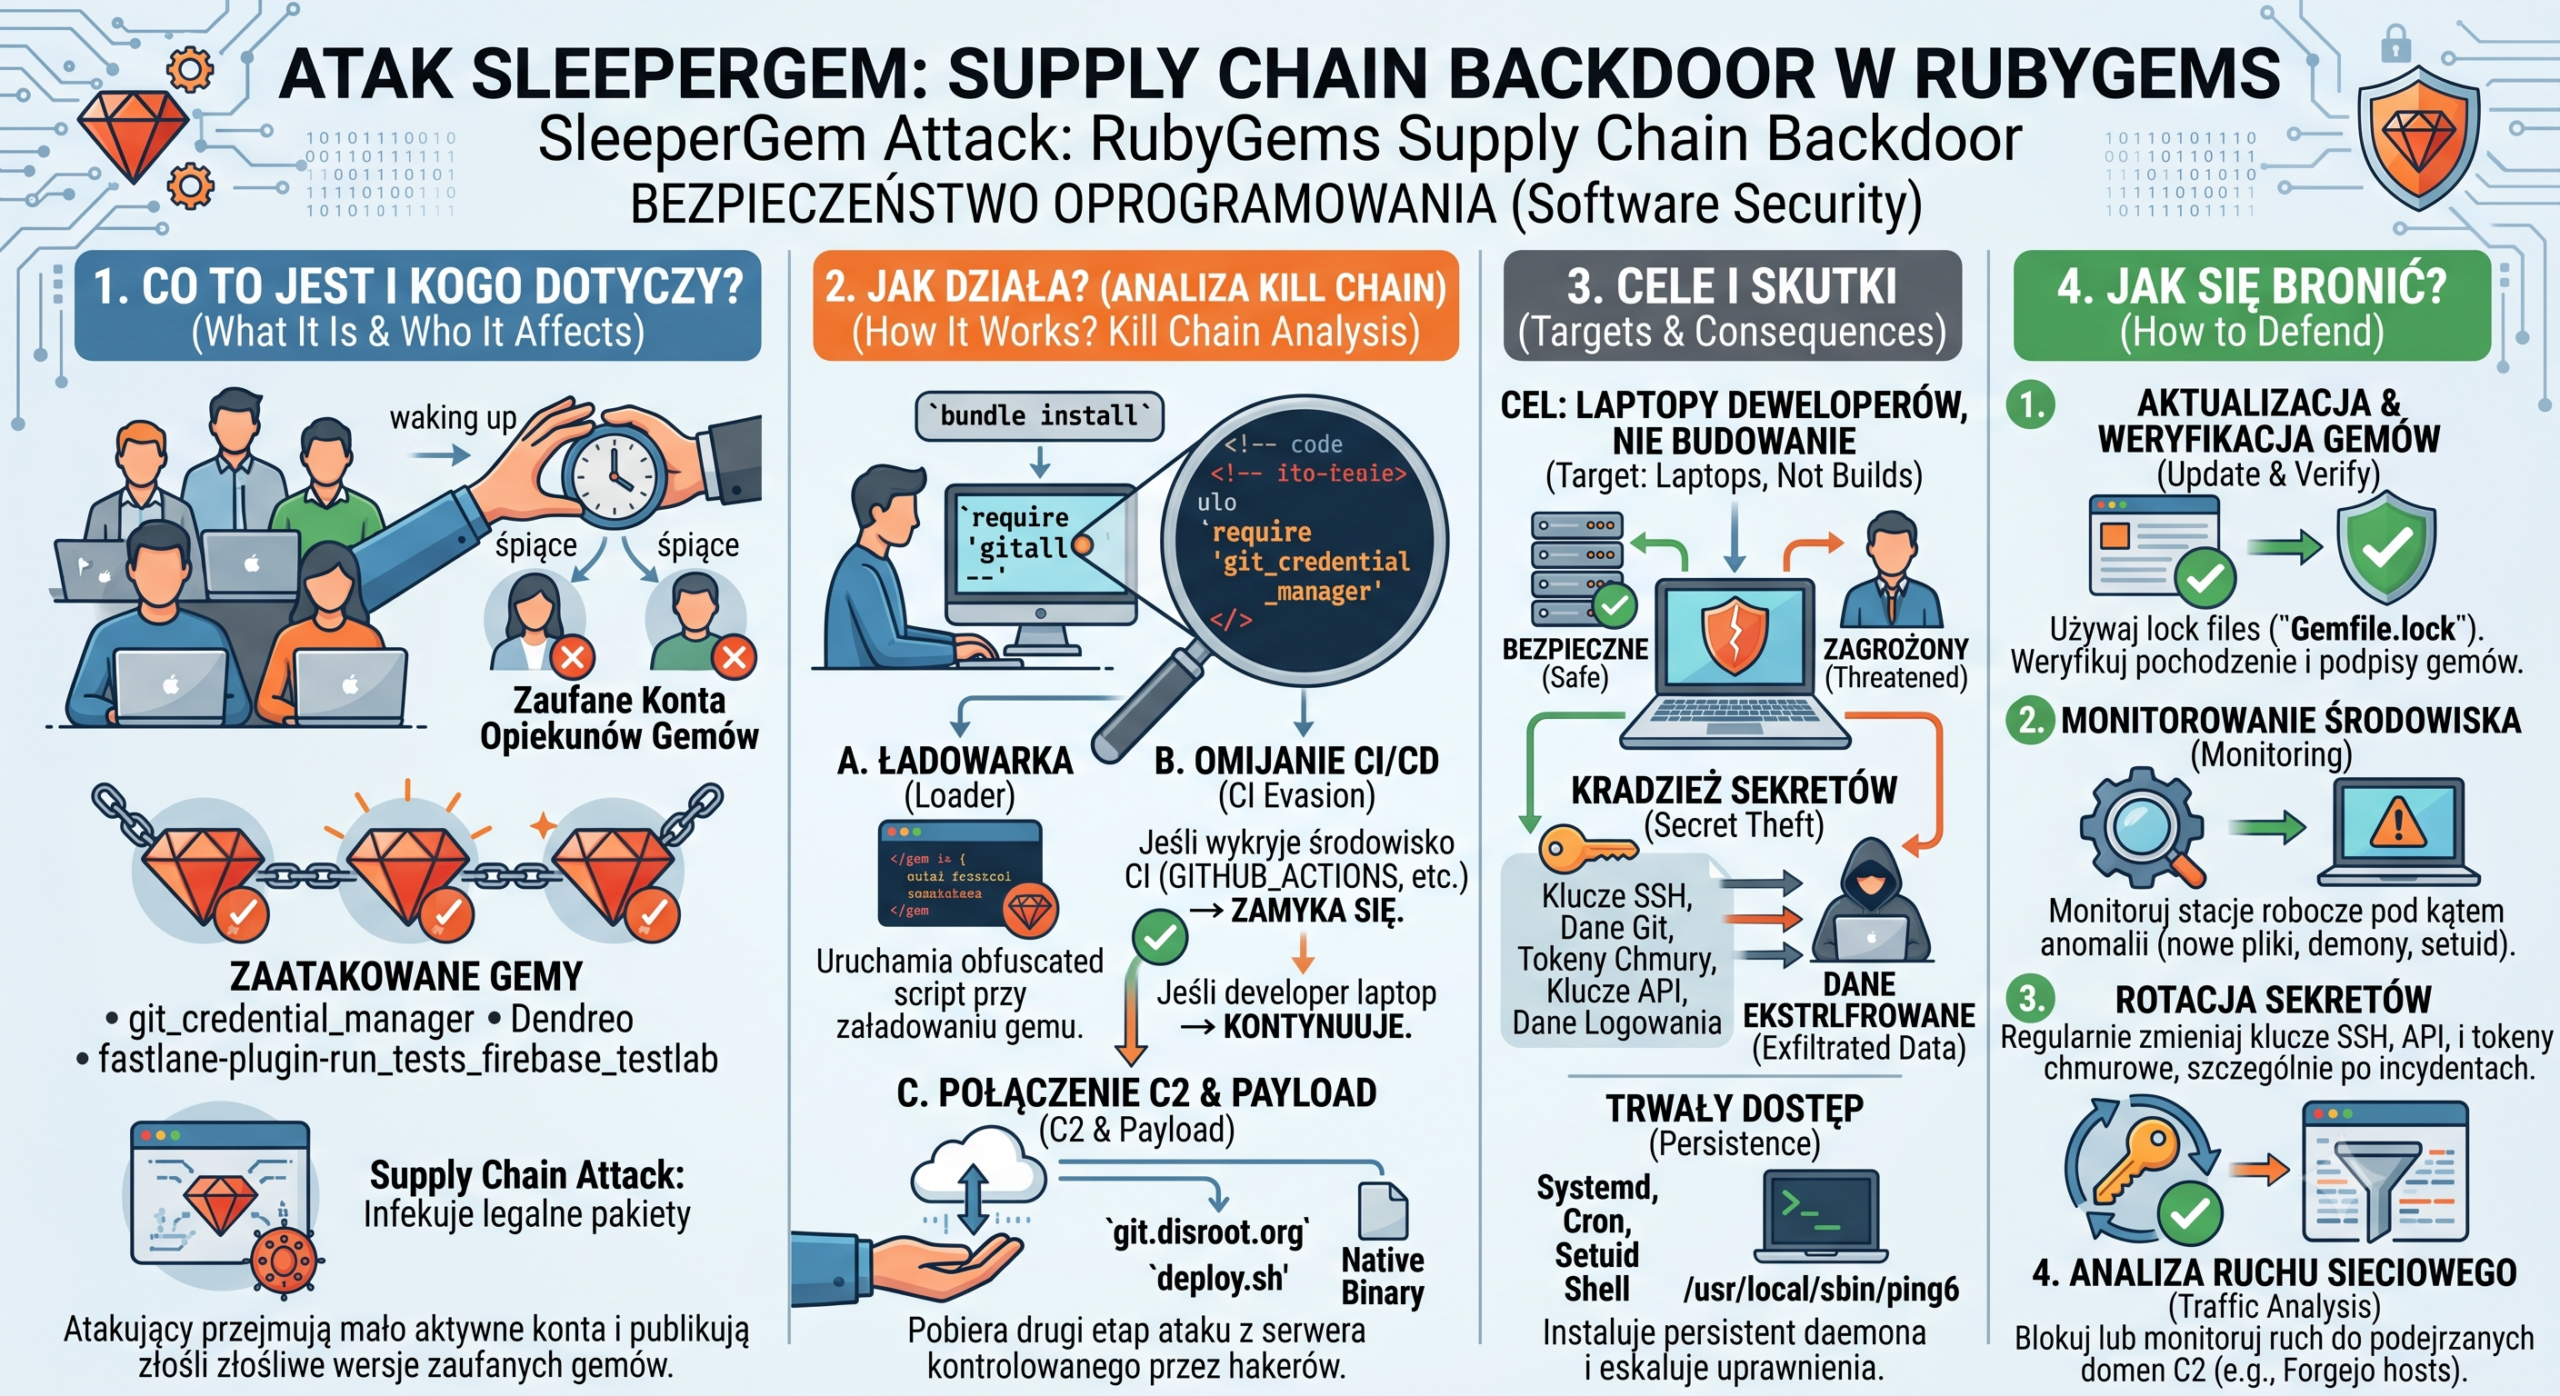
Badacze wykryli skoordynowany atak na łańcuch dostaw oprogramowania Ruby. Złośliwe wersje trzech pakietów pobierają dodatkowy kod, instalują backdoor i próbują uzyskać uprawnienia administratora. Malware celowo ukrywa się przed popularnymi systemami CI/CD, ponieważ jego głównym celem są komputery programistów zawierające klucze SSH, tokeny i dane dostępowe do chmury. Czym jest kampania SleeperGem? Między 18 a 19…
-
Zostałeś zhakowany? Co robić w przypadku ataku ransomware lub wycieku danych? Instrukcja pierwszego reagowania na incydent bezpieczeństwa (Incident Response). Atak hackerski to sytuacja wysoce stresująca. Od tego, jak firma zareaguje w pierwszych minutach i godzinach, zależy skala poniesionych strat. Każda organizacja powinna mieć przygotowany plan reagowania na incydenty (Incident Response Plan). Krok 1: Izolacja i…