
BAZA WIEDZY CYBERTRUSTEDU
Artykuły o cyberbezpieczeństwie
Aktualności o zagrożeniach oraz praktyczne poradniki dla firm i użytkowników. Wybierz kategorię albo przeglądaj wszystkie materiały od najnowszych.
Najnowsze publikacje
-
Podstawowe zasady tworzenia silnych haseł firmowych
Jak stworzyć silne hasło, którego hakerzy nie złamią? Poznaj najlepsze praktyki cyberbezpieczeństwa dla firm: menedżery haseł, passphrases i MFA. Słabe hasła to…
-
Phishing – jak rozpoznać fałszywą wiadomość w skrzynce e-mail?
Dowiedz się, czym jest phishing i jak skutecznie rozpoznawać fałszywe e-maile. Poznaj najważniejsze czerwone flagi i chroń swoje dane przed cyberprzestępcami. Phishing…
-
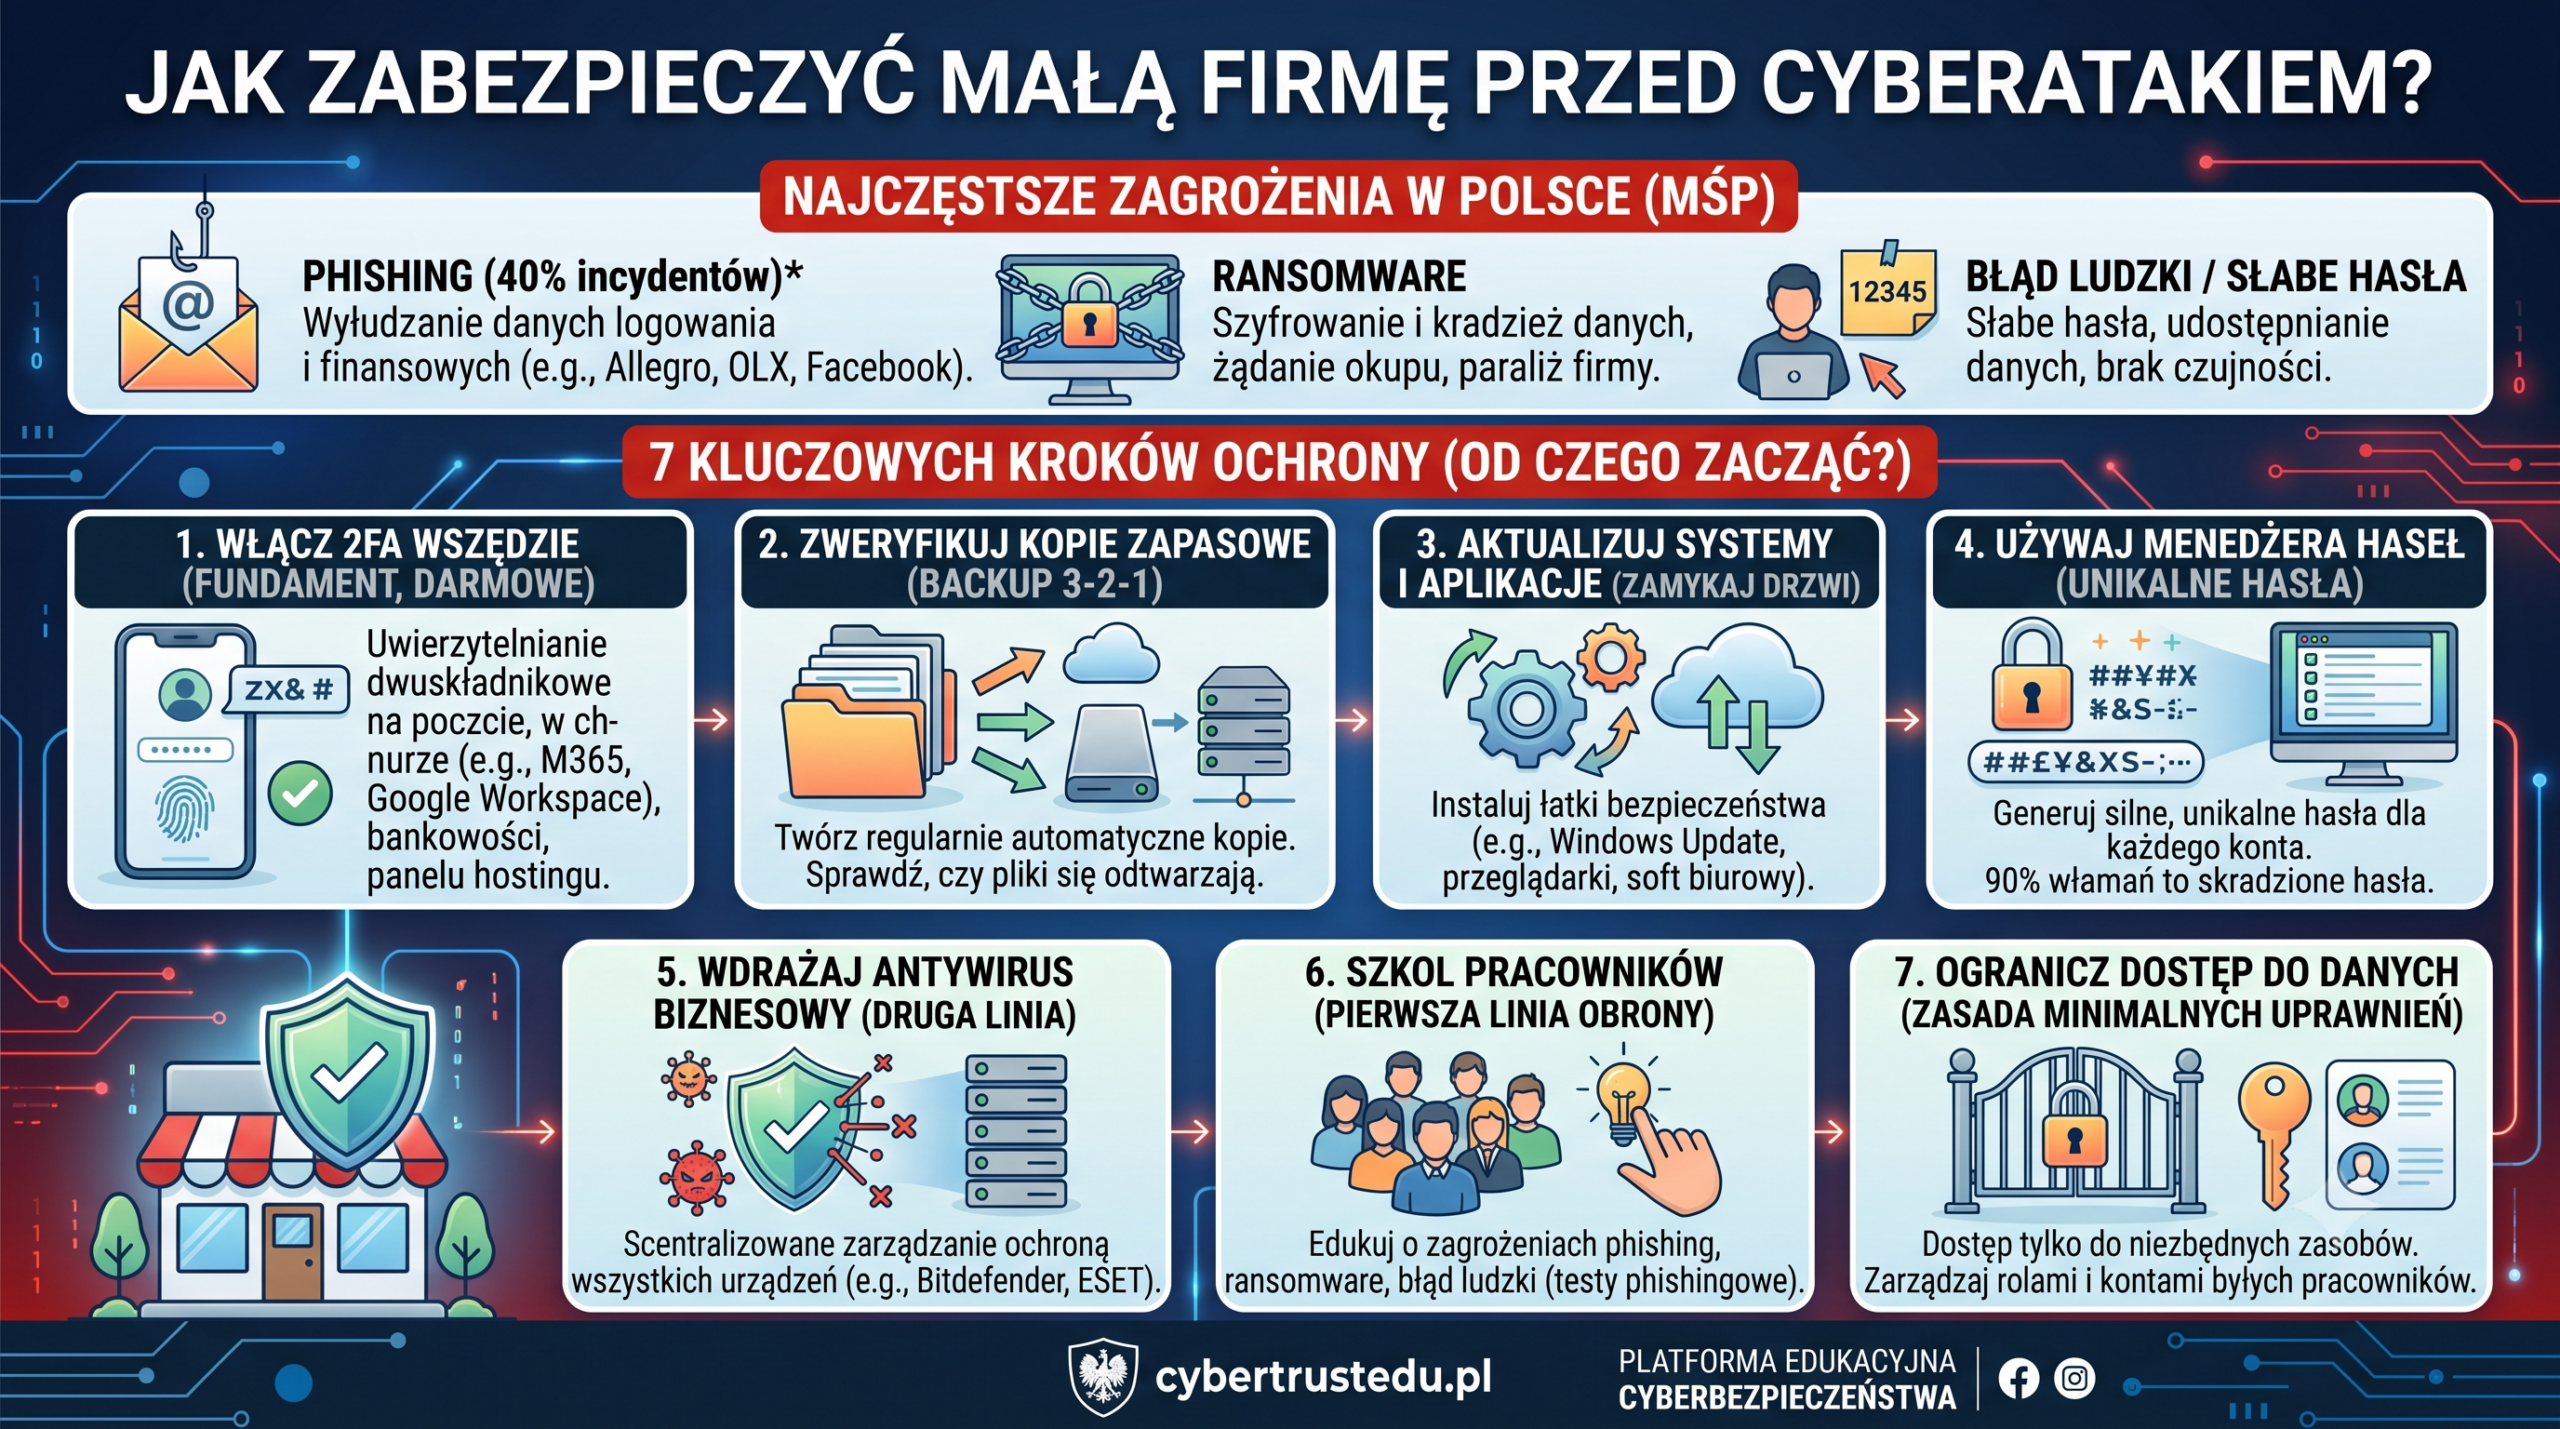
Jak zabezpieczyć małą firmę przed cyberatakiem?
Mała firma nie potrzebuje od razu rozbudowanego centrum operacji bezpieczeństwa. Potrzebuje wiedzieć, jakie dane posiada, kto ma do nich dostęp i jak…
-
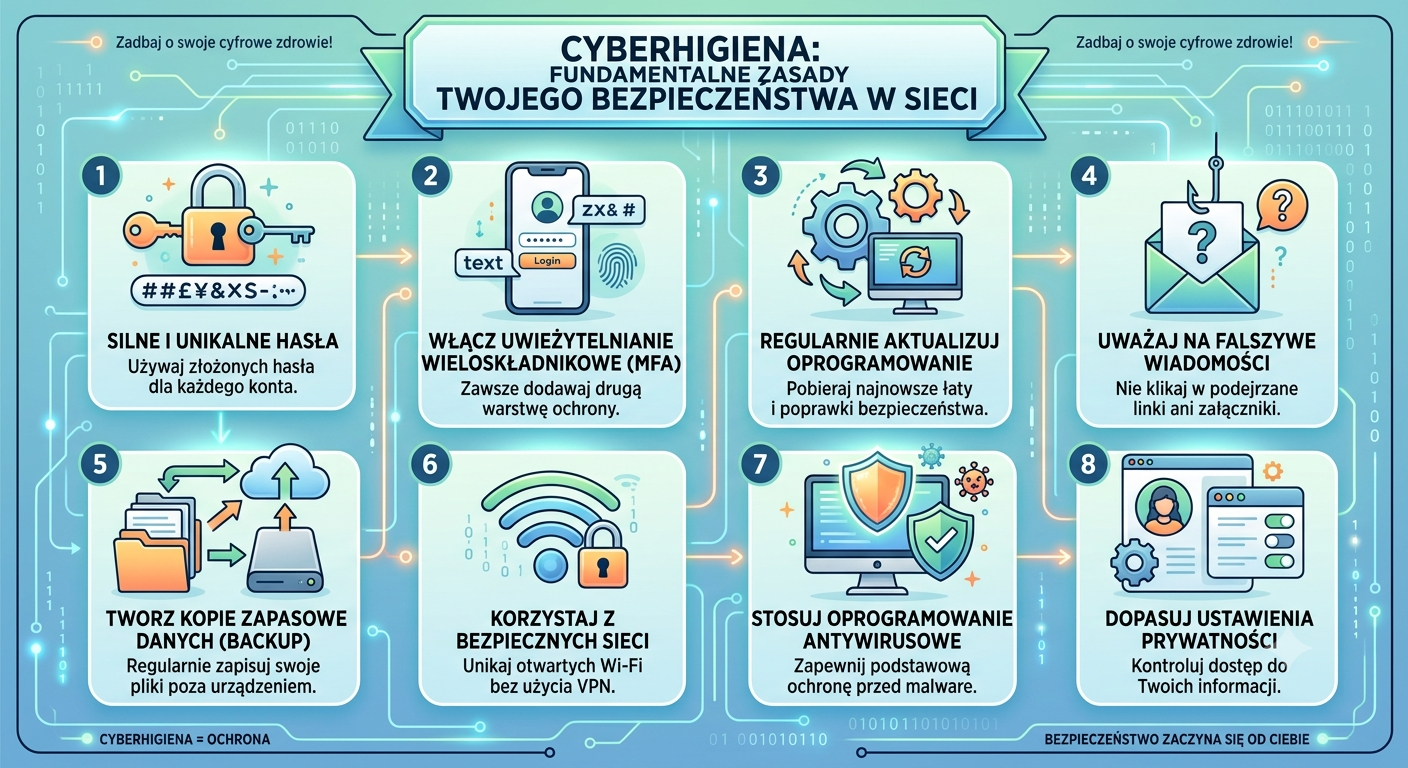
10 zasad cyberhigieny, które zwiększą Twoje bezpieczeństwo
Cyberhigiena – małe nawyki, duża różnica Myjemy ręce nie dlatego, że widzimy wszystkie zagrożenia, ale dlatego, że wiemy, jak łatwo ograniczyć ryzyko.…
-
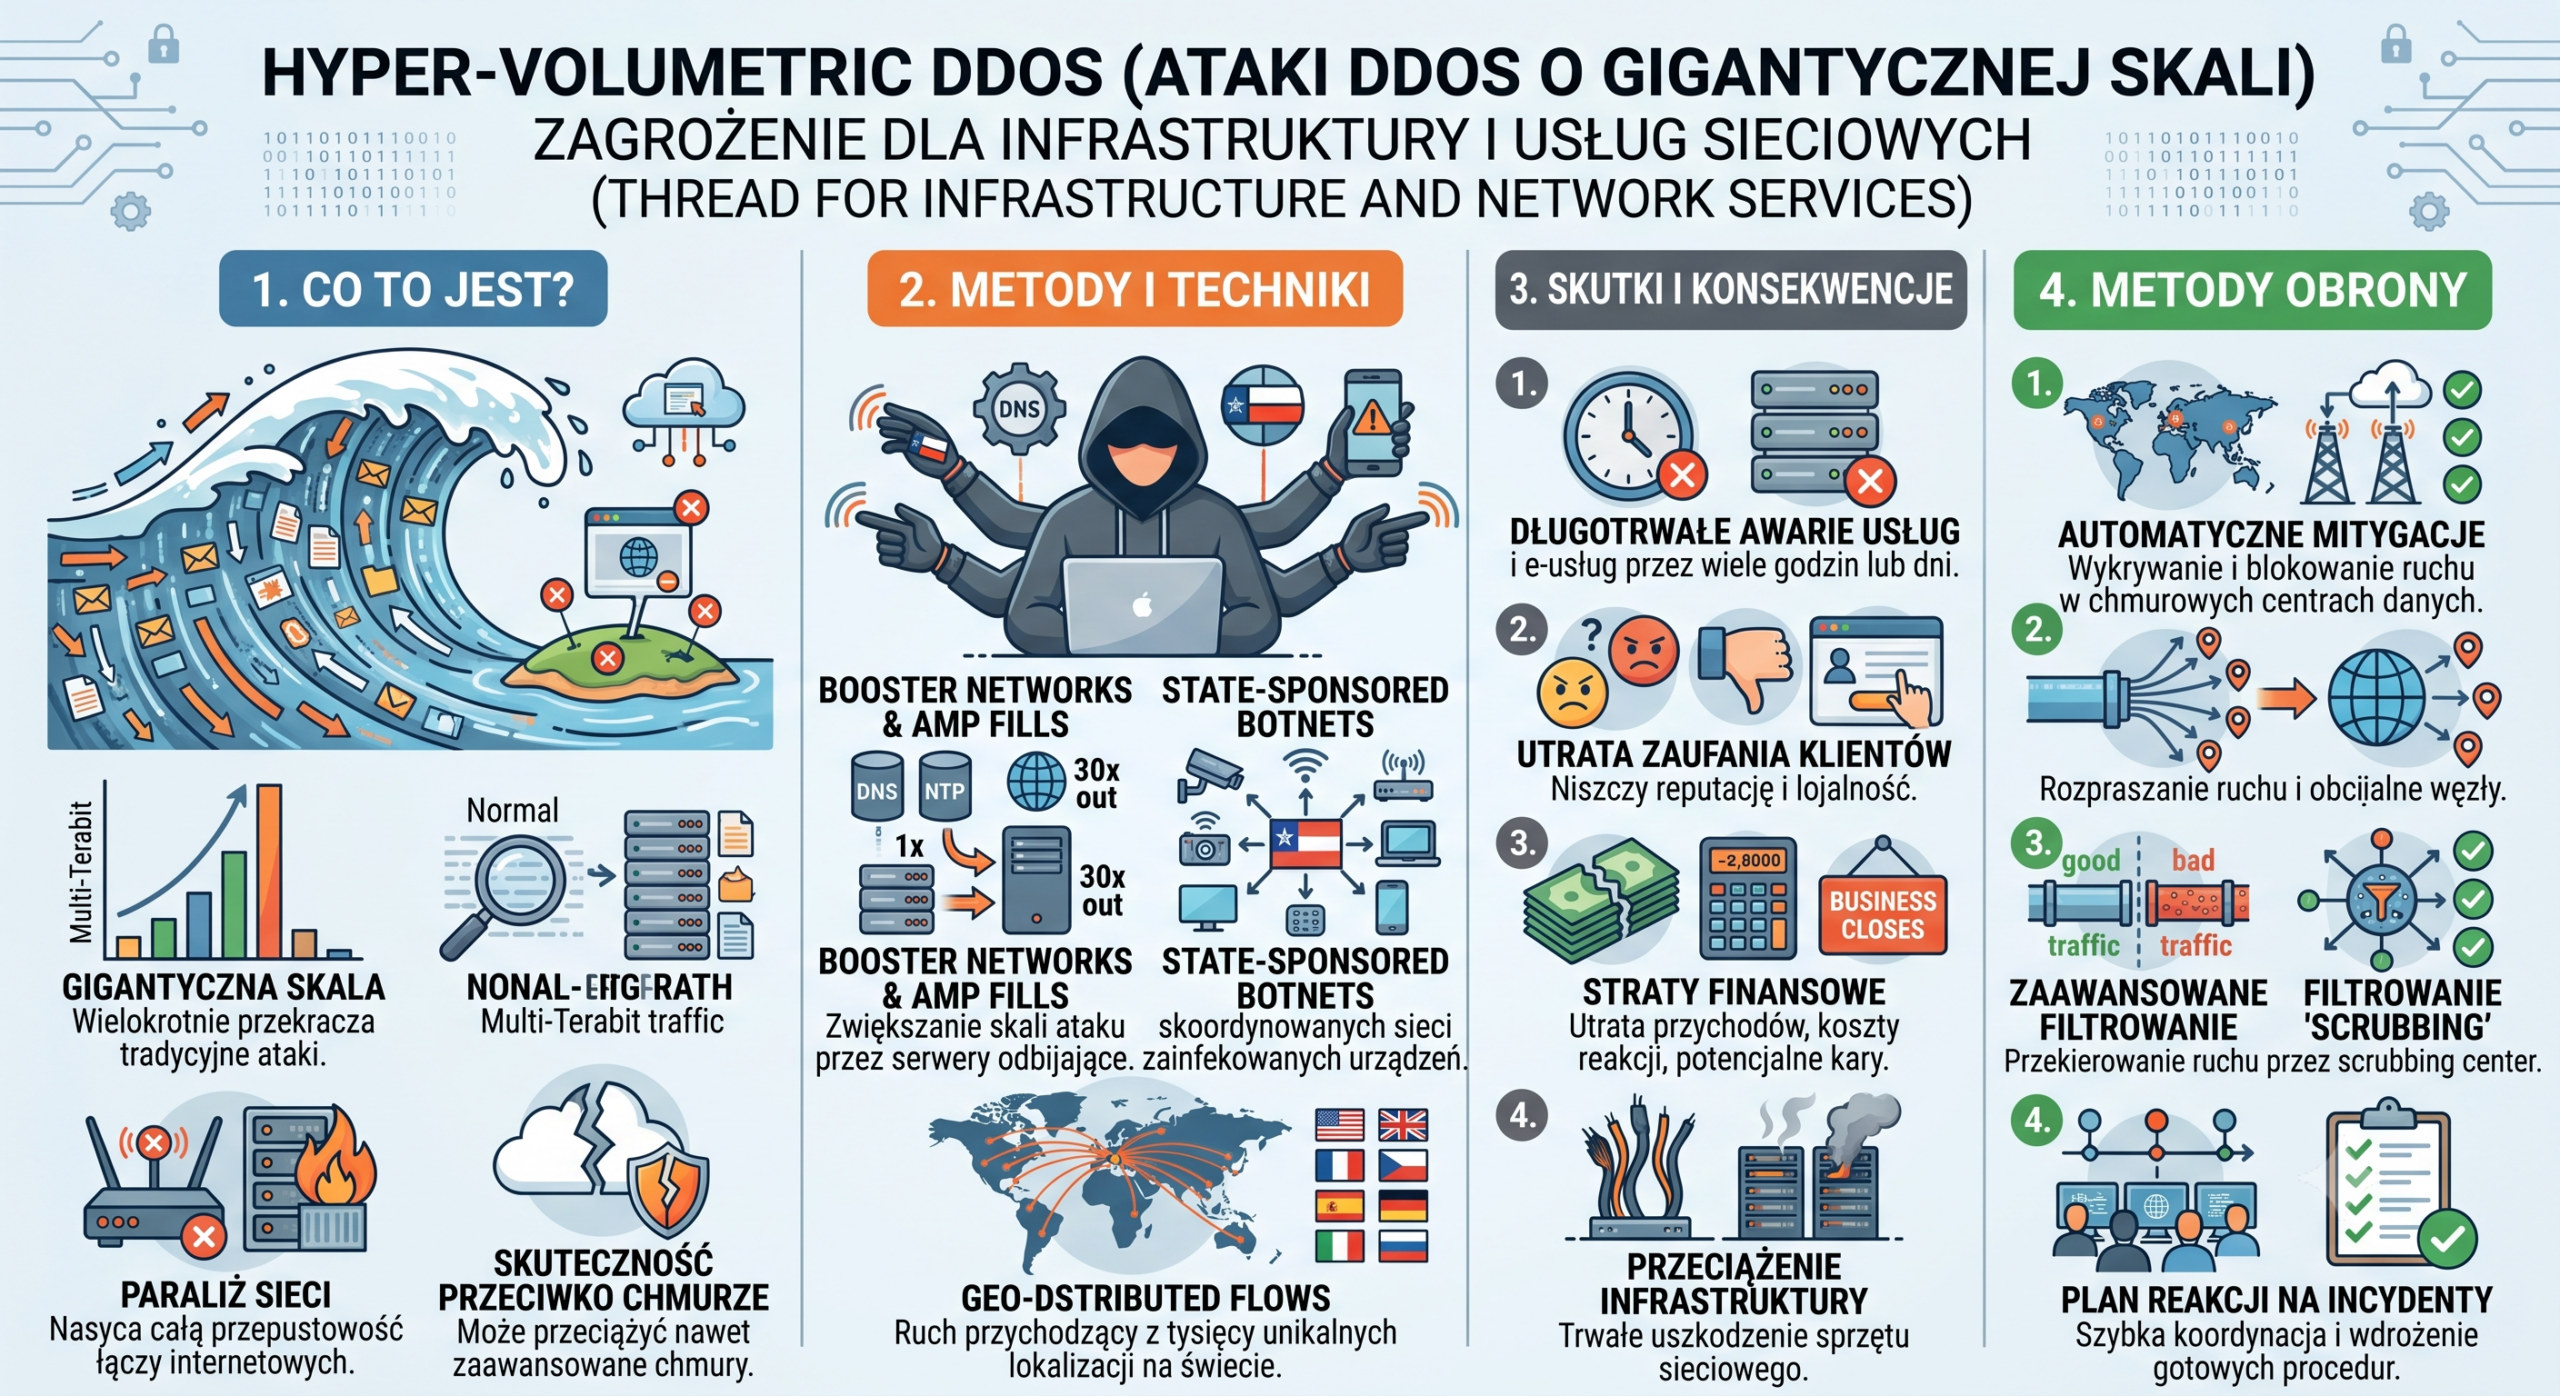
Hyper-volumetric DDoS (Ataki DDoS o gigantycznej skali)
Ataki Hyper-volumetric DDoS. Kiedy miliony zapytań odcinają Twoją firmę od klientów Atak DDoS (Distributed Denial of Service) to jedna z najstarszych technik…
-
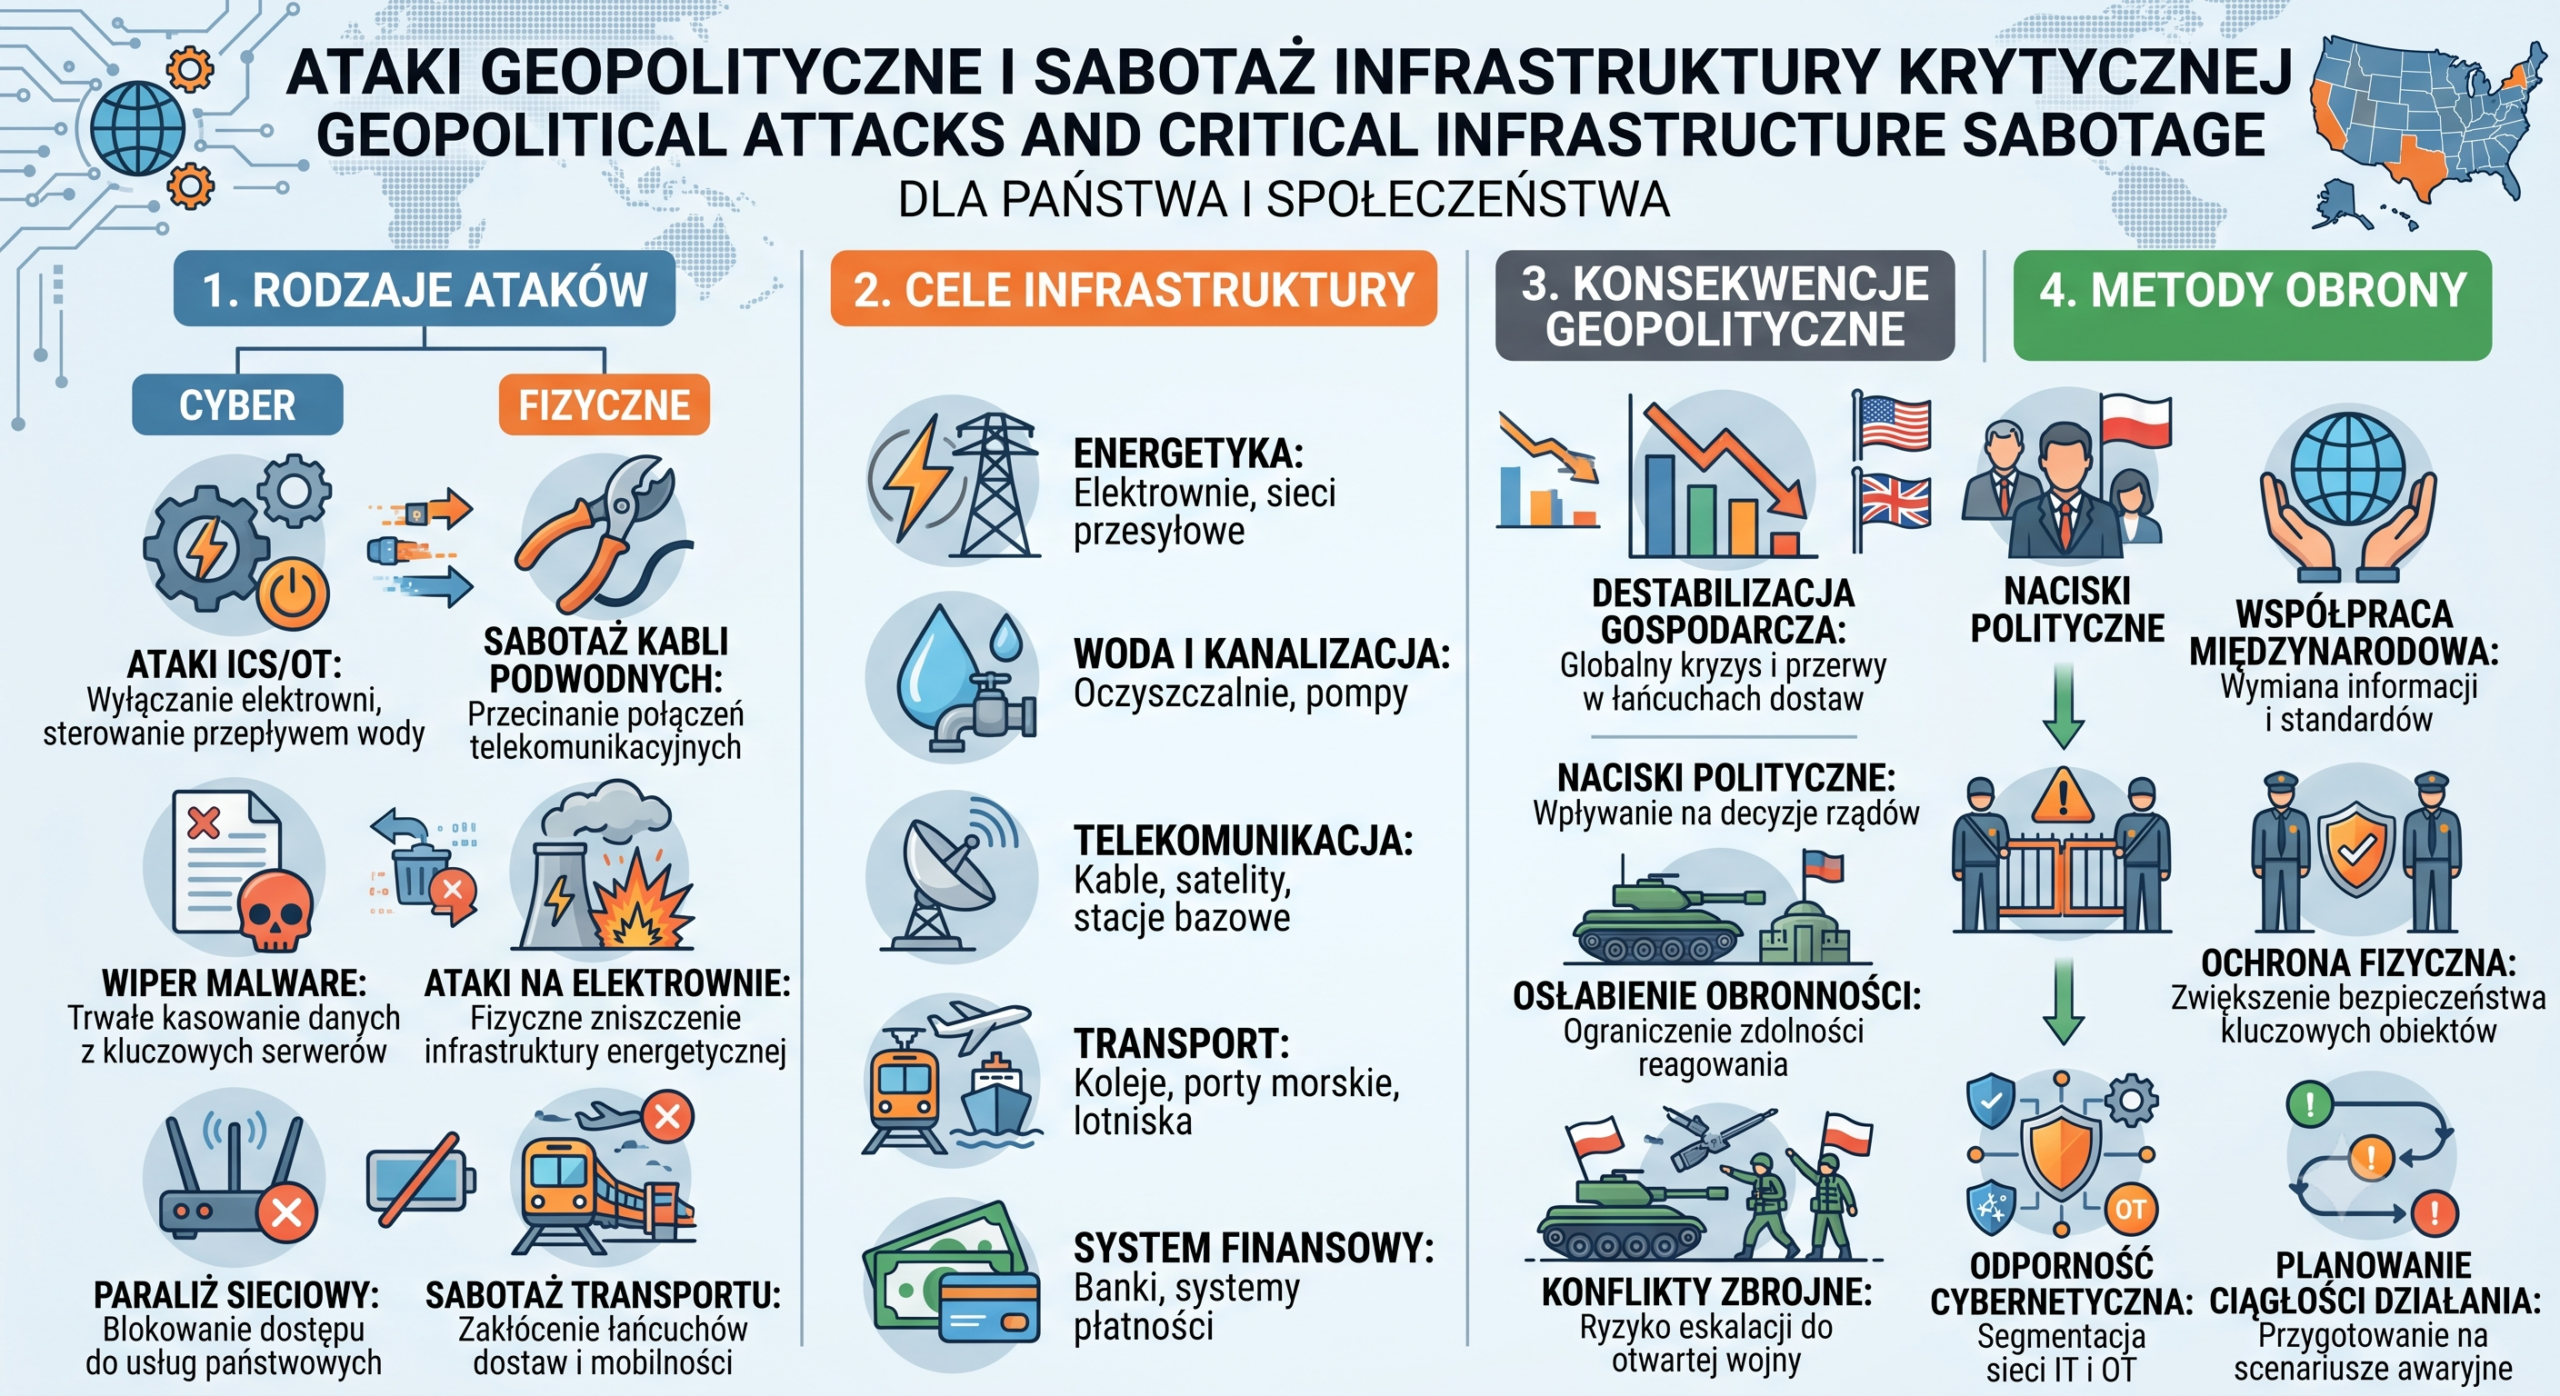
Ataki geopolityczne i sabotaż infrastruktury krytycznej
Cyberwojna hybrydowa. Jak konflikty geopolityczne uderzają w prywatny biznes W 2026 roku granica między tradycyjnym konfliktem zbrojnym a działaniami w cyberprzestrzeni całkowicie…
-
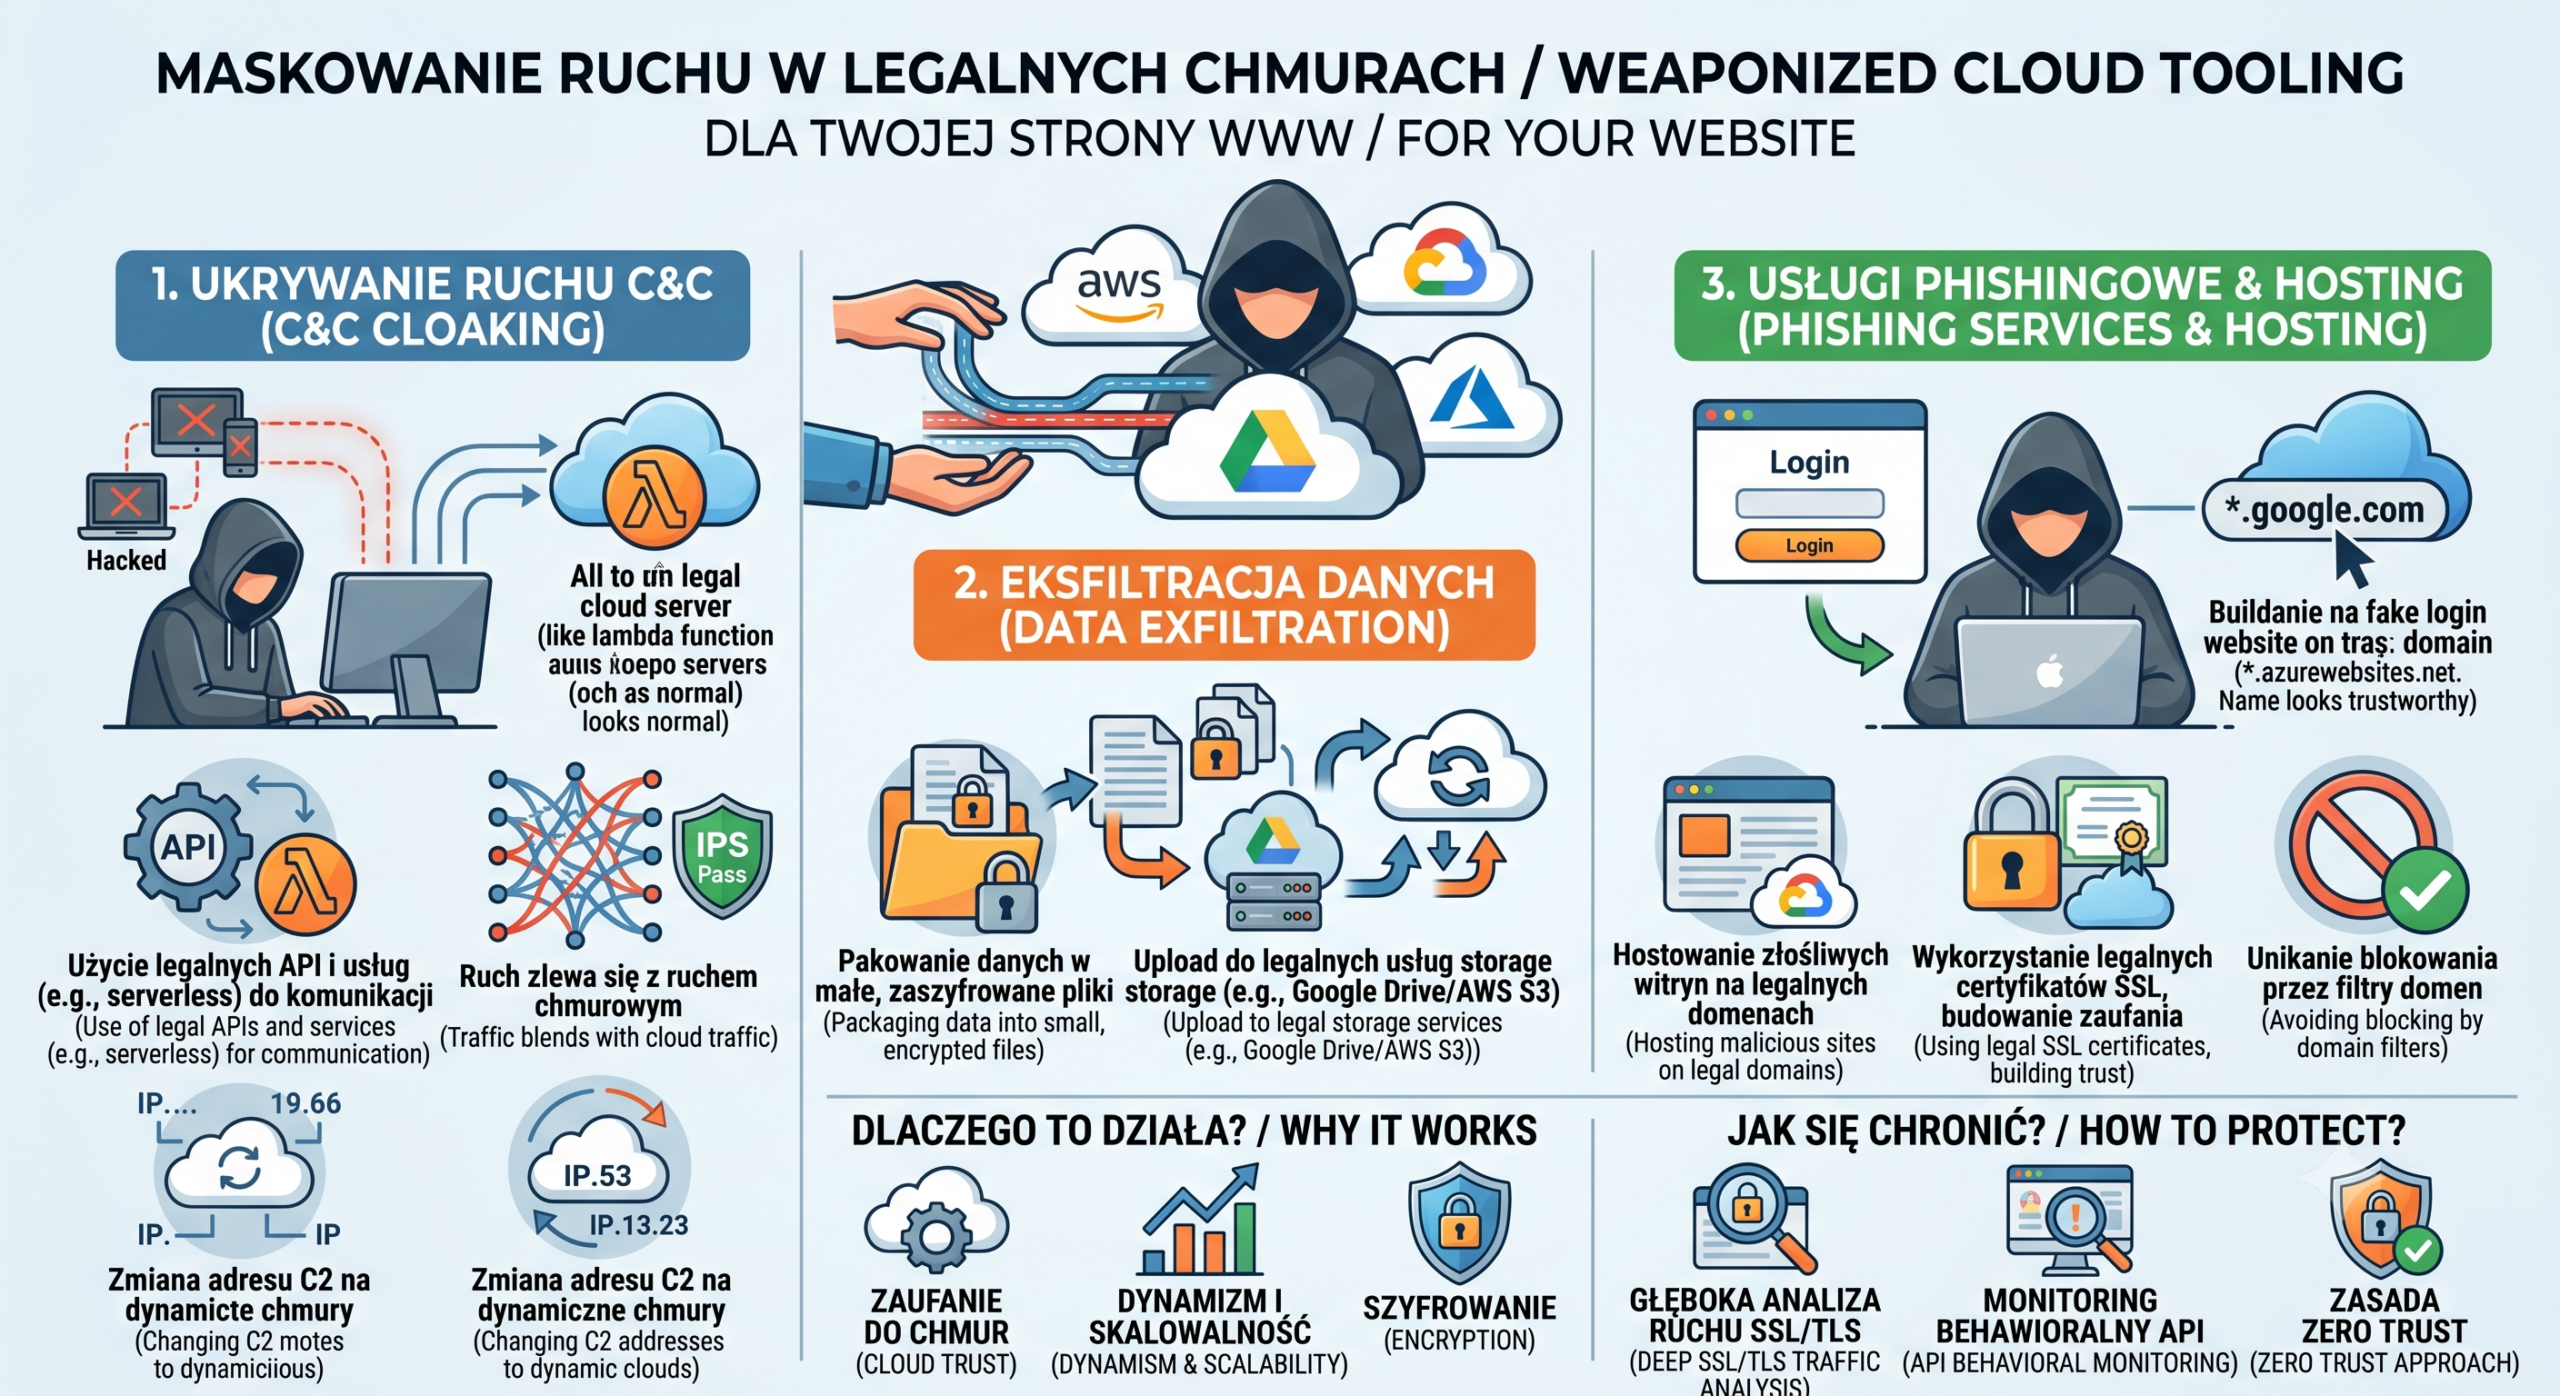
Maskowanie ruchu w legalnych chmurach (Weaponized Cloud Tooling)
Hakerzy w chmurze. Jak cyberprzestępcy ukrywają się w legalnym ruchu Google i Microsoft Jednym z największych wyzwań dla inżynierów bezpieczeństwa (Blue Team)…
-
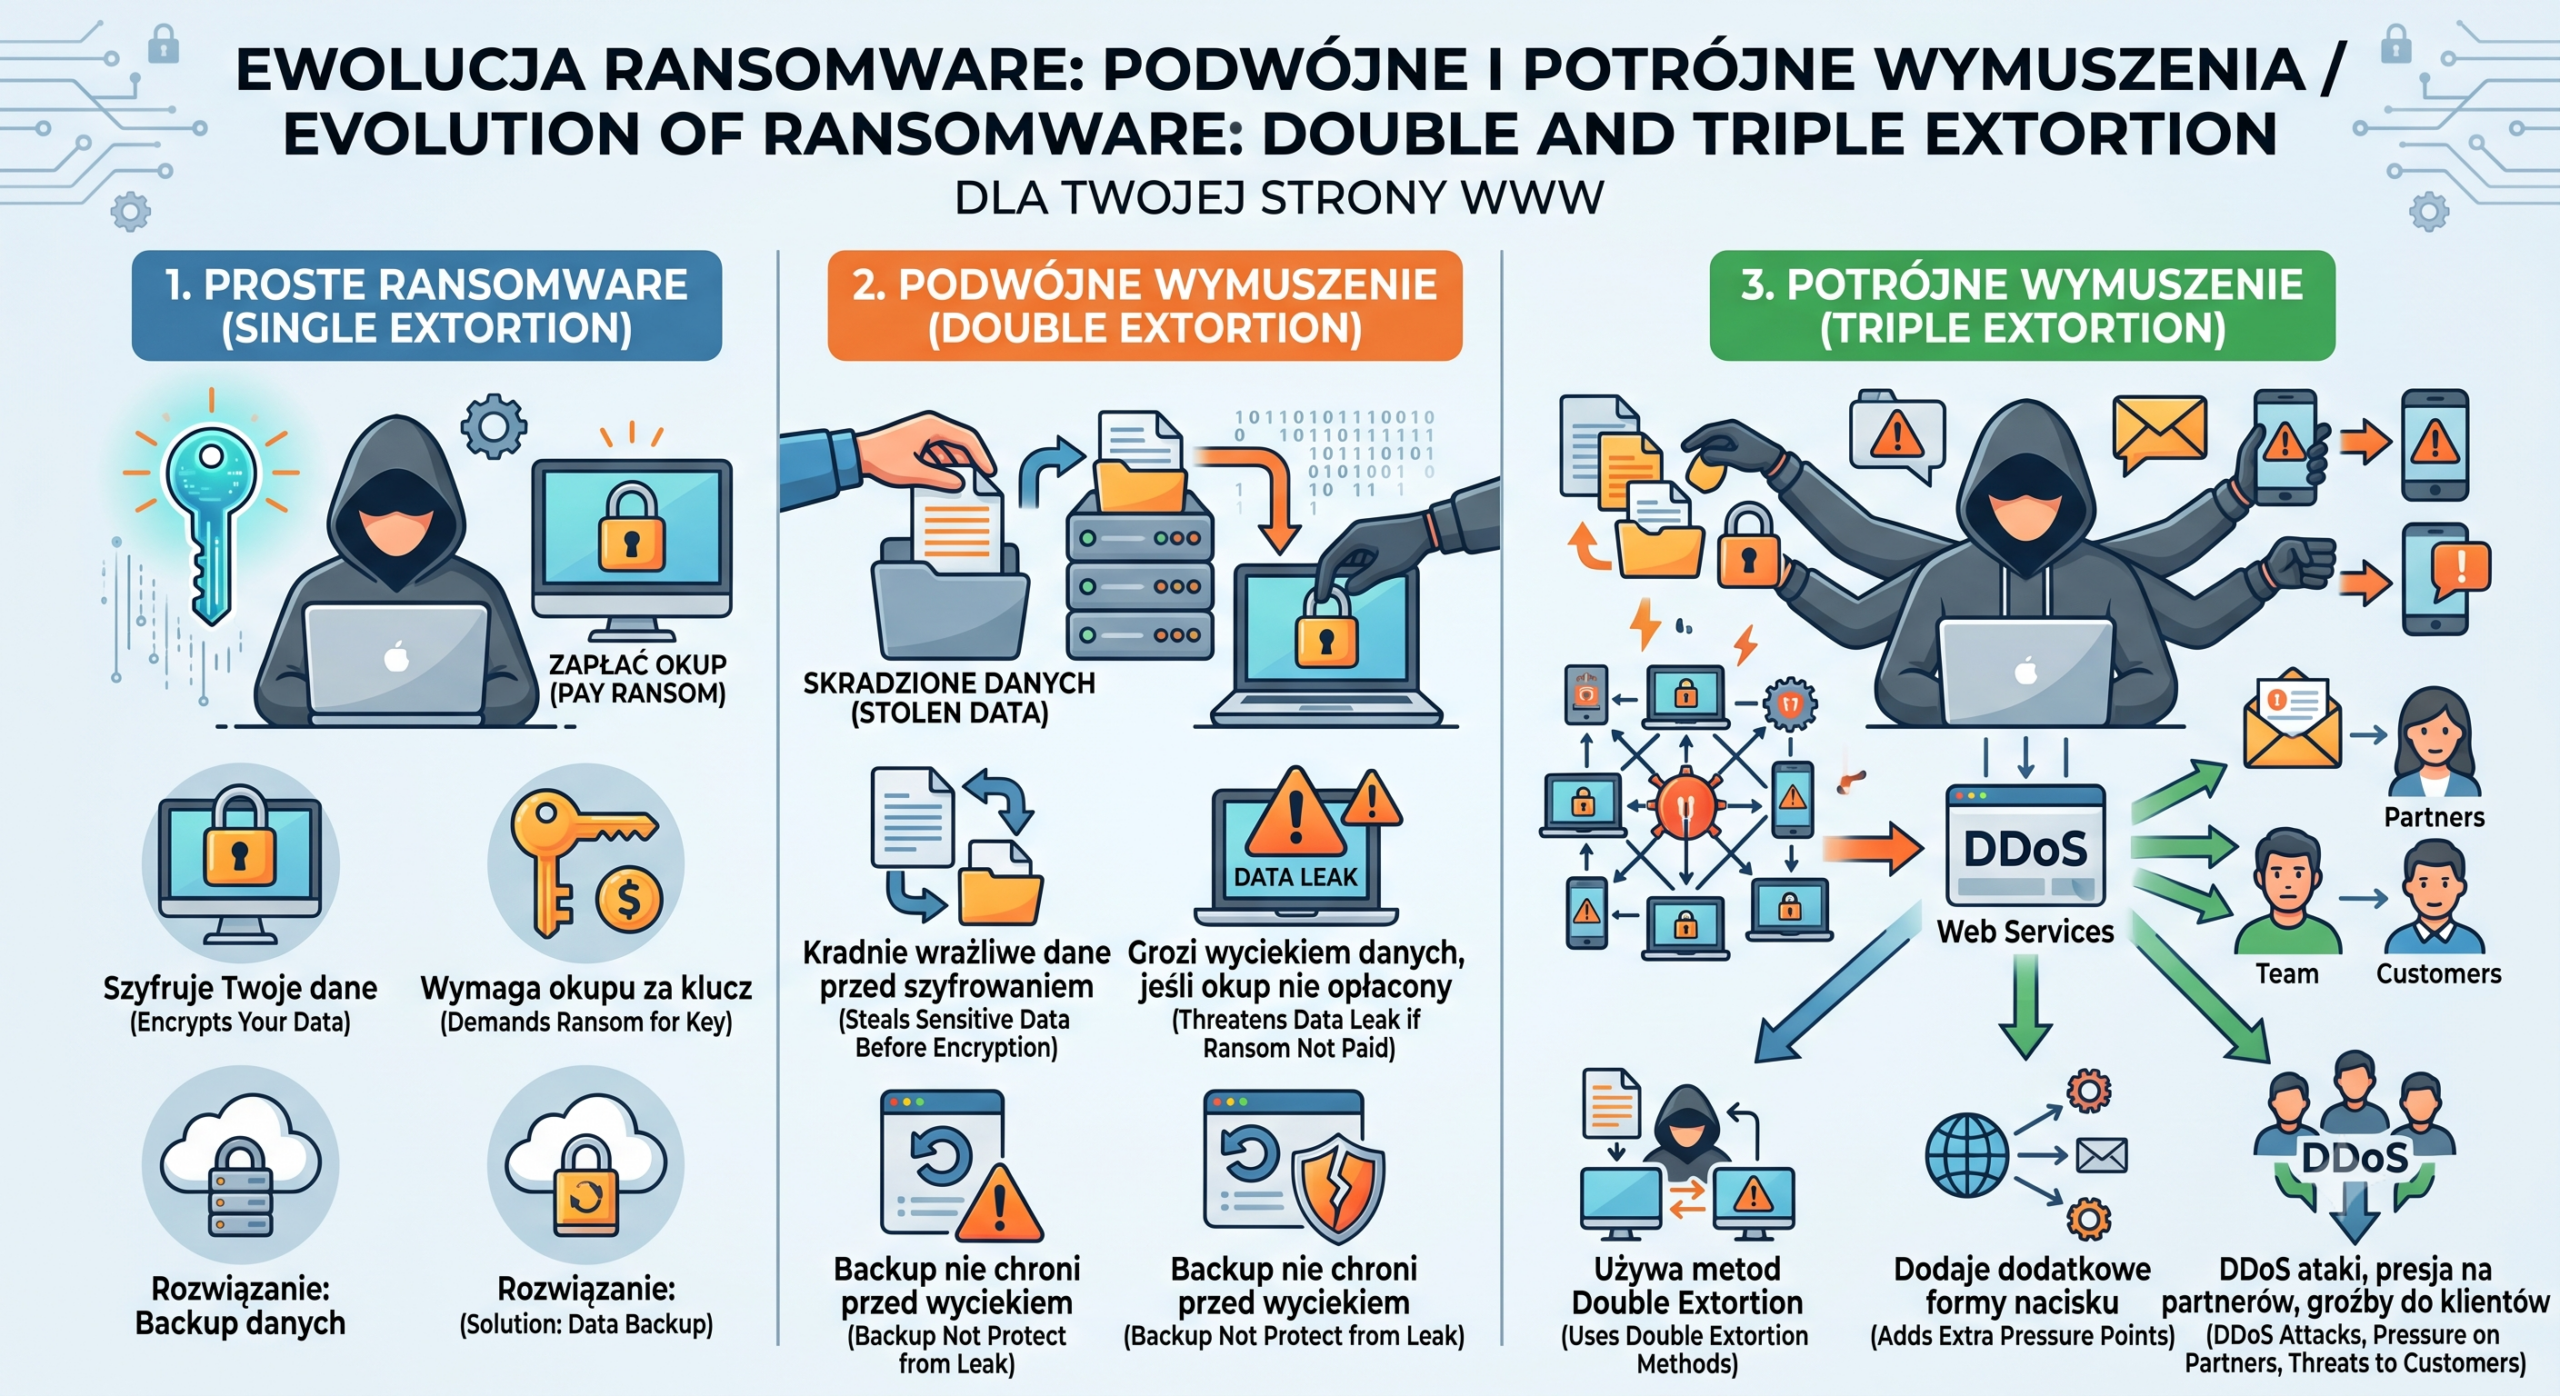
Ewolucja Ransomware: Podwójne i potrójne wymuszenia
Nowe oblicze Ransomware w 2026 roku. Podwójne i potrójne wymuszenia niszczą firmy Scenariusz, w którym pracownik rano widzi na ekranie czerwoną planszę…
-
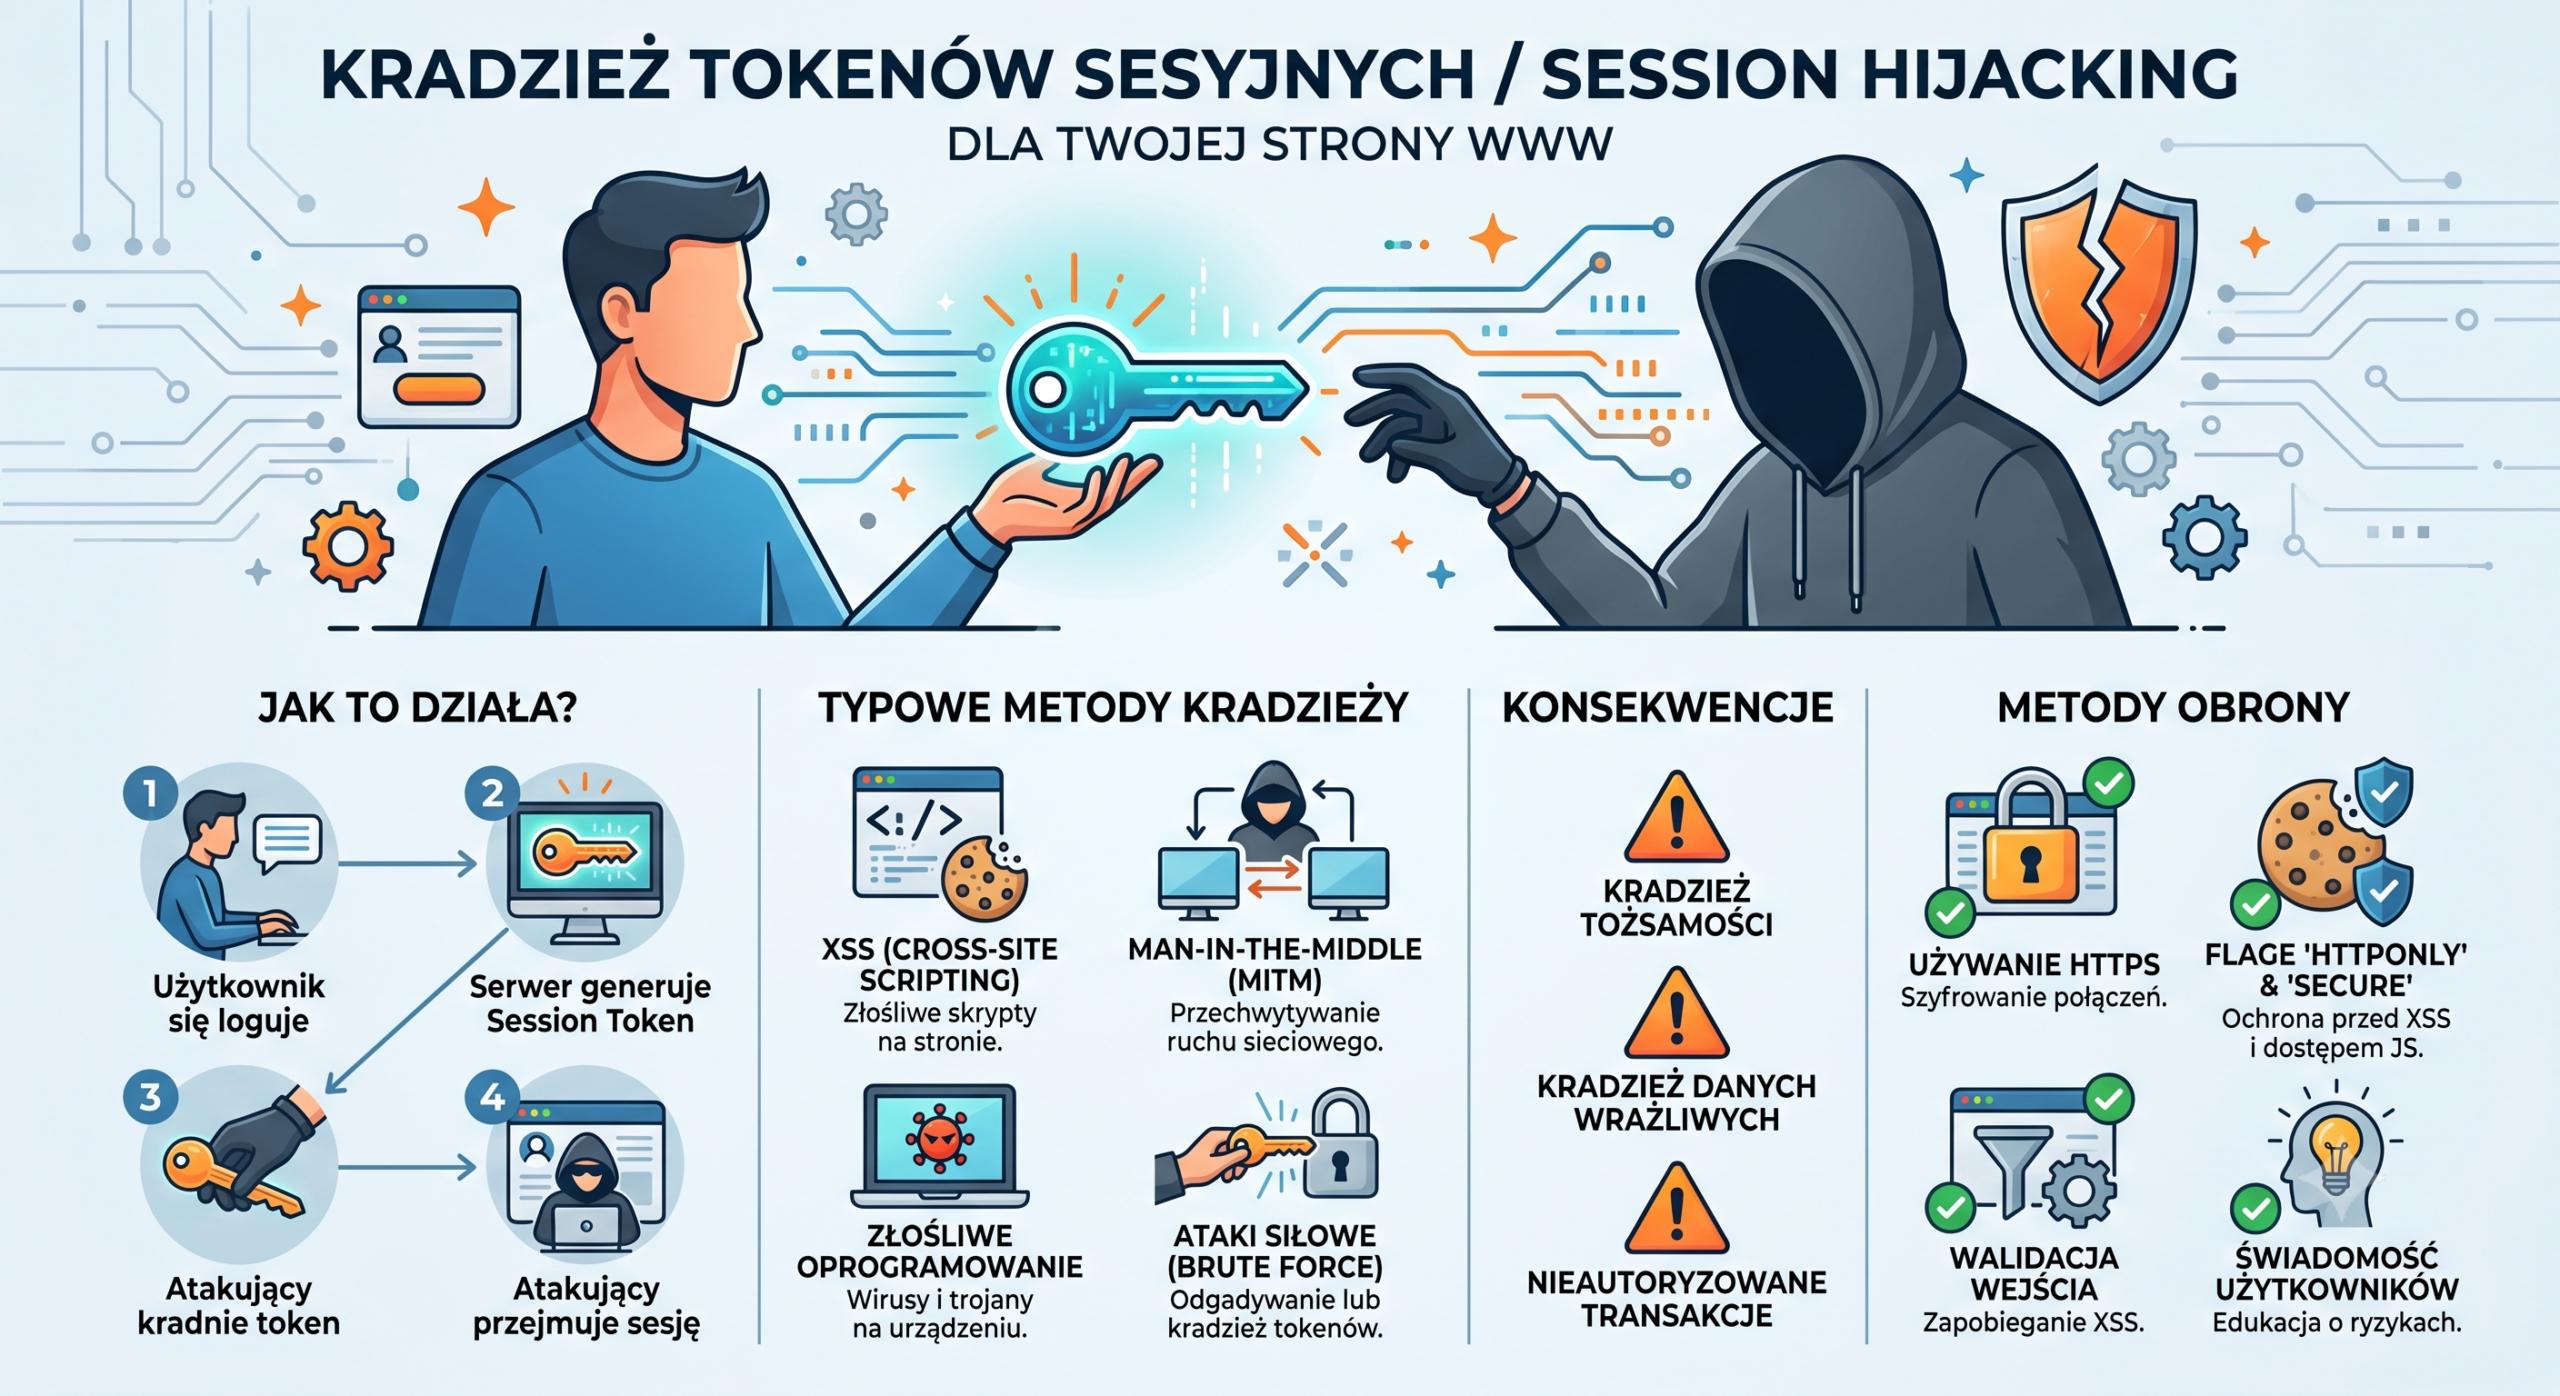
Kradzież tokenów sesyjnych (Session Hijacking / Token Theft)
Kradzież tokenów sesyjnych. Dlaczego tradycyjne MFA przestało wystarczać? Przez lata powtarzano, że dwuskładnikowe uwierzytelnianie (MFA) to tarcza, która powstrzyma każdy nieautoryzowany dostęp.…
Potrzebujesz wsparcia w cyberbezpieczeństwie?
Opisz potrzeby swojej firmy. Zakres szkolenia lub wsparcia IT ustalamy indywidualnie; zapytanie nie stanowi zamówienia.