
Autor: Łukasz
-
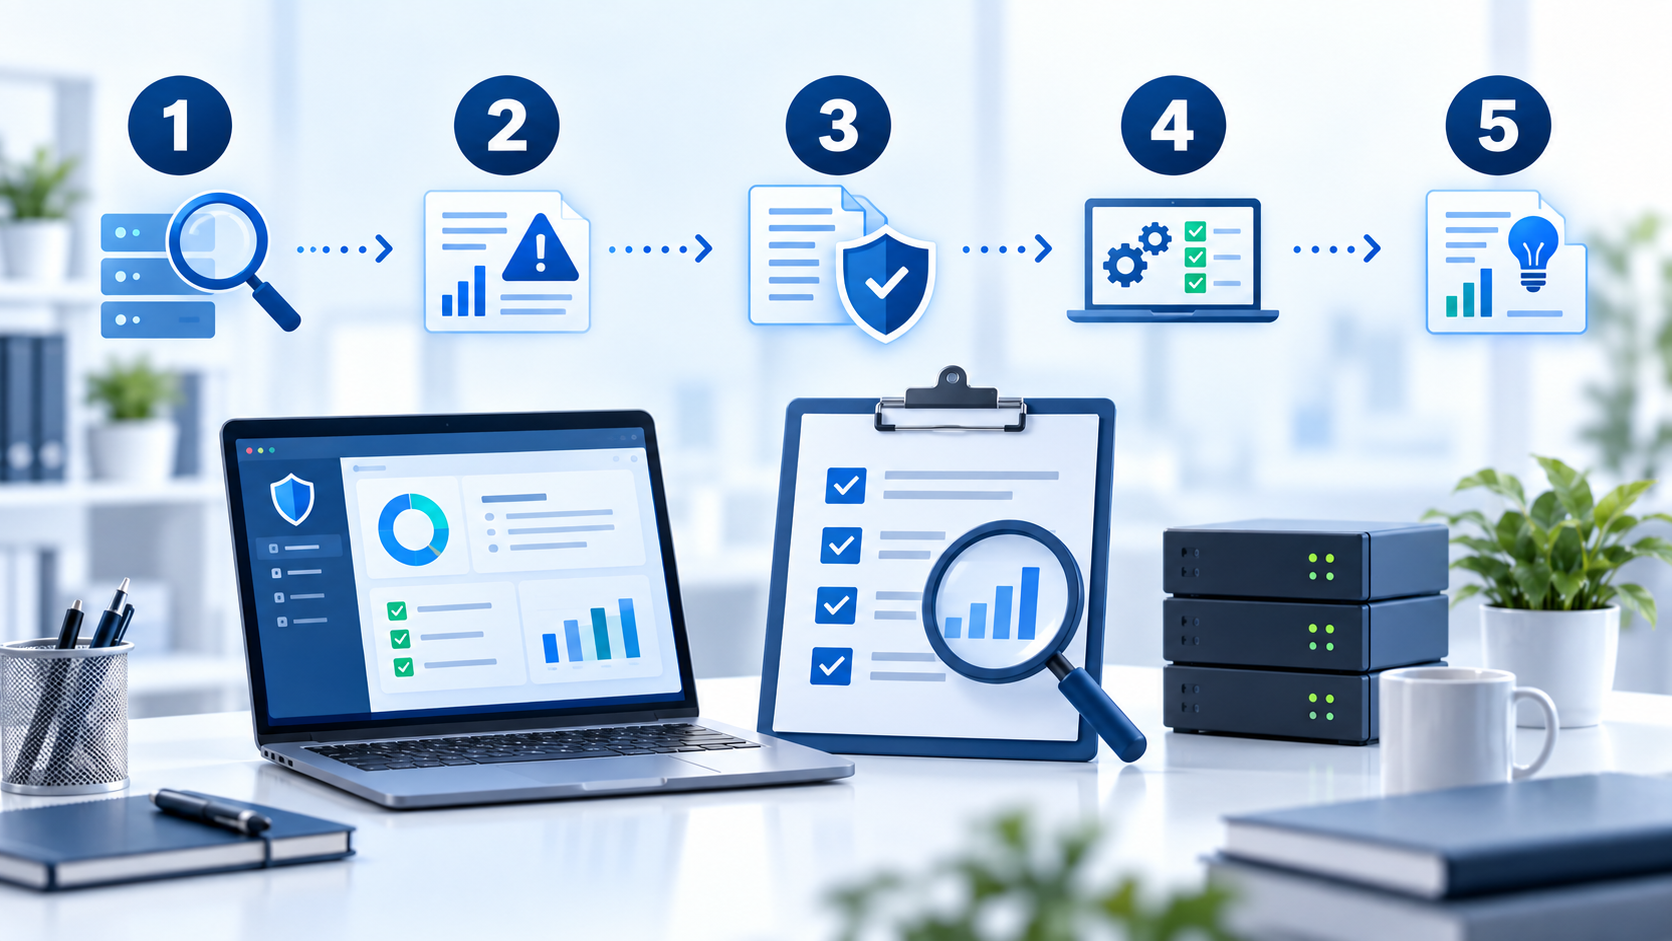
Co sprawdza audyt IT w małej firmie? Zakres, pięć etapów, raport, priorytety napraw oraz czynniki wpływające na koszt.
-
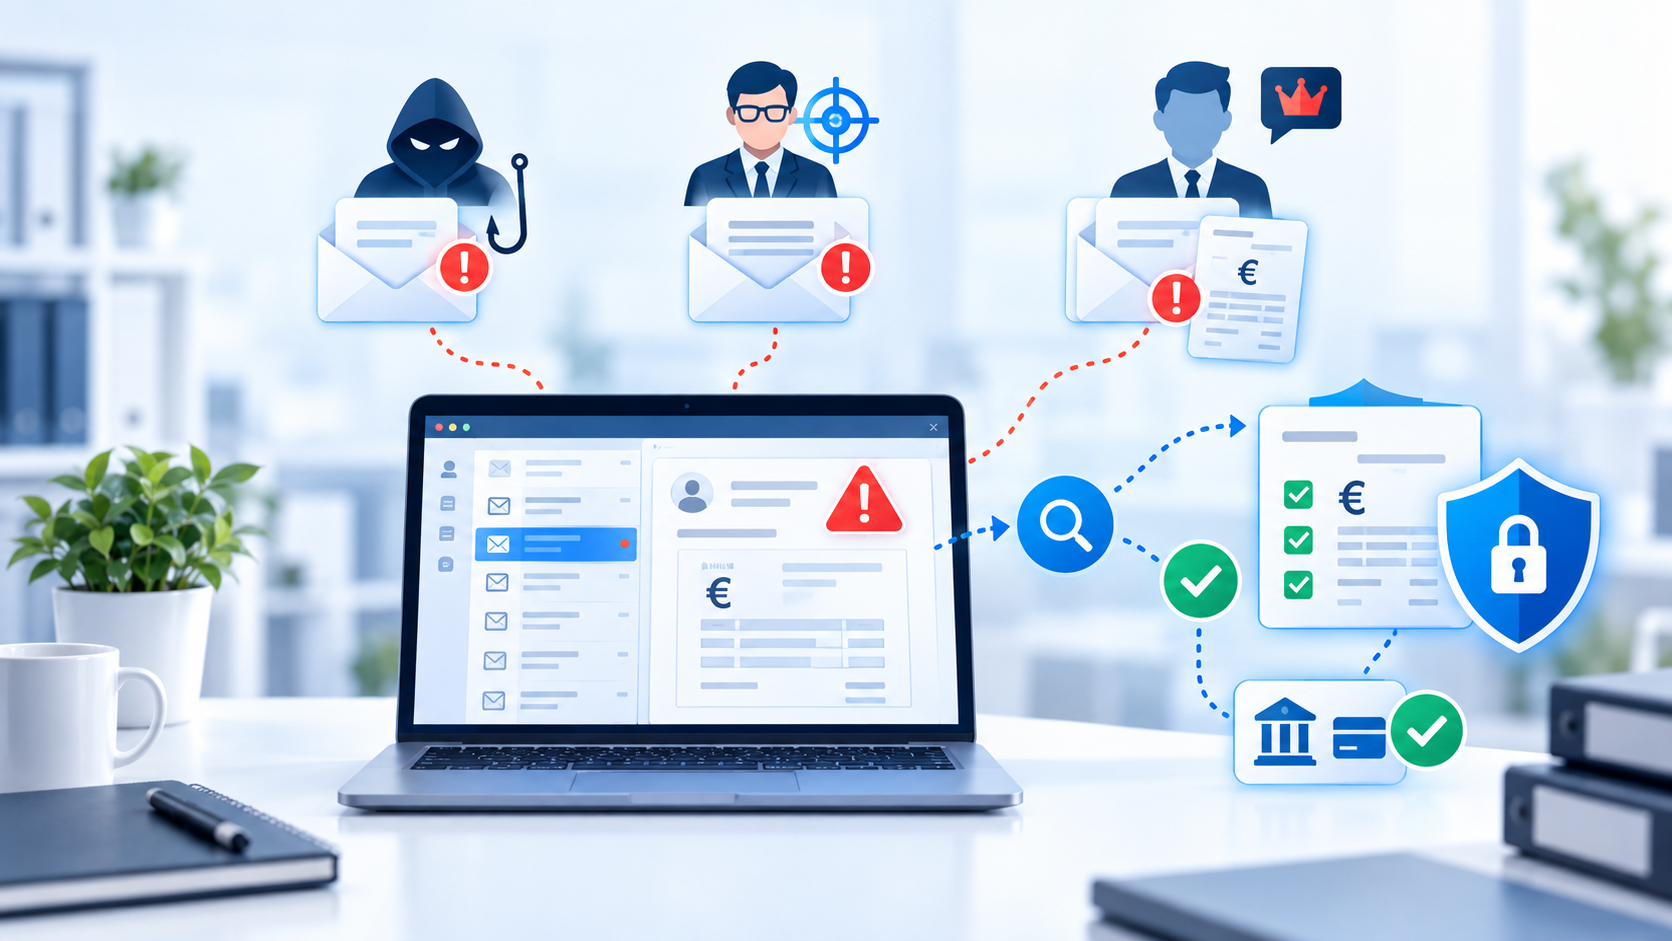
Jak rozpoznać phishing i BEC: weryfikacja rachunków drugim kanałem, podwójna autoryzacja przelewów oraz rola SPF, DKIM i DMARC.
-
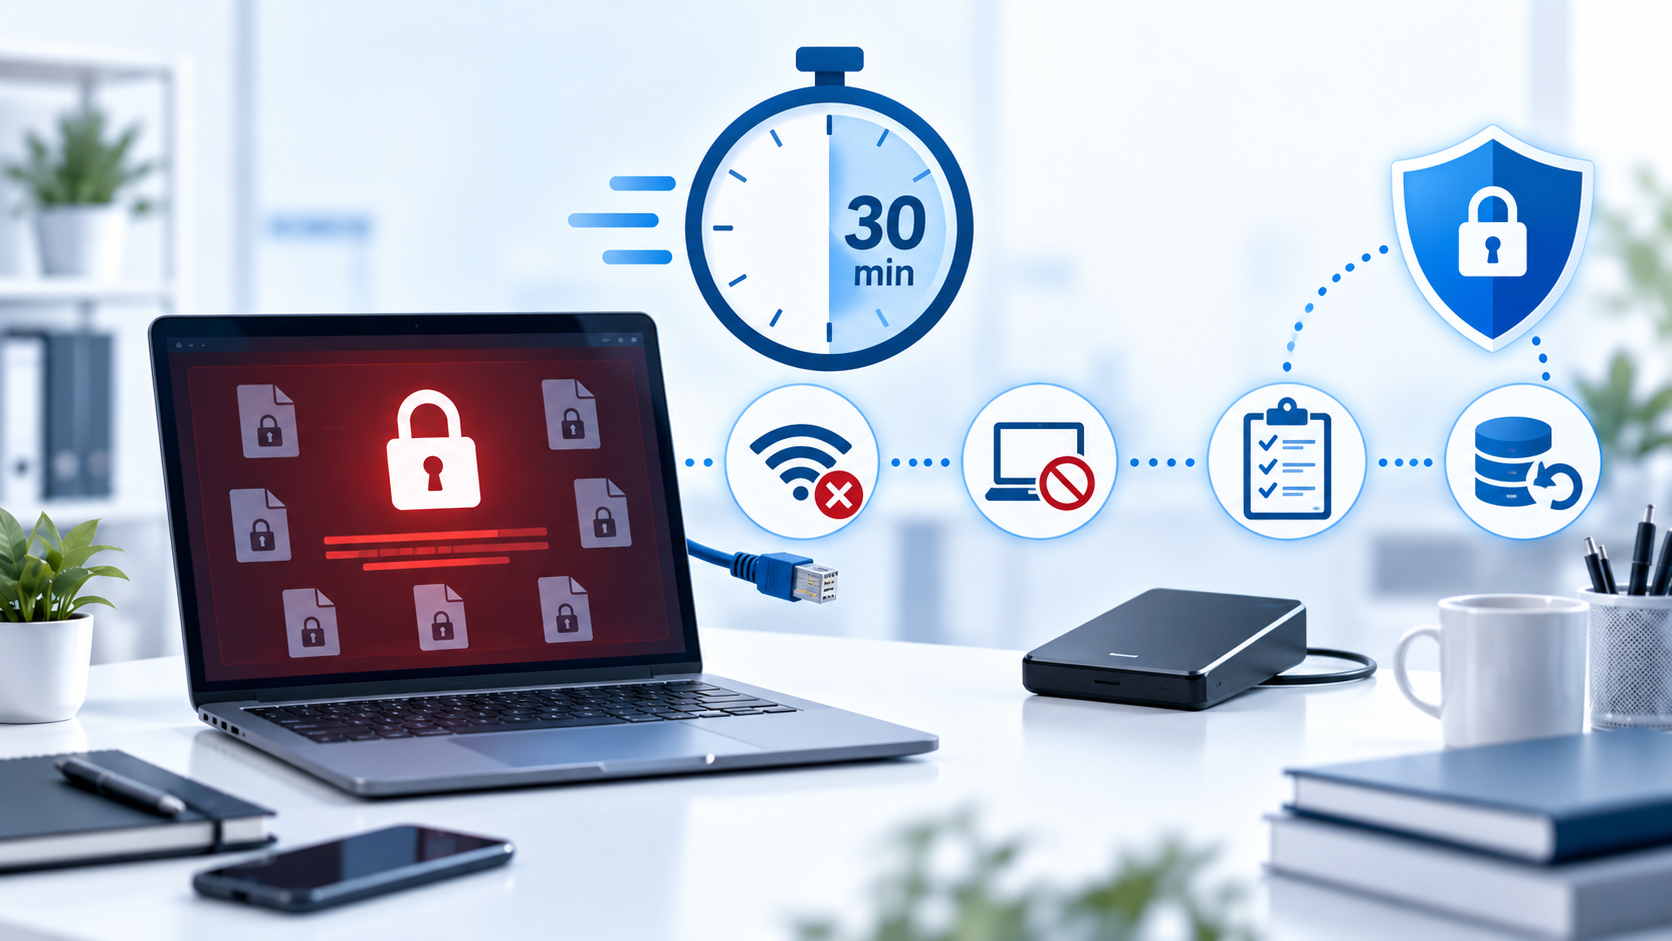
Procedura po ransomware: izolacja urządzeń, ochrona kopii i dowodów, zgłoszenie incydentu oraz bezpieczne przygotowanie do odtworzenia.
-
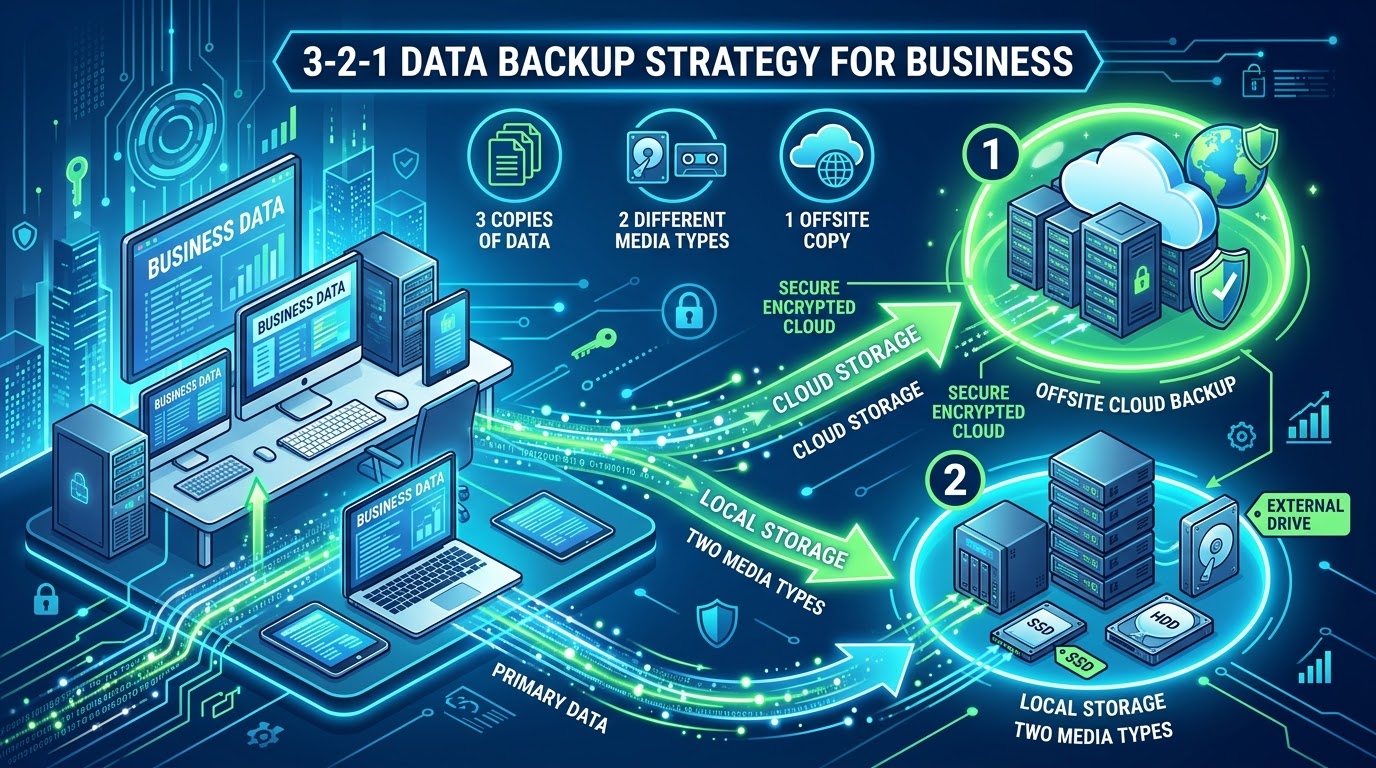
Jak tanio wdrożyć regułę backupu 3-2-1 w małej firmie i w domu, ochronić kopie przed ransomware oraz skutecznie testować odzyskiwanie danych.
-
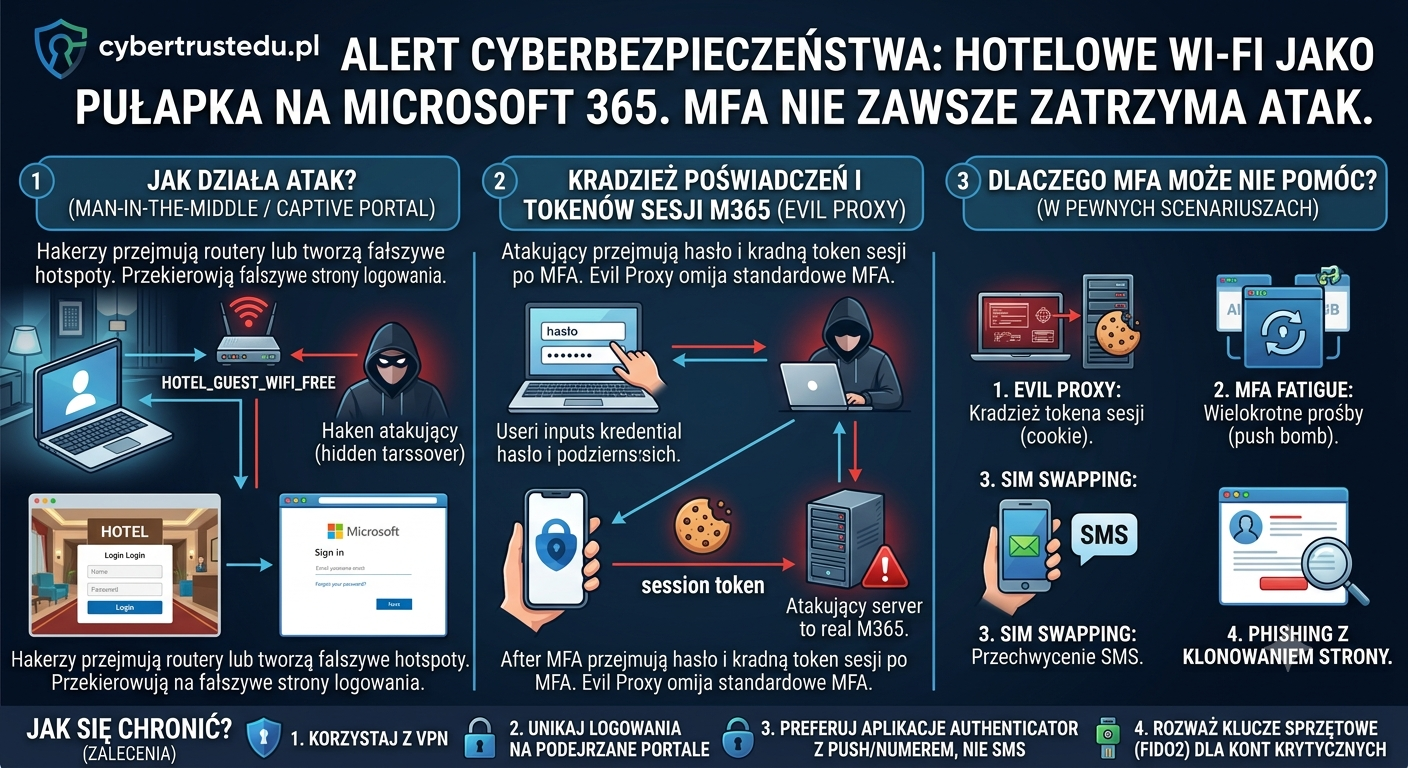
Badacze wykryli kampanię, w której napastnicy przejmują bramy publicznych sieci Wi‑Fi i zmieniają ich konfigurację DNS. Pracownik próbujący skorzystać z Microsoft 365 może zostać przekierowany na fałszywy panel logowania albo nakłoniony do zatwierdzenia sesji rozpoczętej przez atakującego. Najskuteczniejszą ochroną firmowego urządzenia jest automatycznie uruchamiany VPN typu full tunnel, obejmujący również zapytania DNS. Atak rozpoczyna się…
-
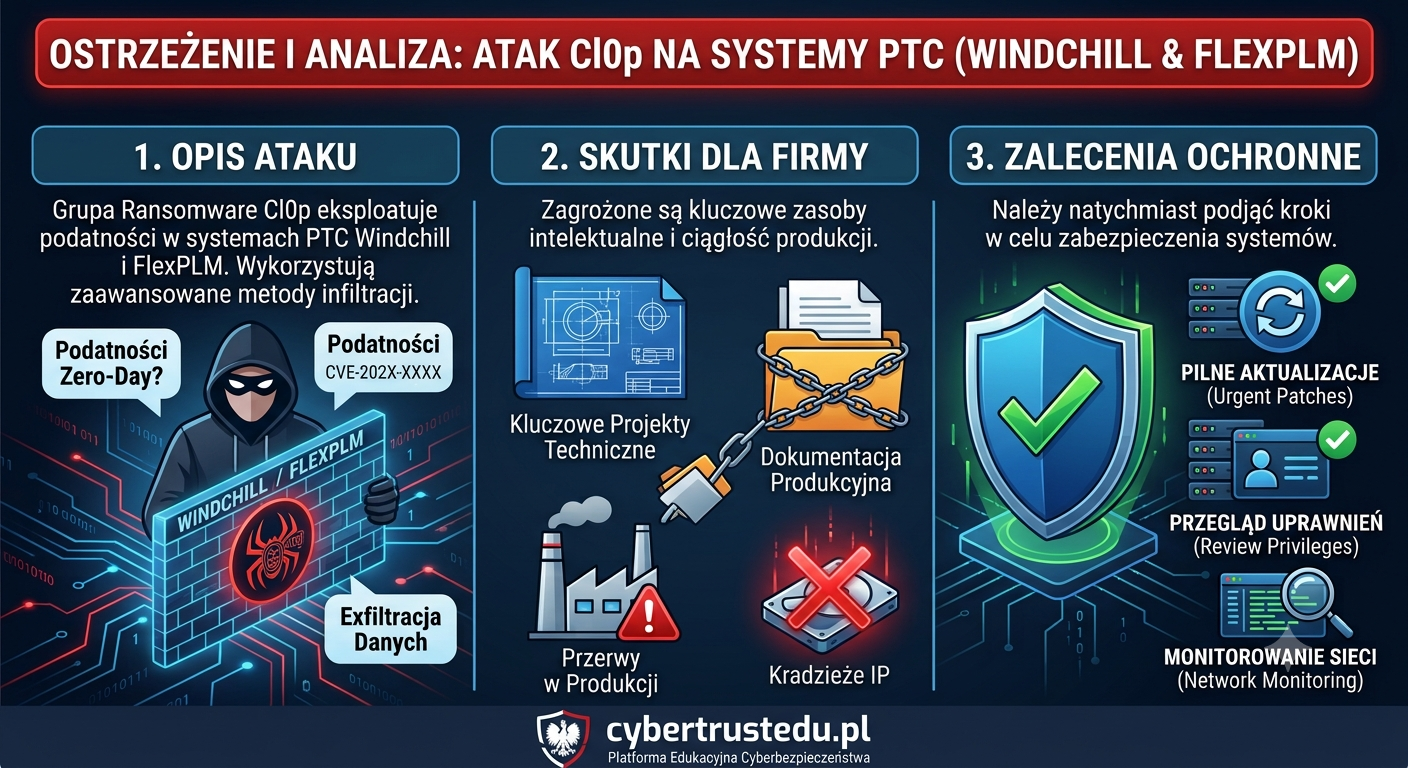
Atakujący wykorzystują CVE-2026-12569 do przejmowania dostępnych z internetu serwerów PTC Windchill i FlexPLM. Po uzyskaniu zdalnego dostępu instalują webshelle JSP, przeszukują system plików i przygotowują dokumentację techniczną do kradzieży. Poszkodowane organizacje otrzymują następnie wiadomości z żądaniem okupu i groźbą opublikowania danych. PTC udostępniło poprawki oraz szczegółowe wskaźniki kompromitacji. Ataki na systemy PLM zostały potwierdzone 25…
-
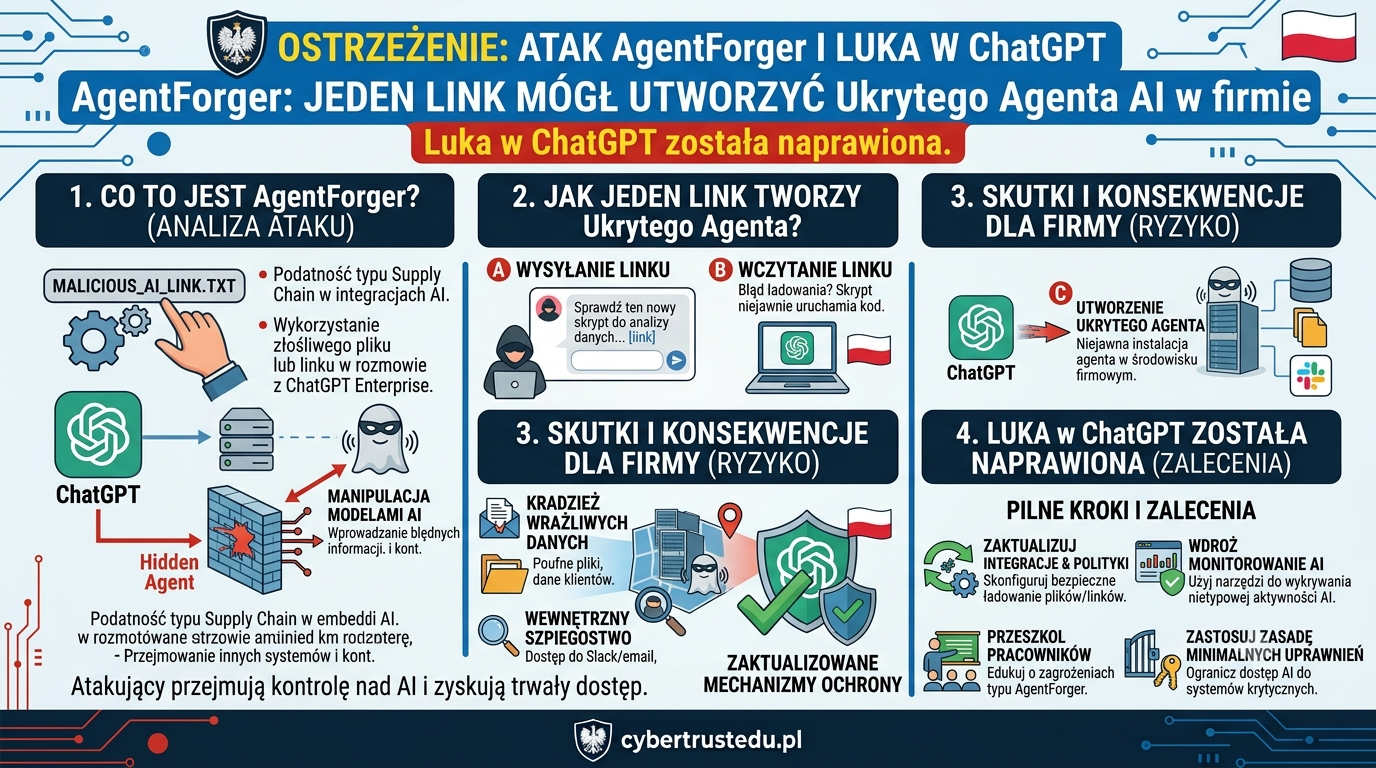
AgentForger: jeden link mógł utworzyć ukrytego agenta AI w firmie. Luka w ChatGPT została naprawiona
Badacze Zenity Labs ujawnili podatność w ChatGPT Workspace Agents, która pozwalała przygotować link tworzący agenta AI w środowisku zalogowanego pracownika. Agent mógł odziedziczyć dostęp do poczty, kalendarza, dysku i komunikatorów, wyłączyć pytania o zatwierdzenie oraz cyklicznie wykonywać instrukcje napastnika. Problem został usunięty 8 czerwca 2026 roku, przed opublikowaniem szczegółów. Czym jest AgentForger? AgentForger to nazwa…
-
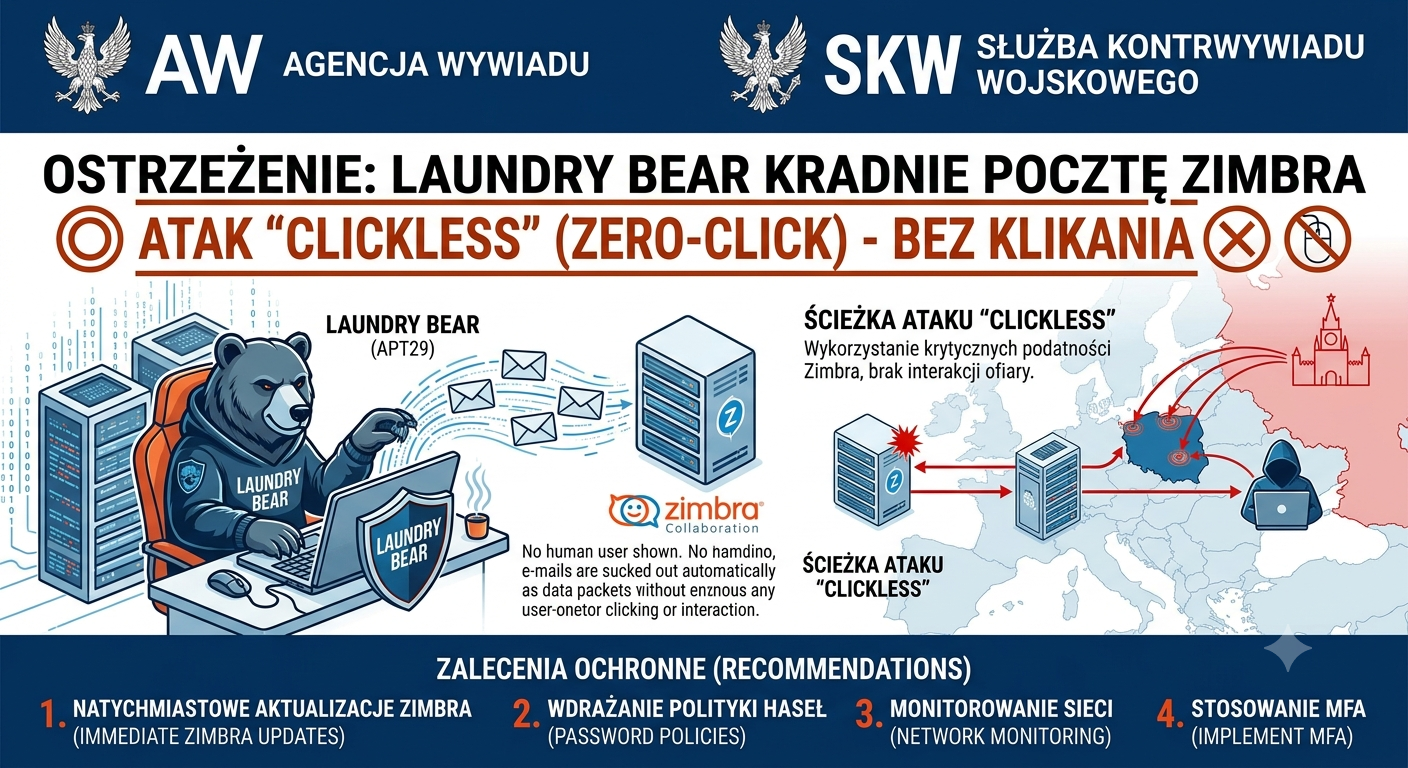
Rosyjska grupa wspierana przez państwo wykorzystuje podatność CVE-2025-66376 w Zimbra Collaboration Suite. Złośliwy kod uruchamia się po wyświetleniu przygotowanej wiadomości w podatnym webmailu. Napastnicy mogą automatycznie wykraść 90 dni korespondencji, książkę adresową, hasło, kody 2FA oraz utworzyć osobne hasło aplikacyjne zapewniające trwały dostęp do skrzynki. Międzynarodowe służby ostrzegają przed kampanią szpiegowską 23 lipca 2026 roku…
-
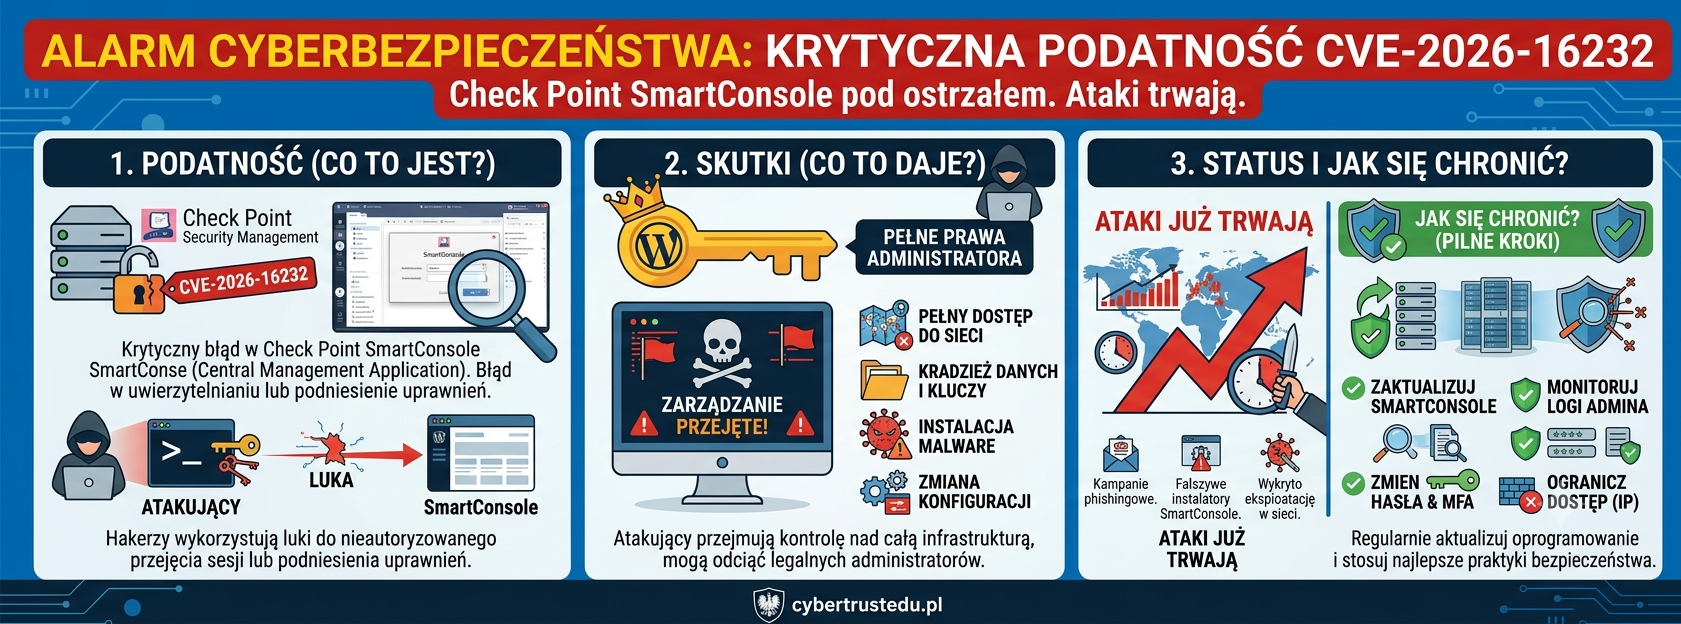
Check Point opublikował pilne poprawki dla krytycznej podatności CVE-2026-16232. Nieuwierzytelniony napastnik może zdobyć token aplikacyjny, a następnie zalogować się do SmartConsole z pełnymi uprawnieniami administratora. Producent potwierdził rzeczywiste ataki na serwery zarządzające dostępne bezpośrednio z internetu. Check Point potwierdza wykorzystanie podatności 22 lipca 2026 roku Check Point udostępnił pakiet Jumbo Hotfix zawierający poprawki bezpieczeństwa dla…
-
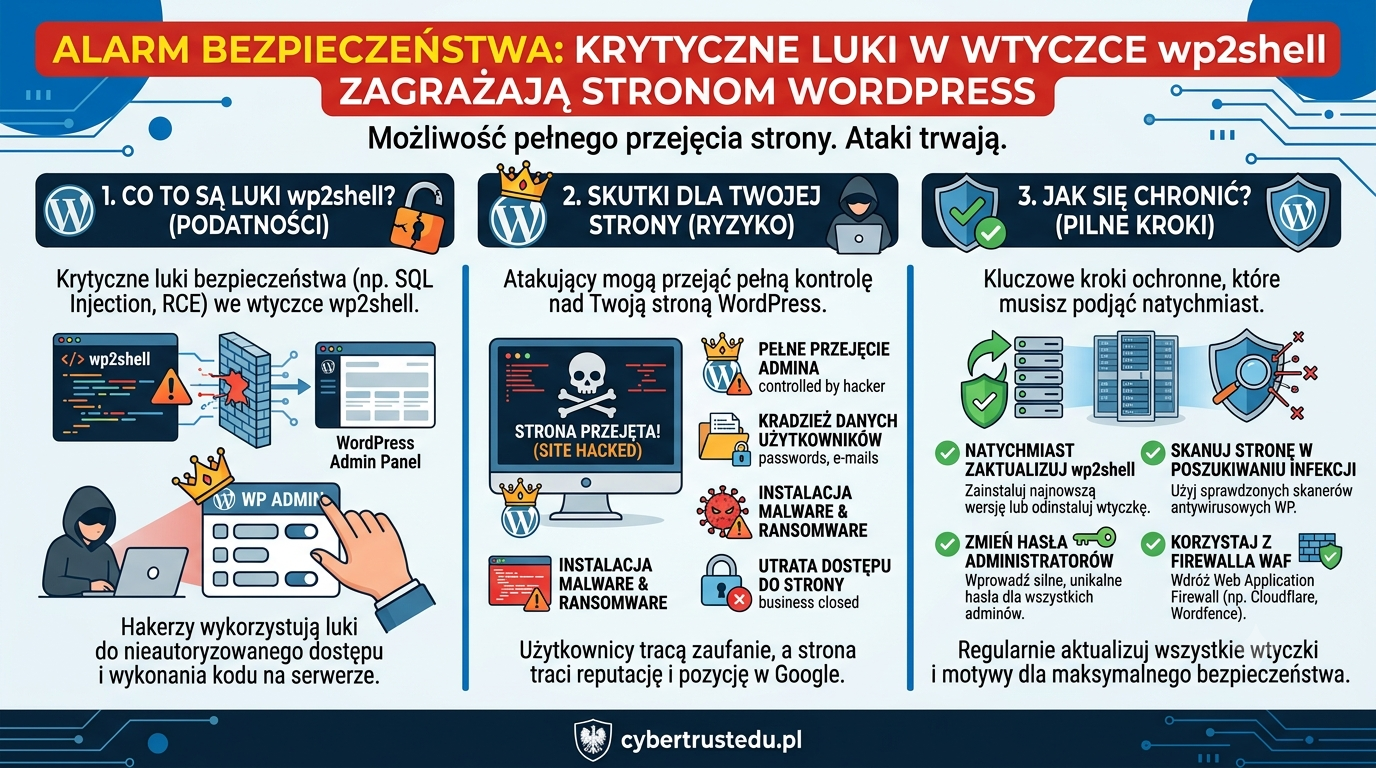
WordPress wydał awaryjne aktualizacje usuwające podatności CVE-2026-60137 i CVE-2026-63030. Połączenie obu luk, nazwane wp2shell, może umożliwić niezalogowanemu napastnikowi wykonanie kodu na serwerze i całkowite przejęcie strony. Badacze potwierdzili rzeczywiste ataki, instalowanie webshelli oraz tworzenie trwałego dostępu. WordPress opublikował pilną aktualizację 17 lipca 2026 roku zespół WordPressa udostępnił wersję 7.0.2. Aktualizacja usuwa jeden problem krytyczny oraz…