BAZA WIEDZY CYBERTRUSTEDU
Artykuły o cyberbezpieczeństwie
Aktualności o zagrożeniach oraz praktyczne poradniki dla firm i użytkowników. Wybierz kategorię albo przeglądaj wszystkie materiały od najnowszych.
Najnowsze publikacje
-
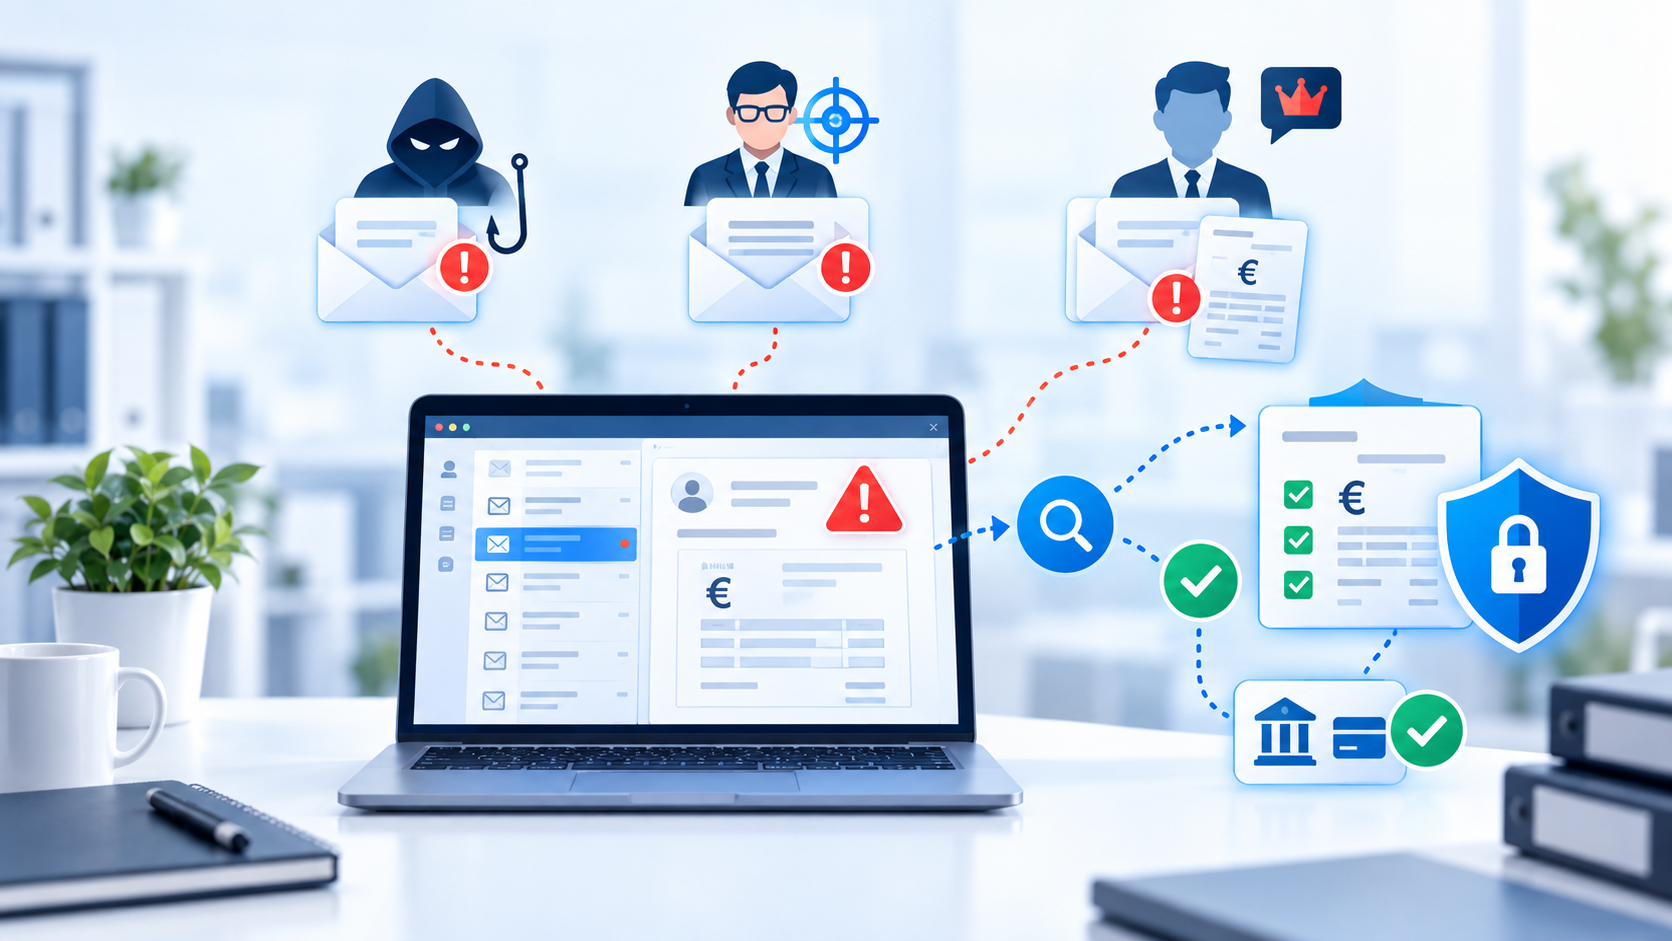
Phishing, spear phishing i BEC – jak chronić firmę przed oszustwem na fakturę
Jak rozpoznać phishing i BEC: weryfikacja rachunków drugim kanałem, podwójna autoryzacja przelewów oraz rola SPF, DKIM i DMARC.
-
Pierwsza pomoc po ataku ransomware – co zrobić w pierwszych 30 minutach?
Procedura po ransomware: izolacja urządzeń, ochrona kopii i dowodów, zgłoszenie incydentu oraz bezpieczne przygotowanie do odtworzenia.
-
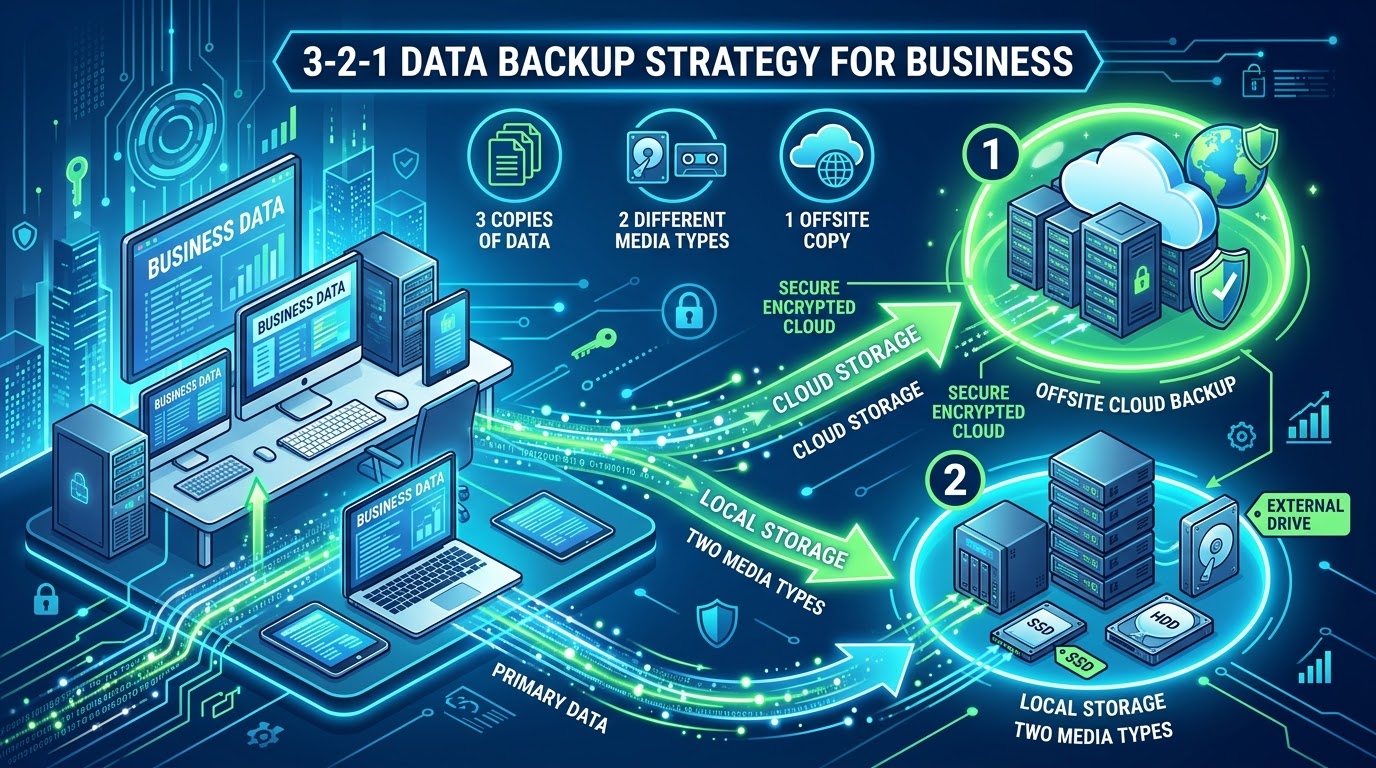
Strategia kopii zapasowej 3-2-1 w małej firmie i w domu bez wielkiego budżetu
Jak tanio wdrożyć regułę backupu 3-2-1 w małej firmie i w domu, ochronić kopie przed ransomware oraz skutecznie testować odzyskiwanie danych.
-
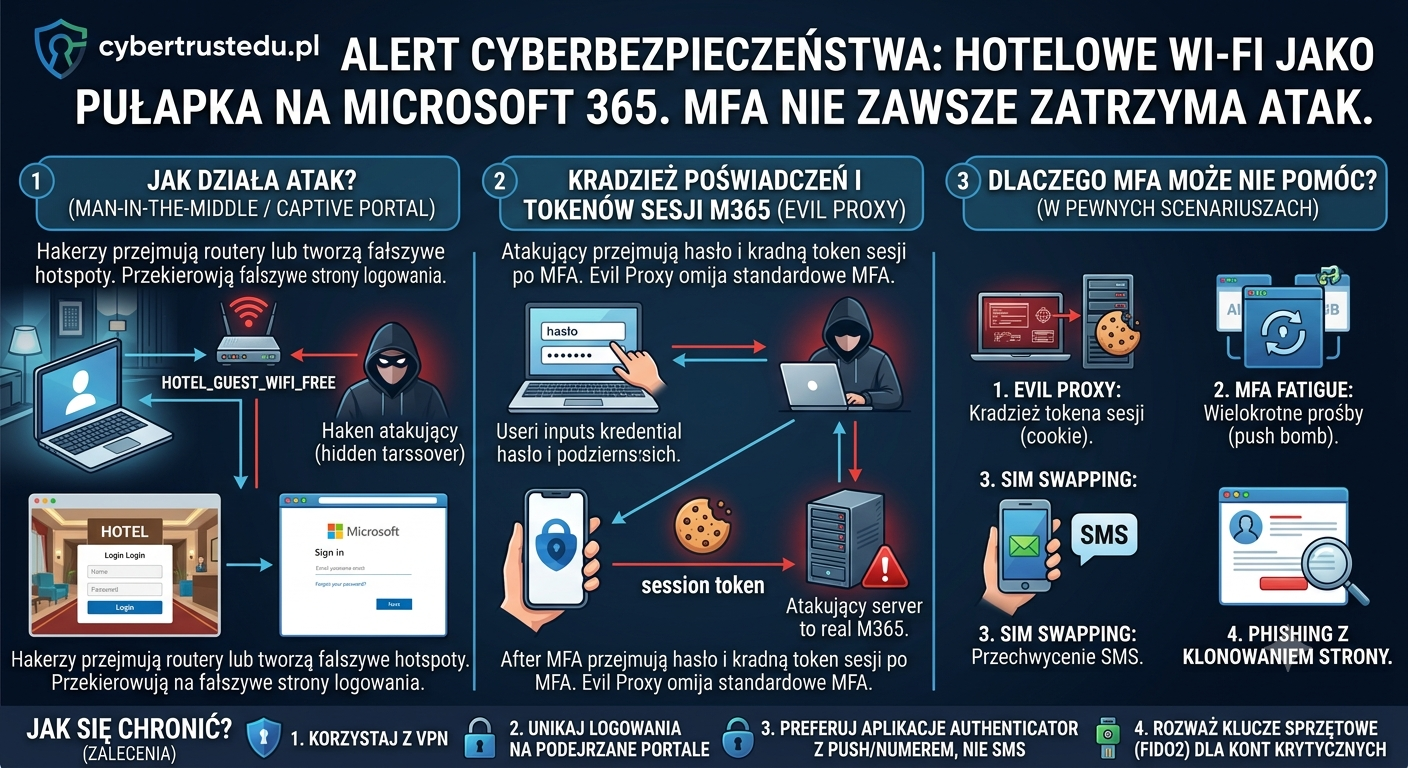
Przejęte hotelowe Wi‑Fi wykrada konta Microsoft 365. MFA nie zawsze zatrzyma atak
Badacze wykryli kampanię, w której napastnicy przejmują bramy publicznych sieci Wi‑Fi i zmieniają ich konfigurację DNS. Pracownik próbujący skorzystać z Microsoft 365…
-
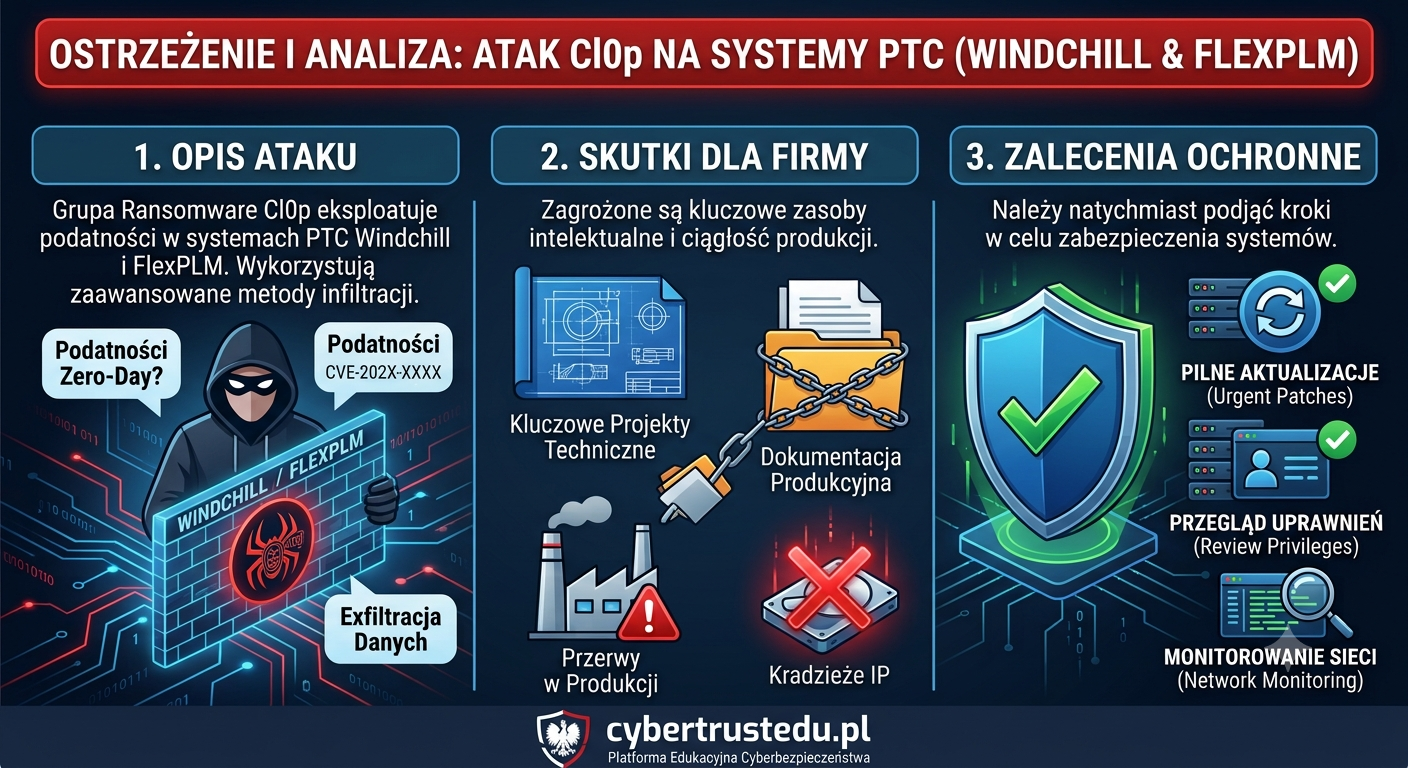
Cl0p atakuje PTC Windchill i FlexPLM. Zagrożone projekty oraz dokumentacja produkcyjna
Atakujący wykorzystują CVE-2026-12569 do przejmowania dostępnych z internetu serwerów PTC Windchill i FlexPLM. Po uzyskaniu zdalnego dostępu instalują webshelle JSP, przeszukują system…
-
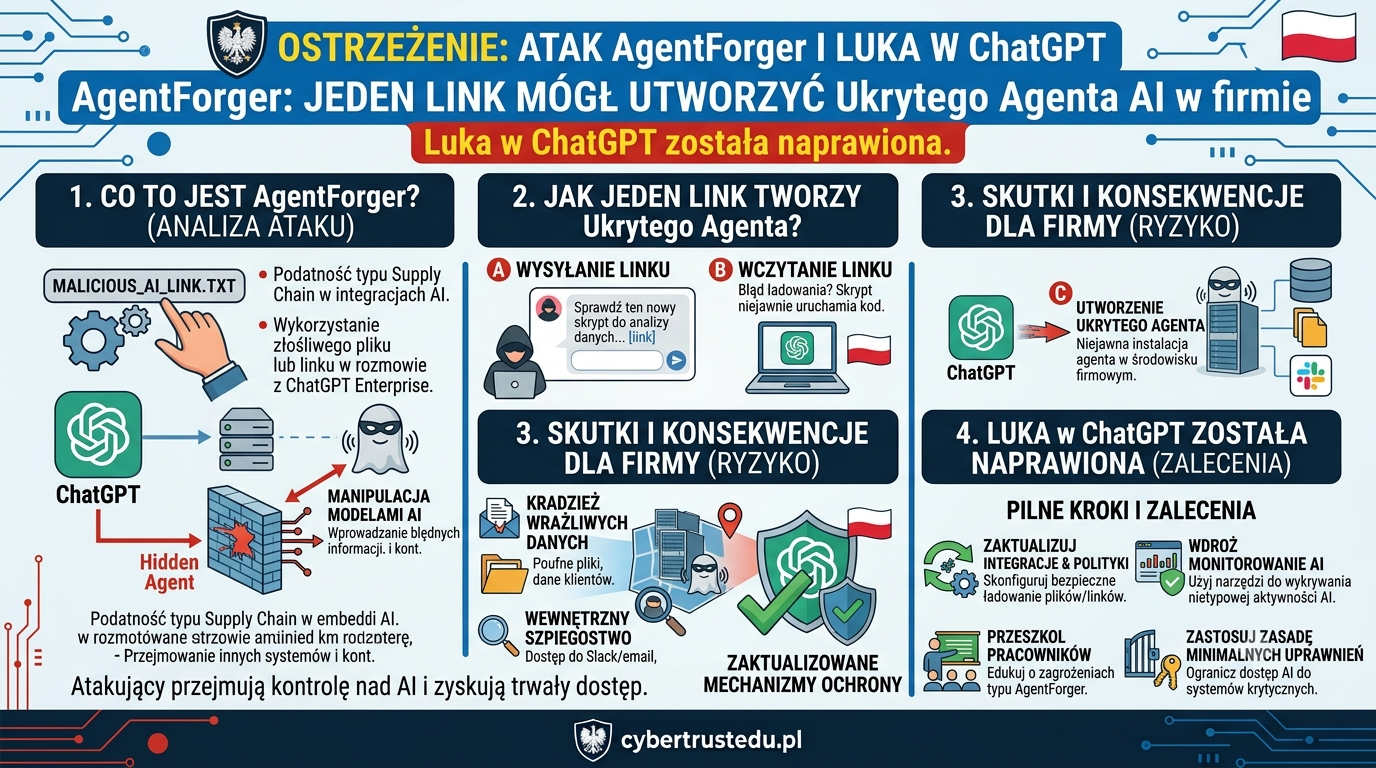
AgentForger: jeden link mógł utworzyć ukrytego agenta AI w firmie. Luka w ChatGPT została naprawiona
Badacze Zenity Labs ujawnili podatność w ChatGPT Workspace Agents, która pozwalała przygotować link tworzący agenta AI w środowisku zalogowanego pracownika. Agent mógł…
-
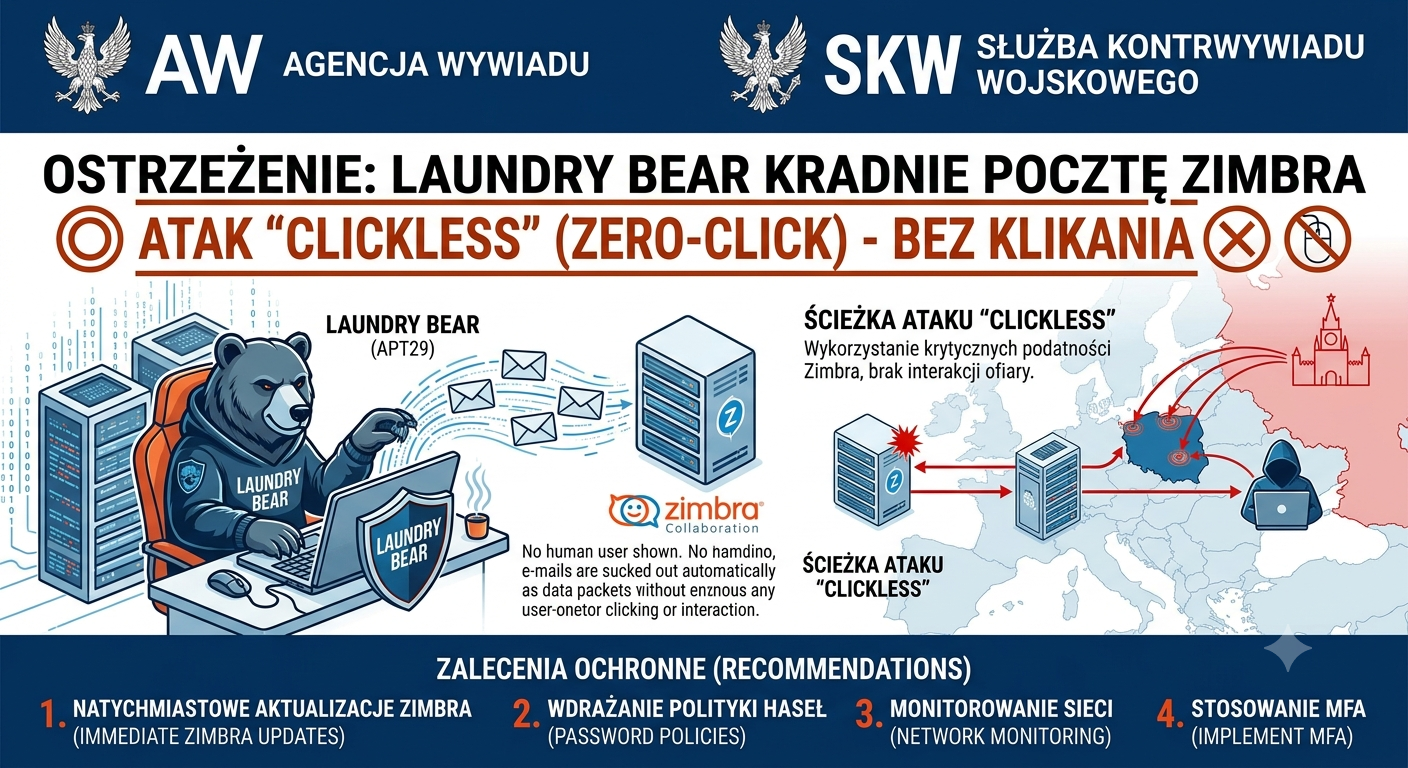
LAUNDRY BEAR kradnie pocztę Zimbra bez klikania. Polska AW i SKW współtworzą ostrzeżenie
Rosyjska grupa wspierana przez państwo wykorzystuje podatność CVE-2025-66376 w Zimbra Collaboration Suite. Złośliwy kod uruchamia się po wyświetleniu przygotowanej wiadomości w podatnym…
-
CVE-2026-16232 w Check Point SmartConsole daje pełne prawa administratora. Ataki już trwają
Check Point opublikował pilne poprawki dla krytycznej podatności CVE-2026-16232. Nieuwierzytelniony napastnik może zdobyć token aplikacyjny, a następnie zalogować się do SmartConsole z…
-
Krytyczne luki wp2shell pozwalają przejąć stronę WordPress. Ataki już trwają
WordPress wydał awaryjne aktualizacje usuwające podatności CVE-2026-60137 i CVE-2026-63030. Połączenie obu luk, nazwane wp2shell, może umożliwić niezalogowanemu napastnikowi wykonanie kodu na serwerze…
-
Wyrok za cyberatak na Transport for London. Scattered Spider spowodował 29 mln funtów strat
Dwaj członkowie kolektywu Scattered Spider zostali skazani na pięć i pół roku więzienia za atak na Transport for London. W jego następstwie…
-
Atak ransomware na Fairlife zatrzymał produkcję w USA. Czego mogą nauczyć się zakłady przemysłowe?
Coca-Cola potwierdziła nieautoryzowany dostęp do systemów Fairlife, w tym rozwiązań związanych z produkcją. W następstwie ataku ransomware amerykańskie zakłady spółki zostały czasowo…
-
Fałszywe instalatory Zoom i Webex rozsyłają Starland RAT. Uwaga na ataki ClickFix
Cisco Talos ujawnił kampanię rosyjskojęzycznej grupy UAT-11795. Napastnicy wykorzystują spreparowane instalatory popularnych programów oraz fałszywe komunikaty nakłaniające użytkownika do uruchomienia polecenia w…
-
Microsoft łata aktywnie wykorzystywane luki w AD FS i SharePoint. Lipcowe aktualizacje wymagają pilnego wdrożenia
Lead: Microsoft opublikował lipcowy pakiet poprawek bezpieczeństwa. Najwyższy priorytet powinny otrzymać dwie podatności wykorzystywane już w rzeczywistych atakach: CVE-2026-56155 w Active Directory…
-
Wyciek danych związanych z elektrownią jądrową Kudankulam. Atak na wykonawcę pokazuje ryzyko łańcucha dostaw
Grupa World Leaks opublikowała tysiące dokumentów, które mają być związane z rozbudową największej elektrowni jądrowej w Indiach. Operator obiektu zapewnia, że systemy…
-
Rosyjskie służby atakują źle zabezpieczone routery. Polska SKW współtworzy międzynarodowe ostrzeżenie
Lead: Agencje bezpieczeństwa z kilkunastu państw, w tym polska Służba Kontrwywiadu Wojskowego, ostrzegają przed wieloletnią kampanią rosyjskiej FSB. Napastnicy wyszukują przestarzałe i…
-
Krytyczne luki SonicWall SMA1000 są aktywnie wykorzystywane. Administratorzy powinni działać natychmiast
Lead: CERT Polska i producent SonicWall ostrzegają przed dwiema podatnościami w urządzeniach z serii SMA1000. Jedna z nich otrzymała maksymalną ocenę CVSS…
-
Fałszywe zapytania ofertowe atakują polskie firmy. W załącznikach ukrywa się Remcos
Fałszywe zapytania ofertowe atakują polskie firmy. W załącznikach ukrywa się Remcos Lead: CERT Polska ostrzega przed nową kampanią wymierzoną w małe i…
-
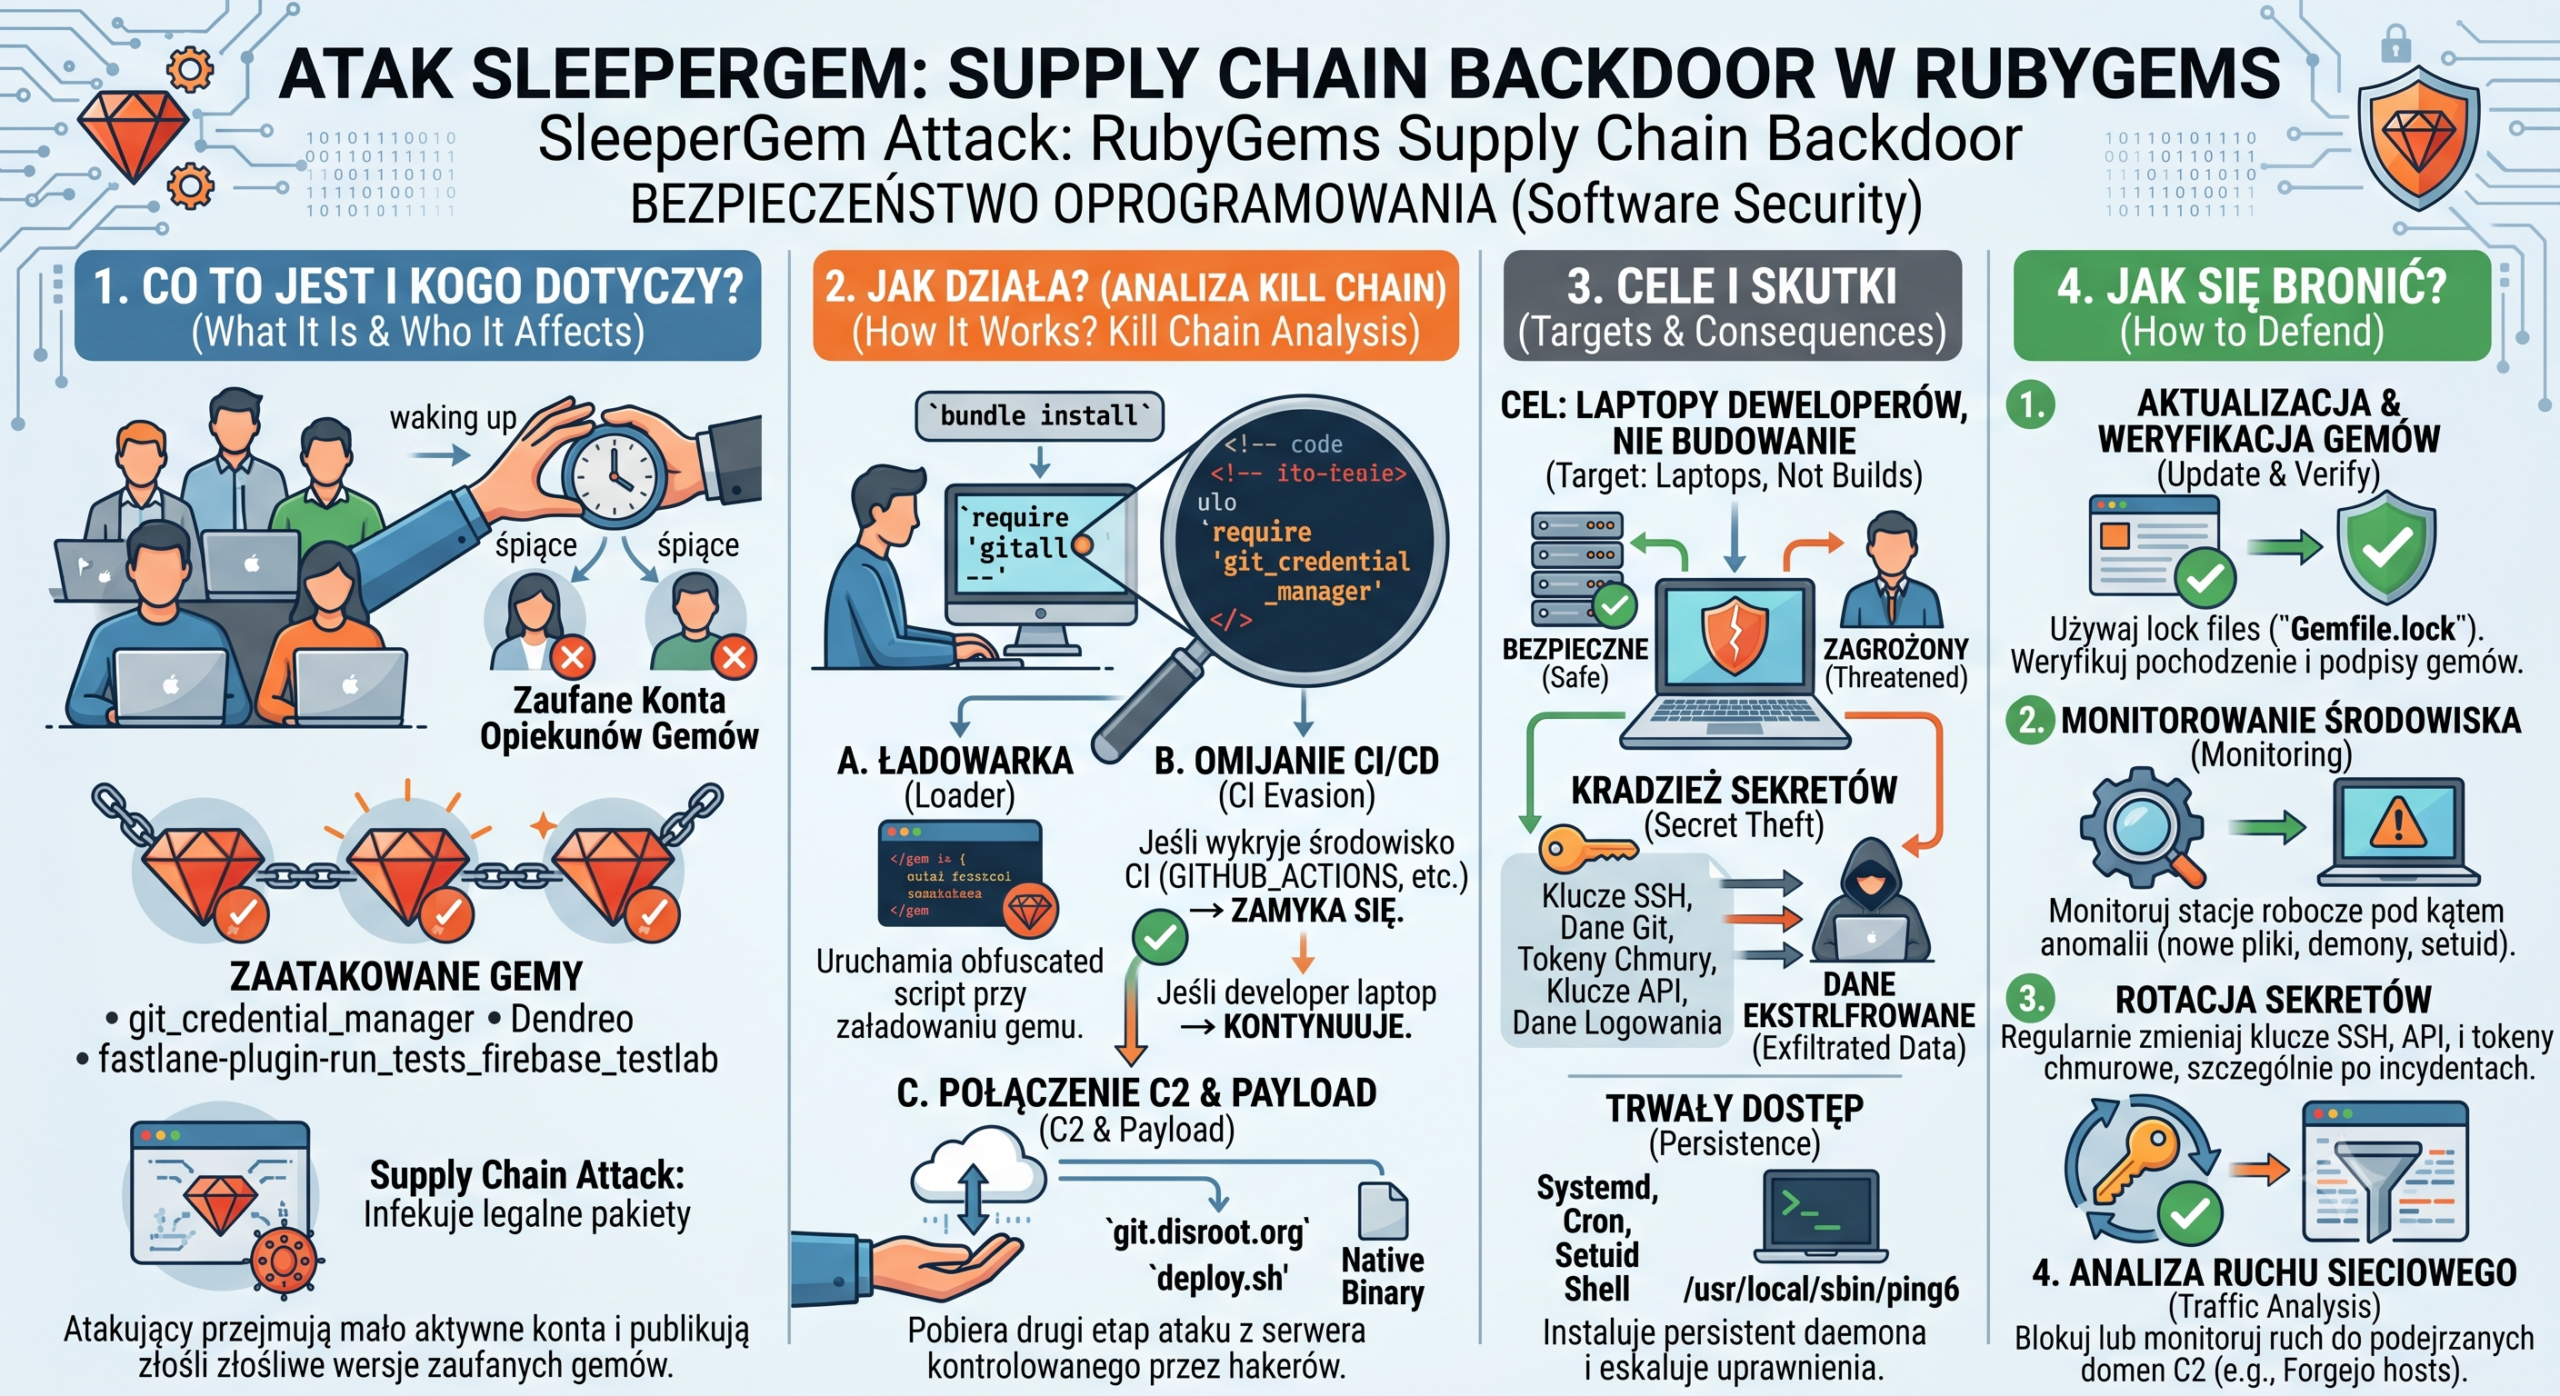
SleeperGem atakuje przez RubyGems. Złośliwe pakiety instalują trwały backdoor na komputerach programistów
Badacze wykryli skoordynowany atak na łańcuch dostaw oprogramowania Ruby. Złośliwe wersje trzech pakietów pobierają dodatkowy kod, instalują backdoor i próbują uzyskać uprawnienia…
Potrzebujesz wsparcia w cyberbezpieczeństwie?
Opisz potrzeby swojej firmy. Zakres szkolenia lub wsparcia IT ustalamy indywidualnie; zapytanie nie stanowi zamówienia.